
Live Threat Intelligence Feed
Kategorie #15
Windows Tipps & Security
Windows OS Hardening, Patch Days & Security Fixes. Sicherheitstipps für Windows 10/11, Registry-Optimierungen, BitLocker und Defender Management.
Meistinteragiert
Windows Tipps & Security
vor 4 Std.
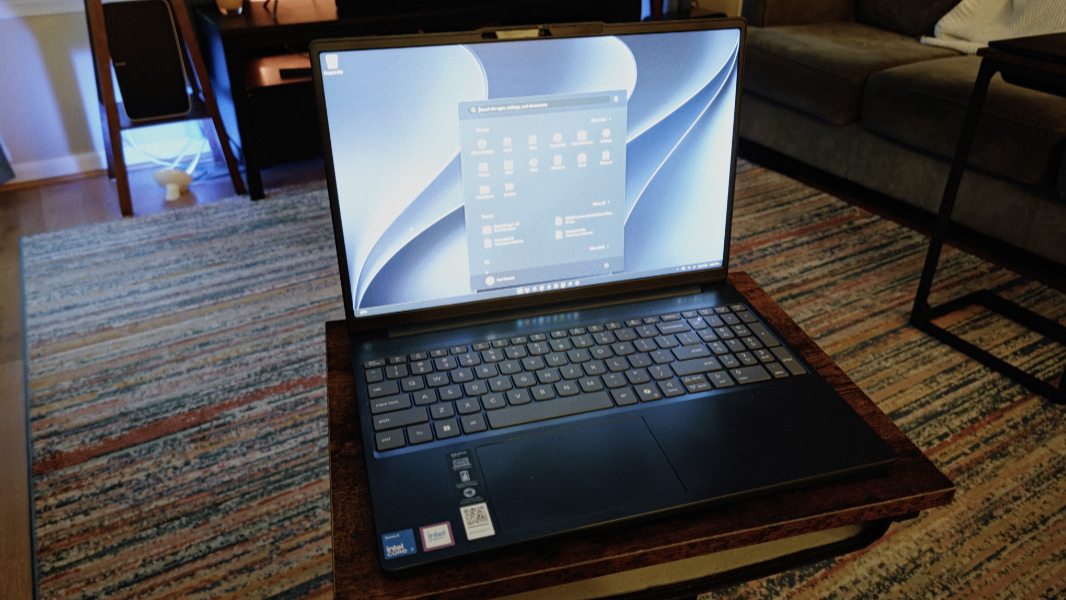
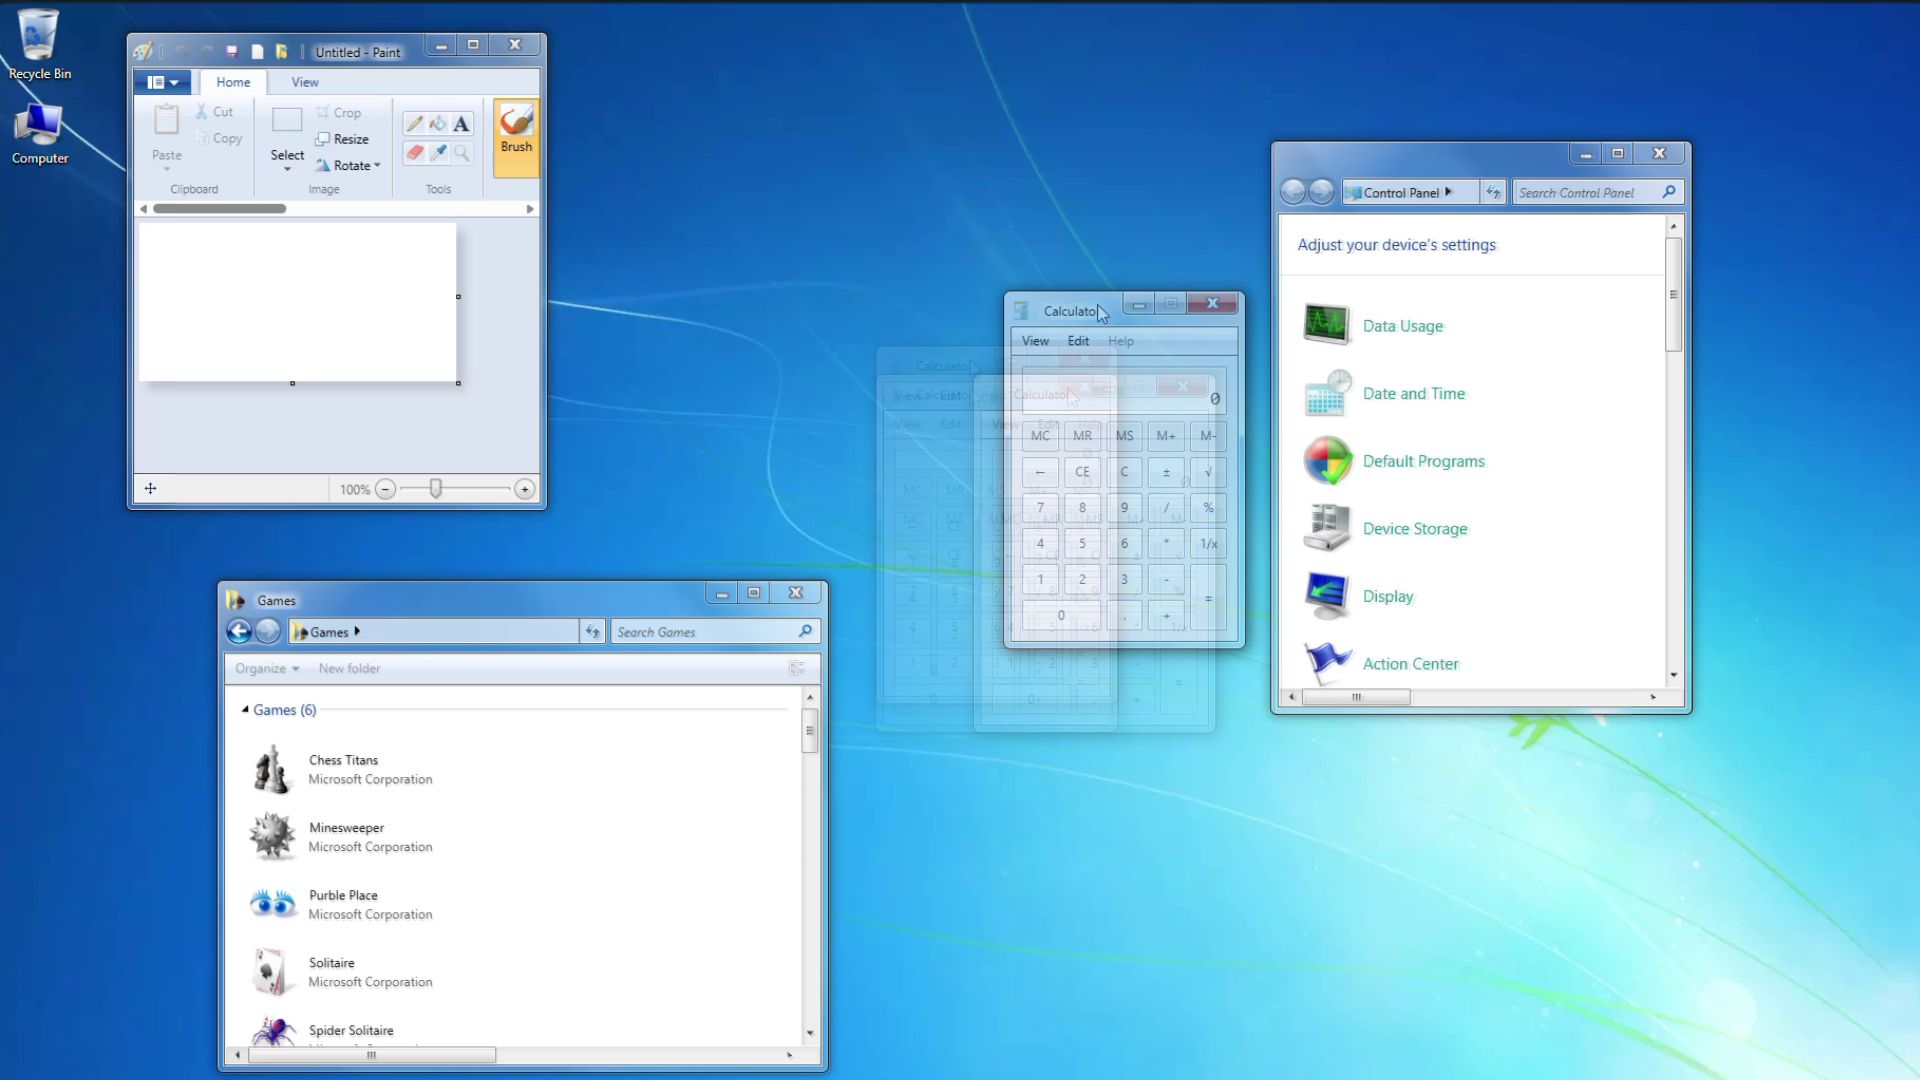
Windows 7’s Aero Shake never disappeared from Windows 11, how to enable it right now
Meistinteragiert
Windows Tipps & Security
vor 4 Std.
Implementing Reviewable Named Transformations Across a Property Management App
Meistinteragiert
Windows Tipps & Security
vor 6 Std.
Windows 11 26H2 startet: Rollout bringt neue KI-Funktionen für den Datei-Explorer
Meistinteragiert
Windows Tipps & Security
vor 3 Tagen
SEA zeigt Live- und Commercial-Highlights
Meistinteragiert
Windows Tipps & Security
vor 8 Std.
leat con 26 startet so groß und vielseitig wie nie zuvor
EILMELDUNGEN LIVE
1/10
Sichere ProgrammierungA 177-line NinjaTrader add-on that only listens: fills to CSV, and what the Python side does with them(05.10.2026 um 02:38 Uhr)
•Sichere ProgrammierungI Built “What’s Inside?” for a Friend Who Wants to Know What She’s Actually Putting on Her Skin and Inside Her Body(05.10.2026 um 02:39 Uhr)
•Sichere ProgrammierungI made a 24-minute prayer vigil video for Black Pearls — the Seven Sorrows of Mary, now on YouTube(05.10.2026 um 02:41 Uhr)
•Sichere ProgrammierungGutTracker: A Food & Symptom Journal That Runs Fully Offline for My Sister(05.10.2026 um 02:41 Uhr)
•Sichere ProgrammierungYour RV park website is leaking bookings. Here is where.(05.10.2026 um 02:43 Uhr)
•Sichere ProgrammierungGetting a real small-business site to sub-2-second loads on Cloudflare Pages(05.10.2026 um 02:43 Uhr)
•Sichere ProgrammierungRetry logic can trip the card network's own decline-rate monitor(05.10.2026 um 02:45 Uhr)
•Sichere ProgrammierungCross-Chain Bridge Risk Assessment: Poloniex(05.10.2026 um 02:47 Uhr)
•Sichere ProgrammierungBeyond AI Literacy: Why Strategic Foresight Is the Missing Capability for the AI Age(05.10.2026 um 02:47 Uhr)
•Sichere ProgrammierungREST API Authentication: Cookie+Nonce vs. Application Passwords(05.10.2026 um 02:48 Uhr)
•Sichere ProgrammierungA 177-line NinjaTrader add-on that only listens: fills to CSV, and what the Python side does with them(05.10.2026 um 02:38 Uhr)
•Sichere ProgrammierungI Built “What’s Inside?” for a Friend Who Wants to Know What She’s Actually Putting on Her Skin and Inside Her Body(05.10.2026 um 02:39 Uhr)
•Sichere ProgrammierungI made a 24-minute prayer vigil video for Black Pearls — the Seven Sorrows of Mary, now on YouTube(05.10.2026 um 02:41 Uhr)
•Sichere ProgrammierungGutTracker: A Food & Symptom Journal That Runs Fully Offline for My Sister(05.10.2026 um 02:41 Uhr)
•Sichere ProgrammierungYour RV park website is leaking bookings. Here is where.(05.10.2026 um 02:43 Uhr)
•Sichere ProgrammierungGetting a real small-business site to sub-2-second loads on Cloudflare Pages(05.10.2026 um 02:43 Uhr)
•Sichere ProgrammierungRetry logic can trip the card network's own decline-rate monitor(05.10.2026 um 02:45 Uhr)
•Sichere ProgrammierungCross-Chain Bridge Risk Assessment: Poloniex(05.10.2026 um 02:47 Uhr)
•Sichere ProgrammierungBeyond AI Literacy: Why Strategic Foresight Is the Missing Capability for the AI Age(05.10.2026 um 02:47 Uhr)
•Sichere ProgrammierungREST API Authentication: Cookie+Nonce vs. Application Passwords(05.10.2026 um 02:48 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
Windows Tipps & Security (115141)
Windows Tipps & Security
115.141 Meldungen
- 🏠 Home
- ›
- Betriebssysteme
- ›
- 📑 Windows Tipps & Security (Seite 29)
LIVE …
115.141 Meldungen
Gesucht hier: Malware 15.599 Sicherheitslücke 7.527 Sicherheit 5.709 VPN 12.342 Android 8 1.588 Firewall 11.342 Microsoft 5.568 Windows 8 2.606 Android 10 1.795 KI 6.301
115.141 Meldungen
Älter
Mit diesem einfachen Trick habe ich mein altes Android-Smartphone sofort schneller gemacht
IT Security 65%
So kennzeichnen Sie CC-Mails in Outlook farbig und behalten damit den Überblick
Microsoft Defender: Neuer Dateizugriffs-Hacker entdeckt - HiTech.Expert
KRITIS / Energie
Microsoft acknowledges Bluetooth on Windows 11 is a hot mess, begins testing nine major fixes
Latest from Windows Cen…Microsoft adds Bigfoot and Copilot key remapping in latest Windows 11 preview buildvor 24 TagenWindows ArchivesMicrosoft Issues New Windows 11 Release Preview Buildsvor 24 TagenDr. WindowsWindows 11: Microsoft streicht kurzfristig lokale PC-zu-PC-Migration in Windows Backupvor 24 TagenPrivacySavvyMicrosoft Plans Windows 11 Age-Check Tool as Users Threaten Linux Switchvor 24 TagenGoogle AlertMicrosoft-Patchday: Zwei Windows-Lücken werden bereits angegriffen - jetzt updatenvor 24 Tagen
iPhone Duo’s photos could pass for Microsoft’s Surface Duo ads from 2020
KRITIS / Energie Apple iOS & macOS 95%
Windows September 2026 Patchday-Nachlese: Schwarzer Bildschirm, Secure Boot, Vertrauensstellung zur Domäne
iSCSI Initiator Service fails to start with error Access is denied
Asus: Erster Mini-Desktop mit Snapdragon X2 Elite - zu Mondpreisen
Announcing Windows 11 Release Preview Builds 26100.9539/26200.9539
GameSir has to defend its controllers against internet misinformation about "built-in cheats" — or has turned it into a perfect marketing tool
Monster Hunter Wilds: Ascendance seems to return the Insect Glaive's playstyle to its roots with a new weapons showcase
Bosch, Lego, HP, Varta und Co. zu Minipreisen in Amazons Schnäppchenmarkt
HMX 6 im ersten Test: 1.450 Watt unter Volllast und Albtraum Höllenmaschine X
Alle Kategorien 65%
Kabeltester günstiger bei Amazon Haul: Prüfgerät für Netzwerkkabel jetzt für 8,49 Euro
Champions League 2026/27: So sehen Sie FC Bayern gegen Bodø/Glimt live
Windows 11 Temporäre Dateien in den Einstellungen erhalten einen neuen Anstrich
Warhammer 40,000: Dawn of War IV shows off a new gameplay deep dive of its exciting multiplayer mode, with more to follow in the coming weeks
Ubisoft is removing its launcher from Prince of Persia on Steam, pledging to cut 'Ubisoft Connect' from more games "in the future"
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck Windows Tipps & Security 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
Windows Tipps & Security · 25 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „Windows Tipps & Security“ fokussiert auf „Mit diesem einfachen Trick habe ich mein altes Android-Smartphone sofort schneller gemacht“, „So kennzeichnen Sie CC-Mails in Outlook farbig und behalten damit den Überblick“, „Das Ende des USB-Sticks ist da: Das sind die besseren Alternativen“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Microsoft, Generic Security, Google sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. Mit diesem einfachen Trick habe ich mein altes Android-Smartphone sofort schneller gemacht
Öffnen ↗
15
Google ⏱️ ~2 Min. gespart
Bedrohung: Mit diesem einfachen Trick habe ich mein altes Android-Smartphone sofort schneller gemacht
Betrifft: Betrifft Systeme und Installationen im Google-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. So kennzeichnen Sie CC-Mails in Outlook farbig und behalten damit den Überblick
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: So kennzeichnen Sie CC-Mails in Outlook farbig und behalten damit den Überblick
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Das Ende des USB-Sticks ist da: Das sind die besseren Alternativen
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Das Ende des USB-Sticks ist da: Das sind die besseren Alternativen
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Microsoft Defender: Neuer Dateizugriffs-Hacker entdeckt - HiTech.Expert
Öffnen ↗
15
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: Microsoft Defender: Neuer Dateizugriffs-Hacker entdeckt - HiTech.Expert
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Microsoft acknowledges Bluetooth on Windows 11 is a hot mess, begins testing nine major fixes
Öffnen ↗
15
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: Microsoft acknowledges Bluetooth on Windows 11 is a hot mess, begins testing nine major fixes
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. iPhone Duo’s photos could pass for Microsoft’s Surface Duo ads from 2020
Öffnen ↗
15
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: iPhone Duo’s photos could pass for Microsoft’s Surface Duo ads from 2020
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. Windows September 2026 Patchday-Nachlese: Schwarzer Bildschirm, Secure Boot, Vertrauensstellung zur Domäne
Öffnen ↗
15
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: Windows September 2026 Patchday-Nachlese: Schwarzer Bildschirm, Secure Boot, Vertrauensstellung zur Domäne
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. iSCSI Initiator Service fails to start with error Access is denied
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: iSCSI Initiator Service fails to start with error Access is denied
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-05 03:13:28
CISO EXECUTIVE THREAT DOSSIER
Windows Tipps & Security · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 05.10.2026 03:13 UTCGUARDED
Executive Summary
Lagebild für „Windows Tipps & Security": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Betroffene Systeme
MicrosoftGoogle
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 05.10.2026 03:13 UTC
Analysiert
25Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub