
Meistinteragiert
Windows Tipps & Security
vor 1 Std.
Live Threat Intelligence Feed
Kategorie #15
Windows Tipps & Security
Windows OS Hardening, Patch Days & Security Fixes. Sicherheitstipps für Windows 10/11, Registry-Optimierungen, BitLocker und Defender Management.
Meistinteragiert
Windows Tipps & Security
vor 3 Std.
Windows 11’s File Explorer is finally giving the squiggly ~ key a job, sending it straight to the user folder
Meistinteragiert
Windows Tipps & Security
vor 8 Std.
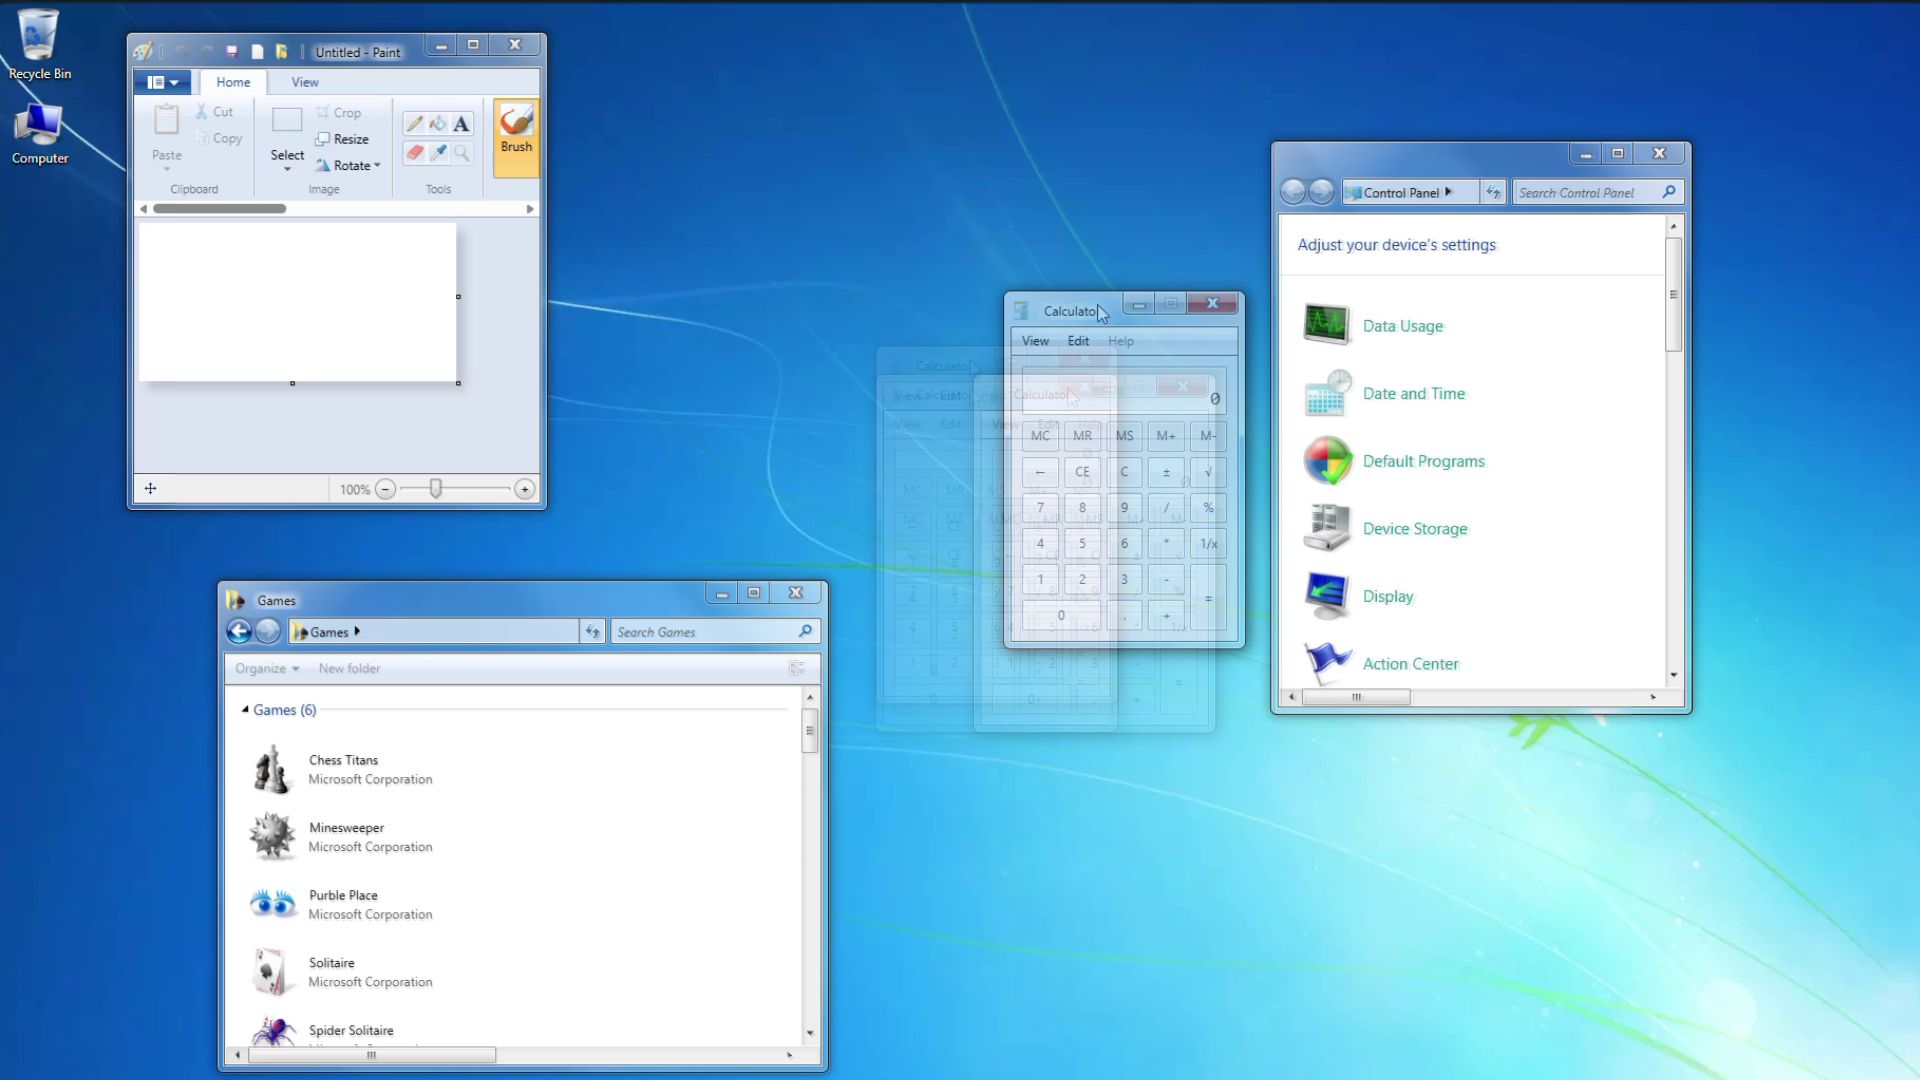
Windows 7’s Aero Shake never disappeared from Windows 11, how to enable it right now
Meistinteragiert
Windows Tipps & Security
vor 8 Std.
Implementing Reviewable Named Transformations Across a Property Management App
Meistinteragiert
Windows Tipps & Security
vor 10 Std.
Windows 11 26H2 startet: Rollout bringt neue KI-Funktionen für den Datei-Explorer
EILMELDUNGEN LIVE
1/10
IT Security NachrichtenHow RMM abuse gives attackers a way in that looks like business as usual(05.10.2026 um 06:30 Uhr)
•Linux Tipps & HardeningMehrere Probleme in pgbouncer (Fedora)(05.10.2026 um 06:44 Uhr)
•Linux Tipps & HardeningPufferüberlauf in nagios-plugins (Fedora)(05.10.2026 um 06:46 Uhr)
•IT Security NachrichtenSchneider: Höhere Wasserpreise für Rechenzentren denkbar(05.10.2026 um 06:35 Uhr)
•IT Security NachrichtenMedwedew warnt: Starlink-Konkurrenz könnte zum Krieg im All führen(05.10.2026 um 06:40 Uhr)
•Sicherheitslücken (CVE)FortiMail-Sicherheitslücke: CVSS 9,8 und bereits aktive Angriffe - AD HOC NEWS(05.10.2026 um 05:02 Uhr)
•IT Security NachrichtenWie Equifax sich mit KI absichert - Computerwoche(05.10.2026 um 06:05 Uhr)
•IT Security NachrichtenPhishing erkennen: So schützen sich Reisebüros vor Betrug - touristik aktuell(05.10.2026 um 06:20 Uhr)
•IT Security NachrichtenGoogle Alert – it security: Der KI-Cyber-Rausch und 4 ETFs mit Renditeziel - YouTube(05.10.2026 um 06:27 Uhr)
•IT Security NachrichtenFBI Detains Teenager Linked to Group That Stole Data on 5,000 FBI Employees(05.10.2026 um 06:34 Uhr)
•IT Security NachrichtenHow RMM abuse gives attackers a way in that looks like business as usual(05.10.2026 um 06:30 Uhr)
•Linux Tipps & HardeningMehrere Probleme in pgbouncer (Fedora)(05.10.2026 um 06:44 Uhr)
•Linux Tipps & HardeningPufferüberlauf in nagios-plugins (Fedora)(05.10.2026 um 06:46 Uhr)
•IT Security NachrichtenSchneider: Höhere Wasserpreise für Rechenzentren denkbar(05.10.2026 um 06:35 Uhr)
•IT Security NachrichtenMedwedew warnt: Starlink-Konkurrenz könnte zum Krieg im All führen(05.10.2026 um 06:40 Uhr)
•Sicherheitslücken (CVE)FortiMail-Sicherheitslücke: CVSS 9,8 und bereits aktive Angriffe - AD HOC NEWS(05.10.2026 um 05:02 Uhr)
•IT Security NachrichtenWie Equifax sich mit KI absichert - Computerwoche(05.10.2026 um 06:05 Uhr)
•IT Security NachrichtenPhishing erkennen: So schützen sich Reisebüros vor Betrug - touristik aktuell(05.10.2026 um 06:20 Uhr)
•IT Security NachrichtenGoogle Alert – it security: Der KI-Cyber-Rausch und 4 ETFs mit Renditeziel - YouTube(05.10.2026 um 06:27 Uhr)
•IT Security NachrichtenFBI Detains Teenager Linked to Group That Stole Data on 5,000 FBI Employees(05.10.2026 um 06:34 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
Windows Tipps & Security (115143)
Windows Tipps & Security
115.143 Meldungen
- 🏠 Home
- ›
- Betriebssysteme
- ›
- 📑 Windows Tipps & Security (Seite 38)
🚨
Advisory ansehen ➔ 0-DAY CVSS 9.3 zitadel • CVE-2026-105207
CVE-2026-105207 | ZITADEL 3.0.0 through 3.4.15 and 4.0.0 before 4.17.3 creates links between user accounts and external identity providers without verifying a primary factor or the caller's permission, including on identify-only Login V2 sessions and via the User Service V2 AddIDPLink endpoint. An unauthenticated attacker knowing a victim's login name can bind their own external IdP identity to the victim's account and then sign in as the victim.
LIVE …
115.143 Meldungen
Gesucht hier: Firewall 11.343 Windows 8 2.607 Sicherheitslücke 7.528 Sicherheit 5.710 Android 10 1.796 Malware 15.600 Microsoft 5.569 Android 8 1.589 VPN 12.343 KI 6.301
115.143 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 1 von 29 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 1
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1566TA0001 · Initial Access
Phishing
Mitigation: M1054 User Training & Email Gateway Filtering
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
–
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Älter
Confirmed: Over 800 Xbox discs are supported by the disc-to-digital program, and growing. Here's the list.
Cloud & IT-Enterprise
Amazon Customer Orders $1,400 RTX 5080, Gets a Vacuum Mug and Fake Refund Email Instead
KRITIS / Energie
Linux 7.3 Adds AMD Zen 6 Support, Ryzen AI Halo RGB Controls, and Major Laptop Improvements
Unix & Linux Server 65%
Final Fantasy VII Revelation Extended Gameplay Reveal Set for September 3 State of Play
GIGABYTE RTX 5070 Ti Owner Says GPU Failed After 11 Days, Warranty Dispute Still Unresolved
KRITIS / Energie
The Witcher 4 Already Runs on PS5 and Xbox as CD Projekt Red Tries to Avoid Another Cyberpunk 2077 Launch
Samsung reportedly locks 70% of memory production into long-term AI chip deals
Kingdom Come: Deliverance 2 Director Praises Leaked NVIDIA DLSS 5 After Testing It in Game
NVIDIA RTX Spark Laptop Demand Surges as ASUS and MSI Seek More Chips
Microsoft is enabling a Windows 11 security feature that can hurt gaming performance
Windows LatestMicrosoft is auto-enabling Memory Integrity on Windows 11 PCs from October. Why you shouldn’t turn it offvor 1 MonatZDNETMicrosoft finally fixed the Windows Insider Program – why now is a good time to sign upvor 1 MonatWindows NewsNicht Microsoft, sondern Nvidia killt jetzt Windows 10vor 1 MonatGoogle AlertWindows 11 26H2: Microsoft verteilt winziges Update mit 174 KB - Börse Expressvor 1 Monat
Windows Tipps & Security
Security Weekly - A CRA Resource: The CAPTCHA Is Actually the Attack
TA0001 · T1566 IT Security 75%
Windows 95’s Start menu was invented by a chimpanzee-lab psychologist: ‘Even a rocket scientist couldn’t figure out Windows’
Windows 11 zieht im Oktober 2026 die Kernel-Schutzschraube an
Windows 11 Insider: Build 28020 bringt automatisches WLAN für WinRE und neue Emojis
I played God Save Birmingham and the zombie apocalypse still beats shopping in the Bullring on a Saturday
Kat #PoC & Deep Dive 65%
Still trying to unlock the Call of Duty: Modern Warfare 4 Beta rewards? Here’s how long you can keep playing.
REVIEW — Onimusha: Way of the Sword is a gorgeous, punishing, and deeply satisfying revival of Capcom’s long‑dormant series
Razer goes beyond making accessories to providing tools that will help indie developers complete their dream games at AAA standards more efficiently
Best Buy's Labor Day Sale has brought one of our favorite high-class gaming laptops' Memory-Crisis-induced price hike down by 24%
Microsoft: 'Defender off'-Notifications nicht ernst nehmen - Swiss IT Magazine
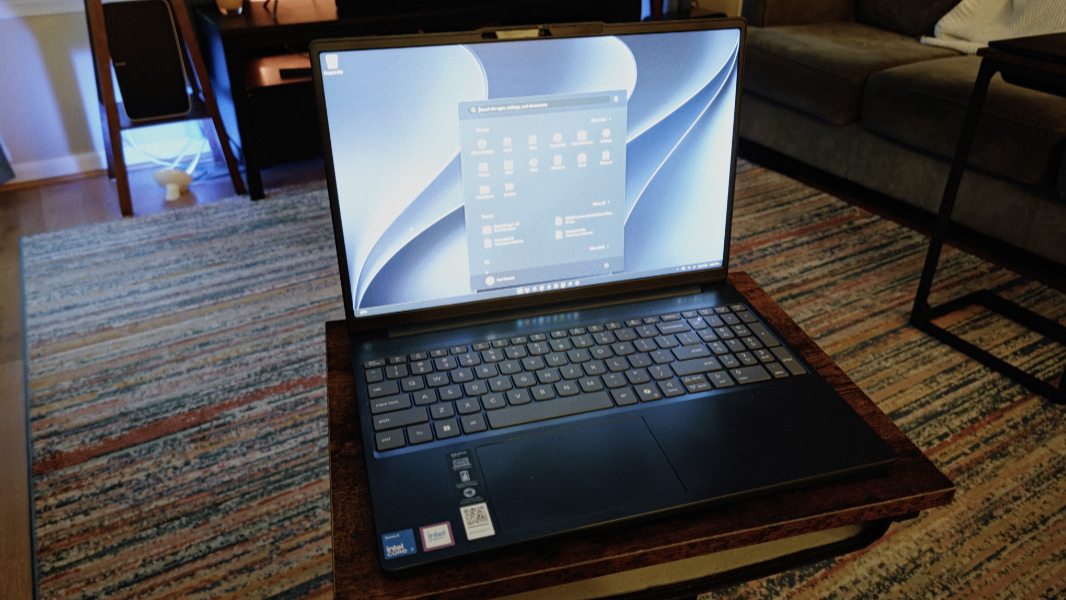
Windows 11: Neue Taskleiste und neues Startmenü sofort freischalten
Brütal Legend, one of my favorite but underrated Xbox games ever, is FINALLY getting a sequel after nearly two decades — but only with our help
Samsung's new $799 Galaxy Book6 is an antidote to constantly rising PC prices but still offers stellar battery life
Windows 11's antivirus is repeatedly telling users that it's turned off — but don't panic, this is a bug and it's working just fine
Leistungsverlust durch KI? Windows-11-User schlagen Alarm – das steckt dahinter
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck Windows Tipps & Security 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
Windows Tipps & Security · 29 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „Windows Tipps & Security“ fokussiert auf „Confirmed: Over 800 Xbox discs are supported by the disc-to-digital program, and growing. Here's the list.“, „Amazon Customer Orders $1,400 RTX 5080, Gets a Vacuum Mug and Fake Refund Email Instead“, „Linux 7.3 Adds AMD Zen 6 Support, Ryzen AI Halo RGB Controls, and Major Laptop Improvements“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Linux sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. Confirmed: Over 800 Xbox discs are supported by the disc-to-digital program, and growing. Here's the list.
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Confirmed: Over 800 Xbox discs are supported by the disc-to-digital program, and growing. Here's the list.
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Amazon Customer Orders $1,400 RTX 5080, Gets a Vacuum Mug and Fake Refund Email Instead
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Amazon Customer Orders $1,400 RTX 5080, Gets a Vacuum Mug and Fake Refund Email Instead
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Linux 7.3 Adds AMD Zen 6 Support, Ryzen AI Halo RGB Controls, and Major Laptop Improvements
Öffnen ↗
15
Linux ⏱️ ~2 Min. gespart
Bedrohung: Linux 7.3 Adds AMD Zen 6 Support, Ryzen AI Halo RGB Controls, and Major Laptop Improvements
Betrifft: Betrifft Systeme und Installationen im Linux-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Final Fantasy VII Revelation Extended Gameplay Reveal Set for September 3 State of Play
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Final Fantasy VII Revelation Extended Gameplay Reveal Set for September 3 State of Play
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. GIGABYTE RTX 5070 Ti Owner Says GPU Failed After 11 Days, Warranty Dispute Still Unresolved
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: GIGABYTE RTX 5070 Ti Owner Says GPU Failed After 11 Days, Warranty Dispute Still Unresolved
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. The Witcher 4 Already Runs on PS5 and Xbox as CD Projekt Red Tries to Avoid Another Cyberpunk 2077 Launch
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: The Witcher 4 Already Runs on PS5 and Xbox as CD Projekt Red Tries to Avoid Another Cyberpunk 2077 Launch
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. Samsung reportedly locks 70% of memory production into long-term AI chip deals
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Samsung reportedly locks 70% of memory production into long-term AI chip deals
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Kingdom Come: Deliverance 2 Director Praises Leaked NVIDIA DLSS 5 After Testing It in Game
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Kingdom Come: Deliverance 2 Director Praises Leaked NVIDIA DLSS 5 After Testing It in Game
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-05 07:19:57
CISO EXECUTIVE THREAT DOSSIER
Windows Tipps & Security · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 05.10.2026 07:19 UTCGUARDED
Executive Summary
Lagebild für „Windows Tipps & Security": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Betroffene Systeme
MicrosoftLinux / OpenSourceGoogle
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 05.10.2026 07:19 UTC
Analysiert
29Kritisch
0Exploits/PoC
1Prioritäten für die nächste Schicht:
- Patching & Virtual Patching (WAF) für verifizierte Exploits priorisieren.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub