

Meistinteragiert
IT Nachrichten
vor 1 Tag
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Security Downloads
vor 26 Min.
GitHub Release: matomo-org/matomo v6.0.0-b5 (04.10.2026)
Meistinteragiert
IT Security Downloads
vor 9 Min.
GitHub Release: matomo-org/matomo v5.14.1 (04.10.2026)
Meistinteragiert
IT Nachrichten
vor 11 Monaten
These Popular JBL Earbuds Just Got Slashed by 40% Ahead of Prime Day
Meistinteragiert
IT Nachrichten
vor 23 Min.
The upcoming touchscreen OLED MacBook Pro is reportedly 'significantly lighter'
Meistinteragiert
IT Nachrichten
vor 26 Min.
Amazon reduziert robustes USB-C-Kabel im Doppelpack auf weniger als 11 Euro
EILMELDUNGEN LIVE
1/10
Linux Tipps & HardeningDistribution Release: Besgnulinux 1.0 "Openbox"(04.10.2026 um 21:17 Uhr)
•Sicherheitslücken (CVE)CVE-2025-12764 | pgAdmin up to 9.9 DC/LDAP username ldap injection (Issue 9325 / EUVD-2025-169294)(04.10.2026 um 21:03 Uhr)
•Sicherheitslücken (CVE)CVE-2025-8397 | Save as PDF Button Plugin up to 1.9.2 on WordPress Shortcode restpackpdfbutton cross site scripting (EUVD-2025-158260)(04.10.2026 um 21:03 Uhr)
•Sichere ProgrammierungItch - to satisfy your nerdy adhd brain(04.10.2026 um 21:24 Uhr)
•Sichere ProgrammierungHealtify: Turn your everyday bad habits into good one(04.10.2026 um 21:25 Uhr)
•Sichere ProgrammierungCareerBuddy - Private Local AI That Tells You Exactly What to Do Next in Your Job Search(04.10.2026 um 21:25 Uhr)
•Sichere ProgrammierungI built a safe sandbox for my friend where he or anyone can practice small talk and public speaking without being judged(04.10.2026 um 21:25 Uhr)
•Sichere ProgrammierungHow to write an AGENTS.md your AI agent actually follows(04.10.2026 um 21:26 Uhr)
•Sichere ProgrammierungHow to Build a Voice AI Pipeline from Scratch(04.10.2026 um 21:26 Uhr)
•Sichere ProgrammierungMy Mum Keeps Getting Scam Texts. I Built Her a Telegram Shield.(04.10.2026 um 21:26 Uhr)
•Linux Tipps & HardeningDistribution Release: Besgnulinux 1.0 "Openbox"(04.10.2026 um 21:17 Uhr)
•Sicherheitslücken (CVE)CVE-2025-12764 | pgAdmin up to 9.9 DC/LDAP username ldap injection (Issue 9325 / EUVD-2025-169294)(04.10.2026 um 21:03 Uhr)
•Sicherheitslücken (CVE)CVE-2025-8397 | Save as PDF Button Plugin up to 1.9.2 on WordPress Shortcode restpackpdfbutton cross site scripting (EUVD-2025-158260)(04.10.2026 um 21:03 Uhr)
•Sichere ProgrammierungItch - to satisfy your nerdy adhd brain(04.10.2026 um 21:24 Uhr)
•Sichere ProgrammierungHealtify: Turn your everyday bad habits into good one(04.10.2026 um 21:25 Uhr)
•Sichere ProgrammierungCareerBuddy - Private Local AI That Tells You Exactly What to Do Next in Your Job Search(04.10.2026 um 21:25 Uhr)
•Sichere ProgrammierungI built a safe sandbox for my friend where he or anyone can practice small talk and public speaking without being judged(04.10.2026 um 21:25 Uhr)
•Sichere ProgrammierungHow to write an AGENTS.md your AI agent actually follows(04.10.2026 um 21:26 Uhr)
•Sichere ProgrammierungHow to Build a Voice AI Pipeline from Scratch(04.10.2026 um 21:26 Uhr)
•Sichere ProgrammierungMy Mum Keeps Getting Scam Texts. I Built Her a Telegram Shield.(04.10.2026 um 21:26 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (42)
Cybersecurity News & IT-Sicherheit
42 Meldungen
LIVE …
42 Meldungen 1 aktiv
42 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 4 von 24 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 3
Impact / Ransomware 1
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
T1486TA0040 · Impact
Data Encrypted for Impact
Mitigation: M1053 Data Backup & Offline Isolation
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Heute
PocketMentor: An Open-Source Workplace Conversation Simulator Built for My Junior Batchmate
Proof of Concept (PoC) 65%
CVE-2024-58288 | Genexus Protection Server 9.7.2.10 Windows Service unquoted search path (Exploit 52065 / EDB-52065)
CVE-2024-58292 | xmbforum2 XMB Forum 1.9.12.06 Setting cross site scripting (Exploit 52044 / EDB-52044)
CVE-2024-58300 | Siklu MultiHaul TG 1.x Network Request missing authentication (Exploit 51932 / EDB-51932)
CVE-2024-58290 | Xhibiter NFT Marketplace 1.10.2 Collections Endpoint id sql injection (Exploit 52060 / EDB-52060)
🛡️ CVE-2024-58290 TA0001 · T1190
CVE-2024-58295 | ElkArte Forum 1.1.9 unrestricted upload (Exploit 52026 / EDB-52026)
Week in review: Researcher breaks into Microsoft analytics service, NetScaler RCE 0-day exploited
TA0001 · T1190 KRITIS / Energie Alle Kategorien 65%
Warlock Ransomware Still Exploits Year-Old SharePoint Flaws to Hit Critical Infrastructure
TA0040 · T1486 Gov & Defense Cloud & IT-Enterprise IT Security Nachrichten 65%
Star-Trek-Film aus der Türkei: Ein Salzvampir, ein gelber Spock - und Tourist Ömer
Kat #PoC & Deep Dive 65%
The Epochal Shift: Unpacking the Transformative Impacts of the Ethereum Merge
Kat #PoC & Deep Dive 65%
Gestern
Microsoft catches hackers exploiting Zimbra bug before disclosure
New Citrix NetScaler SAML Flaw Triggers Crashes and Suspected Exploitation Attempts
TA0001 · T1190
Running a 180B-Parameter LLM on a Laptop Without a GPU: VIDRAFT's POCKET-Darwin-180B
U.S. CISA adds Zammad GmbH Zammad flaws to its Known Exploited Vulnerabilities catalog
KEV ACTIVE Cloud & IT-Enterprise
CyberInsiderFortiMail zero-day exploited in attacks as CISA urges immediate patchingvor 2 TagenCyber Security NewsZammad 0-Day Vulnerabilities Exploited to Gain Remote Code Execution and Root Accessvor 2 TagenSecurity AffairsU.S. CISA adds Fortinet FortiMail flaw to its Known Exploited Vulnerabilities catalogvor 2 Tagen
Diese Woche
NEAR Intents identifiziert Hacker eines $3,8 Millionen Exploits und setzt Frist zur Rückgabe
Fortinet warns that critical flaw in FortiMail is facing exploitation
Anzeige: Xiaomi Poco X8 Pro Max günstig wie nie im frühen Prime-Angebot
Kat #PoC & Deep Dive 65%
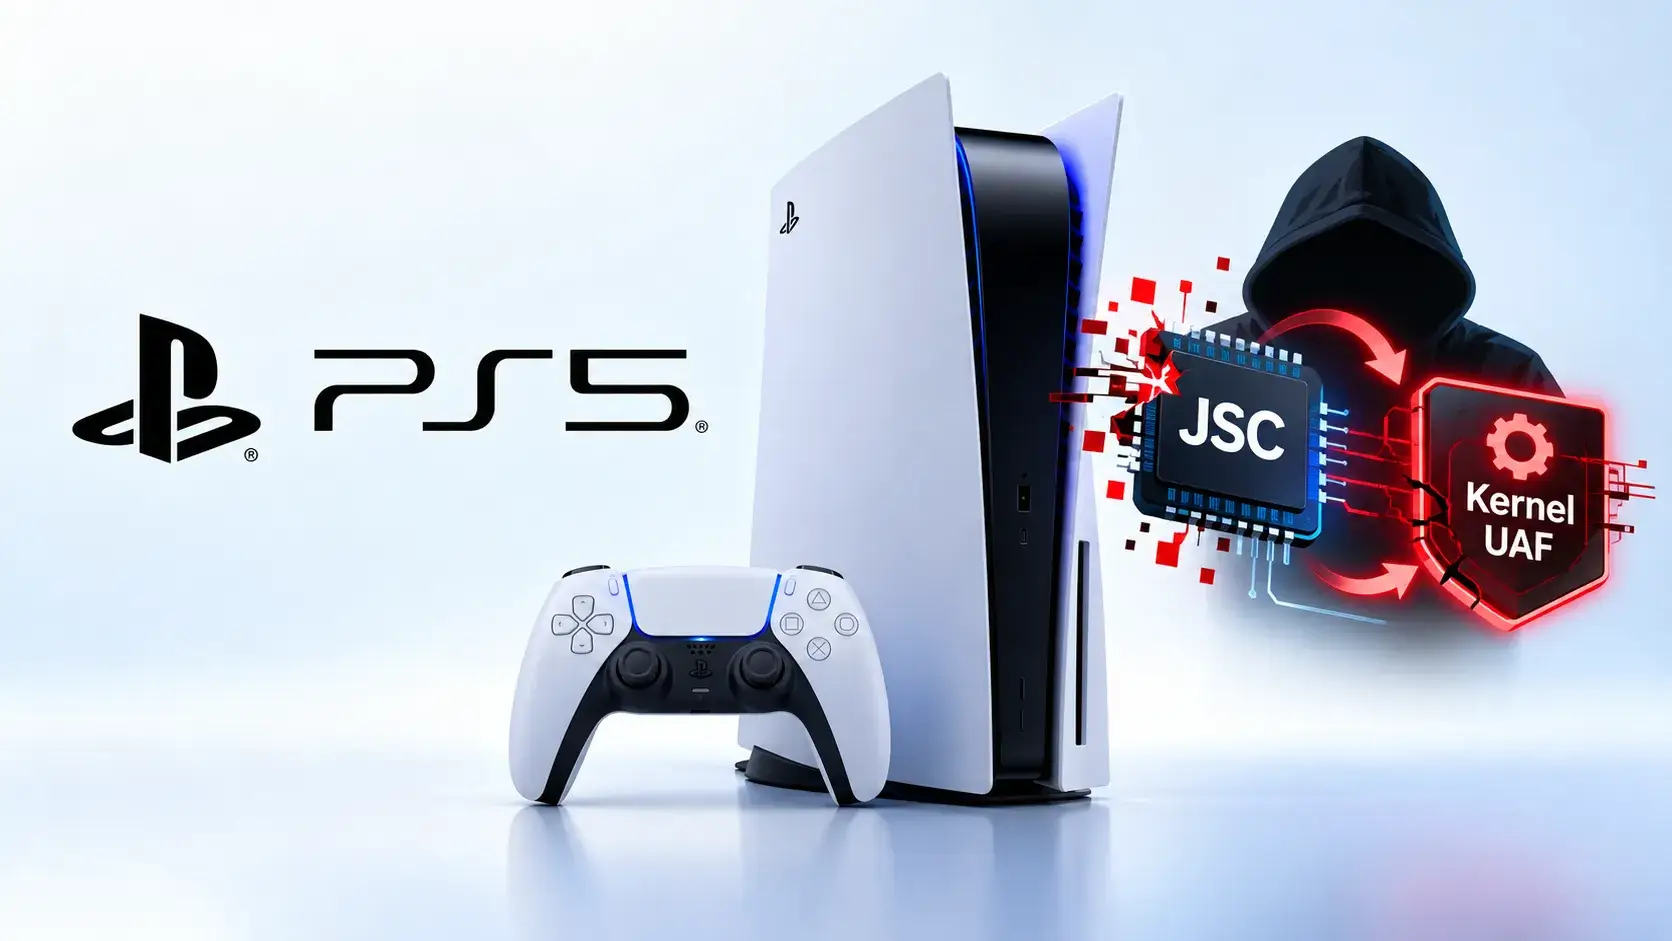
Sony PS5 Relapse Jailbreak Exploit Uses JSC Memory Corruption and Kernel UAF
The Pocket Advance nearly perfects my favorite Nintendo handheld
Kat #PoC & Deep Dive 65%
MSSQL Post-Exploitation Toolkit Could Enable Credential Theft and Lateral Movement Attacks
BigDiskBuster: Neuer Defender-Exploit soll Updates lahmlegen - B2B Cyber Security
TA0001 · T1190 Proof of Concept (PoC) 75%
Critical FortiMail zero-day exploited in the wild (CVE-2026-104286)
Two Zero-Days Exploited in Attack on Dutch Institute for Vulnerability Disclosure
🛡️ Security Fix
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 24 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Erhöhte Bedrohungslage durch aktive Schwachstellen: CVE-2024-58288, CVE-2024-58292, CVE-2024-58300, CVE-2024-58290, CVE-2024-58295. Im Fokus stehen „PocketMentor: An Open-Source Workplace Conversation Simulator Built for My Junior Batchmate“, „Exploit-Index“, „CVE-2024-58288 | Genexus Protection Server 9.7.2.10 Windows Service unquoted search path (Exploit 52065 / EDB-52065)“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Microsoft sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. PocketMentor: An Open-Source Workplace Conversation Simulator Built for My Junior Batchmate
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: PocketMentor: An Open-Source Workplace Conversation Simulator Built for My Junior Batchmate
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Exploit-Index
Öffnen ↗
11
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Exploit-Index
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. CVE-2024-58288 | Genexus Protection Server 9.7.2.10 Windows Service unquoted search path (Exploit 52065 / EDB-52065)
Öffnen ↗
10
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: CVE-2024-58288 | Genexus Protection Server 9.7.2.10 Windows Service unquoted search path (Exploit 52065 / EDB-52065)
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. CVE-2024-58292 | xmbforum2 XMB Forum 1.9.12.06 Setting cross site scripting (Exploit 52044 / EDB-52044)
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: CVE-2024-58292 | xmbforum2 XMB Forum 1.9.12.06 Setting cross site scripting (Exploit 52044 / EDB-52044)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. CVE-2024-58300 | Siklu MultiHaul TG 1.x Network Request missing authentication (Exploit 51932 / EDB-51932)
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: CVE-2024-58300 | Siklu MultiHaul TG 1.x Network Request missing authentication (Exploit 51932 / EDB-51932)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. CVE-2024-58290 | Xhibiter NFT Marketplace 1.10.2 Collections Endpoint id sql injection (Exploit 52060 / EDB-52060)
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: CVE-2024-58290 | Xhibiter NFT Marketplace 1.10.2 Collections Endpoint id sql injection (Exploit 52060 / EDB-52060)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. CVE-2024-58295 | ElkArte Forum 1.1.9 unrestricted upload (Exploit 52026 / EDB-52026)
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: CVE-2024-58295 | ElkArte Forum 1.1.9 unrestricted upload (Exploit 52026 / EDB-52026)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Week in review: Researcher breaks into Microsoft analytics service, NetScaler RCE 0-day exploited
Öffnen ↗
10
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: Week in review: Researcher breaks into Microsoft analytics service, NetScaler RCE 0-day exploited
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-04 21:50:26
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 04.10.2026 21:50 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2024-58288 CVSS 7.5
- CVE-2024-58292 CVSS 7.5
- CVE-2024-58300 CVSS 7.5
- CVE-2024-58290 CVSS 7.5
- CVE-2024-58295 CVSS 7.5
Betroffene Systeme
MicrosoftFortinetLinux / OpenSource
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 04.10.2026 21:50 UTC
Analysiert
24Kritisch
2Exploits/PoC
24Prioritäten für die nächste Schicht:
- Erhöhte Wachsamkeit für 2 gemeldete Zero-Day / Critical Bedrohungen.
- Patching & Virtual Patching (WAF) für verifizierte Exploits priorisieren.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub