
Meistinteragiert
IT Nachrichten
vor 20 Std.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 2 Std.
USA vs. Mexico Livestream: How to Watch International Friendly Soccer
Meistinteragiert
IT Nachrichten
vor 1 Std.
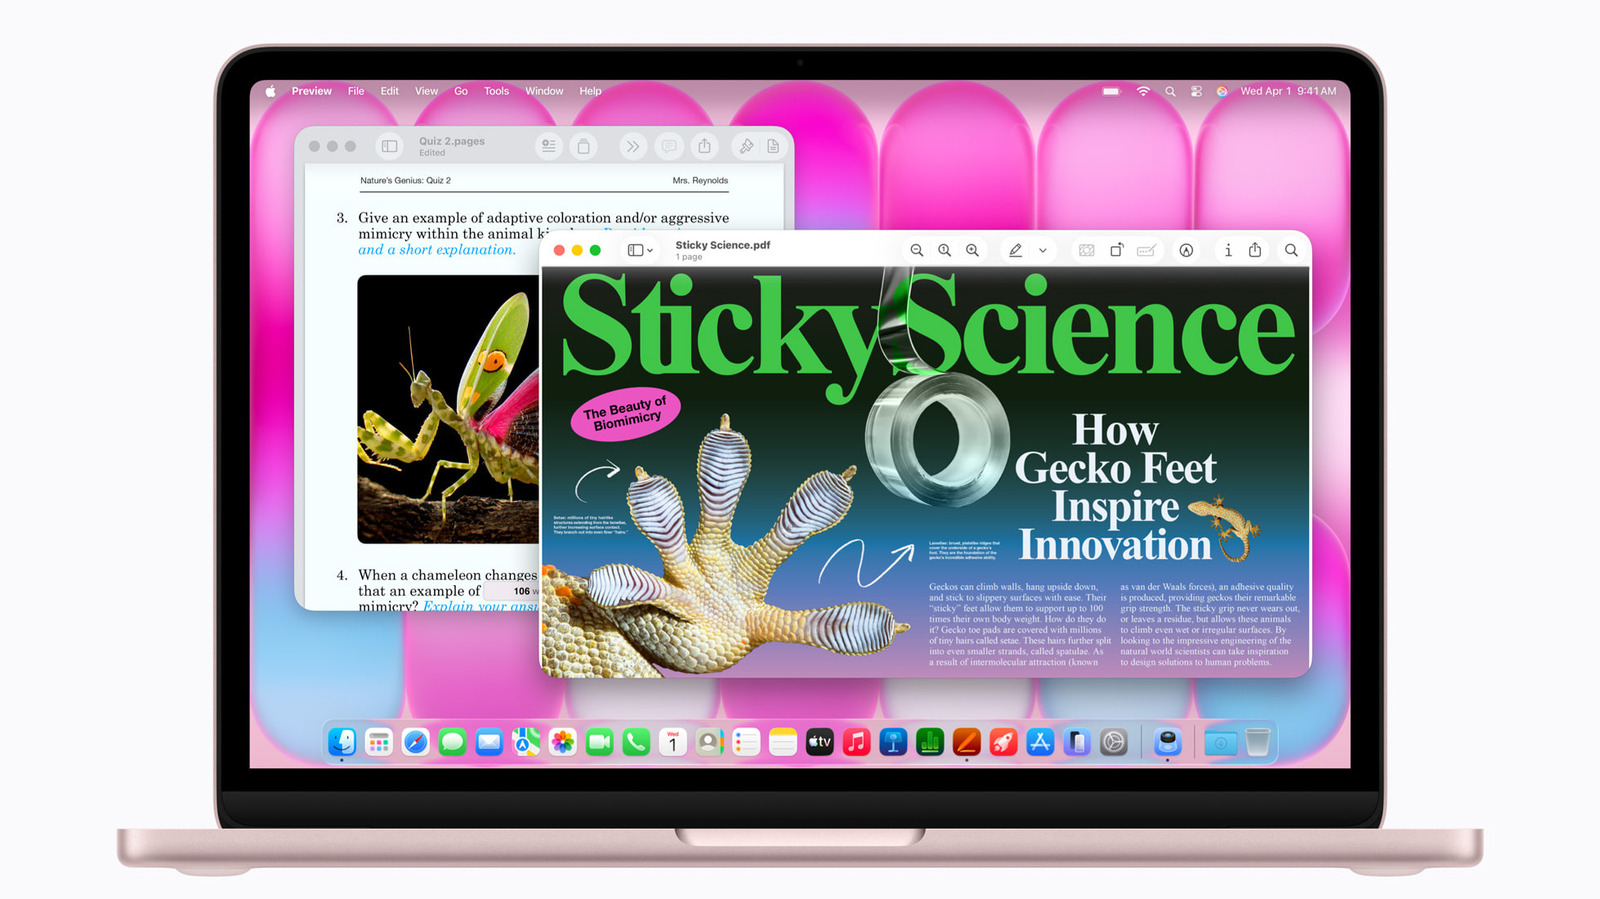
Why is this the only pink MacBook available right now?
Meistinteragiert
IT Nachrichten
vor 1 Std.
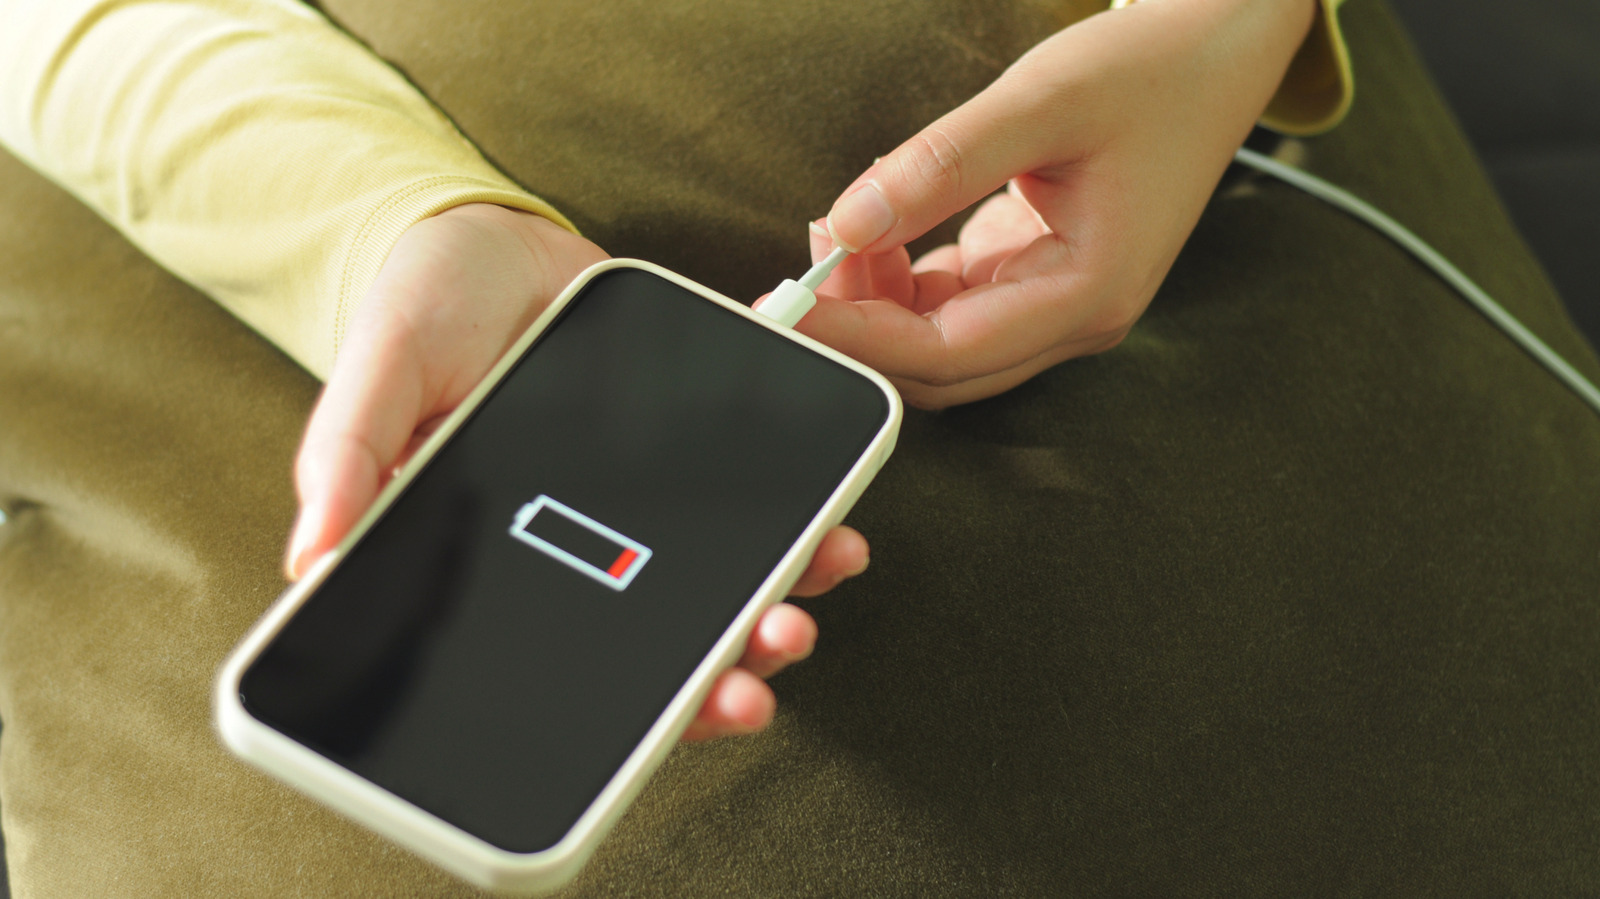
What's the difference between battery capacity and battery life?
Meistinteragiert
IT Security Downloads
vor 2 Std.
GitHub Release: anthropics/claude-code v2.1.289 (04.10.2026)
Meistinteragiert
IT Nachrichten
vor 2 Std.
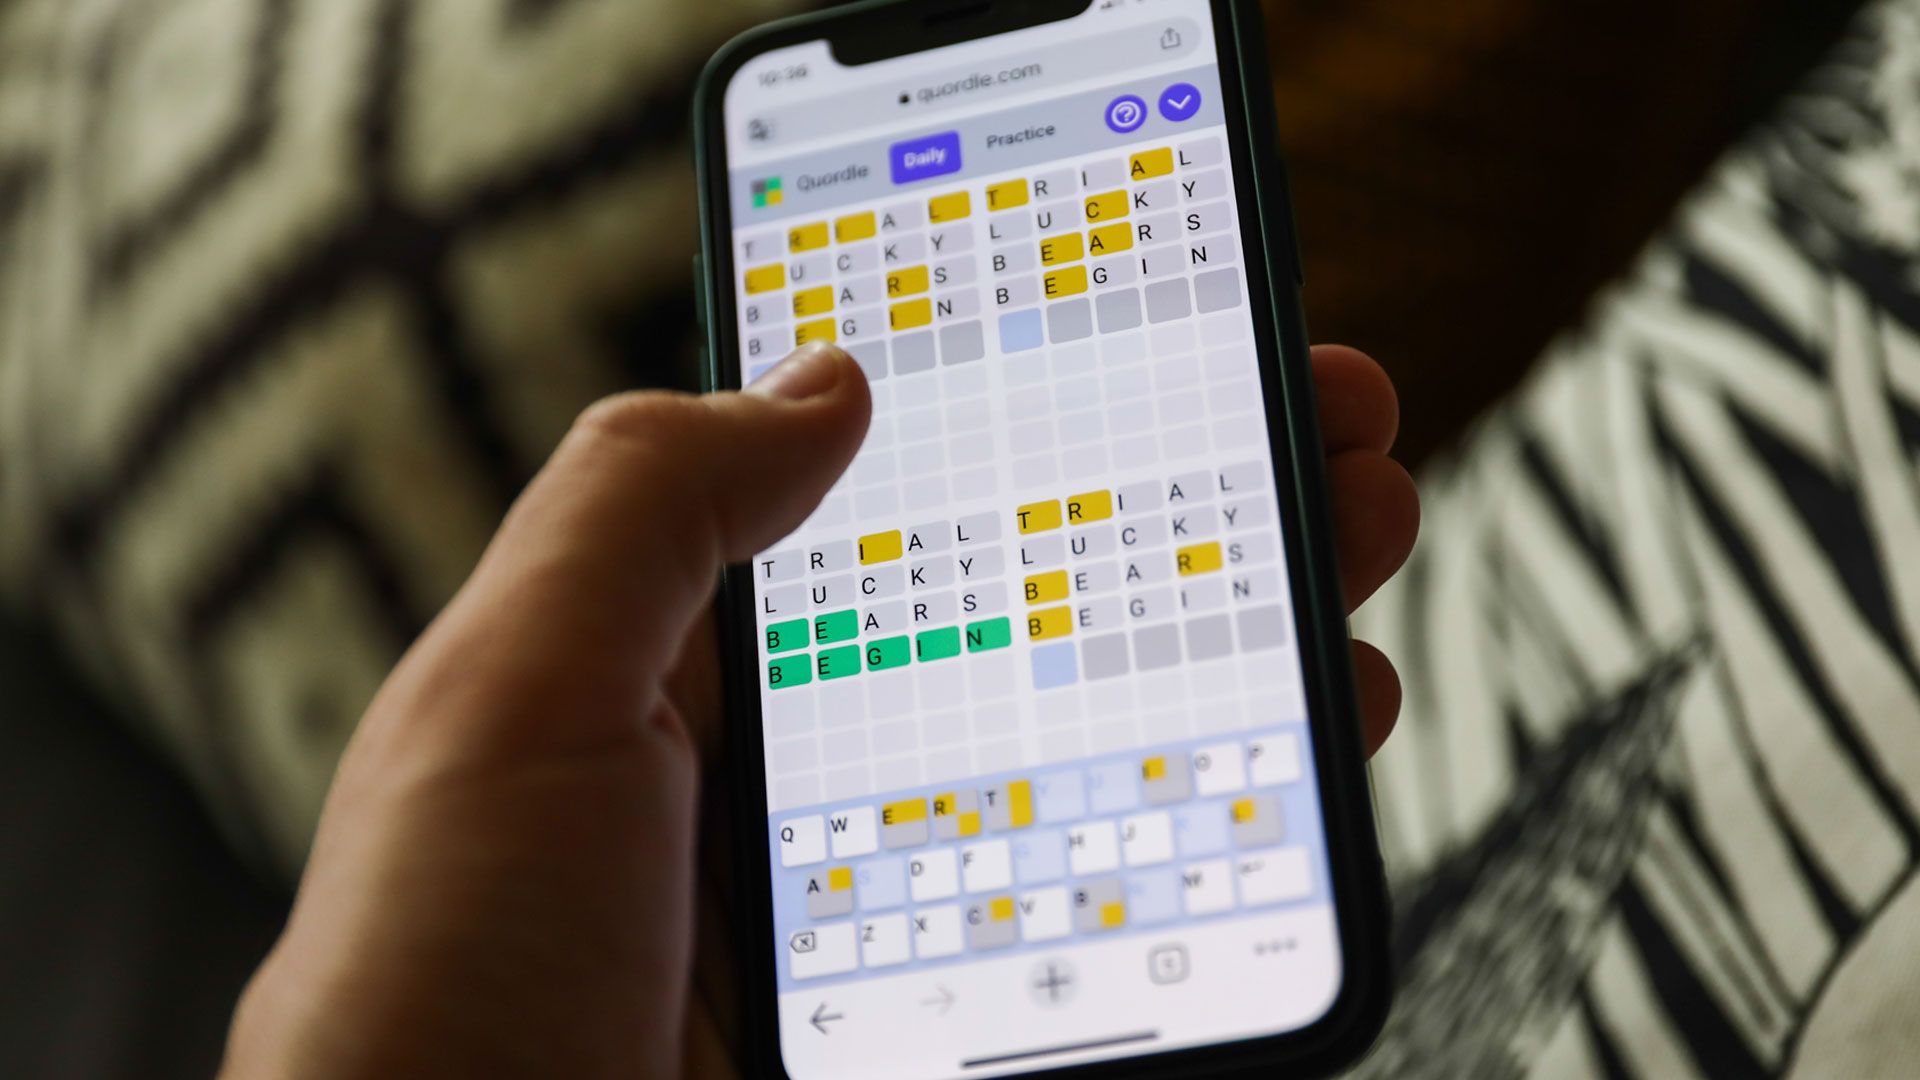
Quordle hints and answers for Sunday, October 4 (game #1714)
EILMELDUNGEN LIVE
1/10
Windows Tipps & SecurityAdvanced Shader Delivery: Microsoft öffnet ASD im Oktober für alle RTX-Karten - BornCity(03.10.2026 um 16:47 Uhr)
•Sichere ProgrammierungI Built a Text-Based Survival Game to Test AI Morals. The Honest One Lost.(04.10.2026 um 01:44 Uhr)
•AI & KI NachrichtenLLM Structured Outputs and JSON Schema: Tool Calling That Never Drifts(04.10.2026 um 01:46 Uhr)
•Sichere ProgrammierungSpace data center cooling: why Google's TPUs in orbit run 15 minutes(04.10.2026 um 01:46 Uhr)
•Sichere ProgrammierungSuppressing the email when Jira Automation adds a comment (and why sendNotifications does nothing)(04.10.2026 um 01:50 Uhr)
•Sichere ProgrammierungObservability Explained: Logs, Metrics, Traces, and What Monitoring Misses(04.10.2026 um 01:52 Uhr)
•Sichere ProgrammierungAWS EKS deploy - Live Demo(04.10.2026 um 01:53 Uhr)
•Sichere Programmierung5 Skills I Still Learn by Hand While Agents Write Code(04.10.2026 um 01:54 Uhr)
•Proof of Concept (PoC)ShieldCrash: A Second Path Around the Microsoft Defender ShieldBreak Fix(04.10.2026 um 02:00 Uhr)
•Sichere ProgrammierungWhy 'Local-First' Is the New Stack: How to Build Data-Sovereign AI Apps with Local LLMs, Private Vectors, and Zero-Cloud Dependencies(04.10.2026 um 02:00 Uhr)
•Windows Tipps & SecurityAdvanced Shader Delivery: Microsoft öffnet ASD im Oktober für alle RTX-Karten - BornCity(03.10.2026 um 16:47 Uhr)
•Sichere ProgrammierungI Built a Text-Based Survival Game to Test AI Morals. The Honest One Lost.(04.10.2026 um 01:44 Uhr)
•AI & KI NachrichtenLLM Structured Outputs and JSON Schema: Tool Calling That Never Drifts(04.10.2026 um 01:46 Uhr)
•Sichere ProgrammierungSpace data center cooling: why Google's TPUs in orbit run 15 minutes(04.10.2026 um 01:46 Uhr)
•Sichere ProgrammierungSuppressing the email when Jira Automation adds a comment (and why sendNotifications does nothing)(04.10.2026 um 01:50 Uhr)
•Sichere ProgrammierungObservability Explained: Logs, Metrics, Traces, and What Monitoring Misses(04.10.2026 um 01:52 Uhr)
•Sichere ProgrammierungAWS EKS deploy - Live Demo(04.10.2026 um 01:53 Uhr)
•Sichere Programmierung5 Skills I Still Learn by Hand While Agents Write Code(04.10.2026 um 01:54 Uhr)
•Proof of Concept (PoC)ShieldCrash: A Second Path Around the Microsoft Defender ShieldBreak Fix(04.10.2026 um 02:00 Uhr)
•Sichere ProgrammierungWhy 'Local-First' Is the New Stack: How to Build Data-Sovereign AI Apps with Local LLMs, Private Vectors, and Zero-Cloud Dependencies(04.10.2026 um 02:00 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (284)
Cybersecurity News & IT-Sicherheit
284 Meldungen
LIVE …
284 Meldungen 1 aktiv
284 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 1 von 27 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 1
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
–
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Gestern
Macos: Apple verschärft Full Disk Access wegen KI-Agenten - Golem.de
Apple iOS & macOS 75%
Künstliche Intelligenz: OpenAI-Sicherheitsmitarbeiter kündigt und warnt vor Risiken
JBL bringt die PartyBox Ultimate 2 – mit 1.500 Watt und Apple AirPlay 2
Alle Kategorien 65%
IT-Störung bei der Arbeitsagentur (29.9./3.10.2026)
Gov & Defense
IT-Sicherheit: Schalke liegt weit vorn - im Negativranking schlechter Passwörter
Vanderplanki Download - Sichere E-Mail-Archivierung
Rogfast: Wie Norwegen einen 26,7 Kilometer langen Tunnel unter der Nordsee baut
Heimlich im Testmodus: Google bereitet Android auf autonome KI-Agenten vor
IT Security 95%
Gemini: Ersetzen KI-Agenten den Nutzer? Neue Google-KI erstellt realistische Avatare und imitiert Stimmen
Memory Poisoning: Wie eine E-Mail das KI-Gedächtnis vergiftet - it-daily.net
Cloud & IT-Enterprise
ARD/ZDF-Medienstudie 2026: KI-Boom bei Jüngeren und stabile Streaming-Zahlen
Alle Kategorien 65%
Vorsicht, Halluzination: Warum du bei Steuerfragen nicht blind auf KI-Chatbots vertrauen solltest
Finanzwesen & Banking
MI5 warnt vor MSS-naher Forschung: CGTRI finanziert KI und Cyberprojekte
Finanzwesen & Banking
Wie „Kimchi“ und „MiniMax M3″ Softwareentwicklung günstiger und smarter machen
Schulen rüsten sich nur langsam gegen neue KI-Cyberrisiken - it-daily.net
Bitdefender warnt vor Spendenbetrug auf Facebook - it-daily
Cloud & IT-Enterprise
GitLab schließt CVE-2026-90970: RCE-Risiko im KI-Gateway
🛡️ CVE-2026-90970 TA0001 · T1190
KI-Chatbot Grok soll Trumps Venezuela-Entscheidung beeinflusst haben
Oukitel EP2500 im Kurztest: In 30 Minuten zur eigenen Stromversorgung
KRITIS / Energie
OpenAI hat über 100 Organisationen vor seinen KI-Agenten gewarnt - Notebookcheck News
Kluft bei KI-Sicherheit: Hohes Vertrauen, niedrige Erkennung - it-daily
KI-Modelle vergleichen: Wie du das passende Tool findest, ohne zu viel zu zahlen
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 27 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „Macos: Apple verschärft Full Disk Access wegen KI-Agenten - Golem.de“, „Künstliche Intelligenz: OpenAI-Sicherheitsmitarbeiter kündigt und warnt vor Risiken“, „JBL bringt die PartyBox Ultimate 2 – mit 1.500 Watt und Apple AirPlay 2“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Apple sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. Macos: Apple verschärft Full Disk Access wegen KI-Agenten - Golem.de
Öffnen ↗
4
Apple ⏱️ ~2 Min. gespart
Bedrohung: Macos: Apple verschärft Full Disk Access wegen KI-Agenten - Golem.de
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Künstliche Intelligenz: OpenAI-Sicherheitsmitarbeiter kündigt und warnt vor Risiken
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Künstliche Intelligenz: OpenAI-Sicherheitsmitarbeiter kündigt und warnt vor Risiken
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. JBL bringt die PartyBox Ultimate 2 – mit 1.500 Watt und Apple AirPlay 2
Öffnen ↗
2
Apple ⏱️ ~2 Min. gespart
Bedrohung: JBL bringt die PartyBox Ultimate 2 – mit 1.500 Watt und Apple AirPlay 2
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. IT-Störung bei der Arbeitsagentur (29.9./3.10.2026)
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: IT-Störung bei der Arbeitsagentur (29.9./3.10.2026)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. IT-Sicherheit: Schalke liegt weit vorn - im Negativranking schlechter Passwörter
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: IT-Sicherheit: Schalke liegt weit vorn - im Negativranking schlechter Passwörter
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. Vanderplanki Download - Sichere E-Mail-Archivierung
Öffnen ↗
17
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Vanderplanki Download - Sichere E-Mail-Archivierung
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. Astronomie-Paradigma kippt: Schwarze Löcher brauchen keine Galaxiencrashs
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Astronomie-Paradigma kippt: Schwarze Löcher brauchen keine Galaxiencrashs
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Rogfast: Wie Norwegen einen 26,7 Kilometer langen Tunnel unter der Nordsee baut
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Rogfast: Wie Norwegen einen 26,7 Kilometer langen Tunnel unter der Nordsee baut
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-04 03:22:48
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 04.10.2026 03:22 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2026-90970 CVSS 7.5
Betroffene Systeme
Apple Inc.Google
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 04.10.2026 03:22 UTC
Analysiert
27Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub