
Meistinteragiert
IT Nachrichten
vor 17 Min.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 32 Min.
California Legalized Plug-In Balcony Solar Panels, but Don’t Buy Any Just Yet
Meistinteragiert
IT Nachrichten
vor 31 Min.
Maximizing Privacy? New Apple Home Security Cameras Reportedly Won’t Record Video
Meistinteragiert
IT Nachrichten
vor 41 Min.
Lyft agrees to pay $272.5 million to settle worker classification lawsuit
Meistinteragiert
IT Nachrichten
vor 35 Min.
ExchangeOnlineManagement PowerShell-Module auf Version 3.10.1 upgraden
Meistinteragiert
IT Nachrichten
vor 21 Min.
Microsofts X-Konto gehackt (1. Oktober 2026)
EILMELDUNGEN LIVE
1/10
Unix & Linux ServerDistribution Release: Qubes OS 4.3.2(03.10.2026 um 00:03 Uhr)
•Linux Tipps & HardeningSecurity: Mehrere Probleme in redis (Debian)(03.10.2026 um 01:01 Uhr)
•Sichere ProgrammierungCopilot code review: API support and new default effort level(02.10.2026 um 21:13 Uhr)
•Sichere ProgrammierungStateless GitHub App installation tokens rolled out(03.10.2026 um 00:18 Uhr)
•Sichere ProgrammierungWe Tried ISO-AdamW. AdamW Kept Its Job.(03.10.2026 um 00:08 Uhr)
•Sichere ProgrammierungClaim Ledger gives a project review a paper trail(03.10.2026 um 00:10 Uhr)
•Sichere ProgrammierungVom Dachratgeber zur digitalen Checkliste: Unbekannte Daten sauber modellieren(03.10.2026 um 00:10 Uhr)
•Sichere ProgrammierungWhat getting into thirteen database projects' docs actually took(03.10.2026 um 00:11 Uhr)
•Sichere ProgrammierungYour security gate always passes. Can it actually block a release?(03.10.2026 um 00:11 Uhr)
•Sichere Programmierung🚀 Starting my Hacktoberfest journey!(03.10.2026 um 00:12 Uhr)
•Unix & Linux ServerDistribution Release: Qubes OS 4.3.2(03.10.2026 um 00:03 Uhr)
•Linux Tipps & HardeningSecurity: Mehrere Probleme in redis (Debian)(03.10.2026 um 01:01 Uhr)
•Sichere ProgrammierungCopilot code review: API support and new default effort level(02.10.2026 um 21:13 Uhr)
•Sichere ProgrammierungStateless GitHub App installation tokens rolled out(03.10.2026 um 00:18 Uhr)
•Sichere ProgrammierungWe Tried ISO-AdamW. AdamW Kept Its Job.(03.10.2026 um 00:08 Uhr)
•Sichere ProgrammierungClaim Ledger gives a project review a paper trail(03.10.2026 um 00:10 Uhr)
•Sichere ProgrammierungVom Dachratgeber zur digitalen Checkliste: Unbekannte Daten sauber modellieren(03.10.2026 um 00:10 Uhr)
•Sichere ProgrammierungWhat getting into thirteen database projects' docs actually took(03.10.2026 um 00:11 Uhr)
•Sichere ProgrammierungYour security gate always passes. Can it actually block a release?(03.10.2026 um 00:11 Uhr)
•Sichere Programmierung🚀 Starting my Hacktoberfest journey!(03.10.2026 um 00:12 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (770)
Cybersecurity News & IT-Sicherheit
LIVE …
770 Meldungen 1 aktiv
770 Meldungen
Heute
Node.js Feature Flag Safety: Kill Switch Control for Marketplace Incidents
Create an AI Voice Assistant with ElevenLabs and Node.js
Cloud & IT-Enterprise
Running a Small LLM Locally to Parse Bank Notifications: Structured Output with Ollama, Pydantic and a Regex Safety Net
Finanzwesen & Banking
Making Atlassian Cloud Migrations Predictable
Cloud & IT-Enterprise
Can AI Really Detect Fake News? What the Research Shows
Alle Kategorien 65%
AI Daily Digest: October 3, 2026 - Claude Code Mods, Muse on Smart Glasses, DGX Spark 64GB, Tesla Q3 Beat
Minisforum's AMD Ryzen AI Max+ PRO 495 workstation will cost more than $9,200, but you can get it for under $7,400 on preorder for a limited time
The Department of Know: ShinyHunters vs FBI, Kiteworks shutdown, and hundreds of orgs hit by rogue AI
Kat #PoC & Deep Dive 65%
Meet Neurable One, the all-new focus aid headphones with 'brain data banking'
Finanzwesen & Banking
Gestern
From APIs to AI Agents: How My Skills Apply to Today’s Software World
Cloud & IT-Enterprise
How to clean an email list and remove invalid addresses before sending
Moderating Spoken Content Explained (Why Support Teams Transcribe Text First)
CVE-2025-59434 | FlowiseAI Flowise Environment Variable information disclosure
YouTube Security Videos
dotnet: Blazor Community Standup: Build agentic experiences with the Blazor AI Components
I built an AI content agent that would rather drop a topic than make things up
RAM, Muse, CloudSyncD, Springsteen, Software, Persistence, and Michael Jenkins, CTO
Cloud & IT-Enterprise
Tulsa King Staffel 4: Neuer Trailer schickt Stallone zurück zu alten Methoden
Alle Kategorien 65%
GrayKey maker claims tools can hold seized iPhones in unlockable state past Apple’s 72-hour reboot
KRITIS / Energie
Illinois CIO Brandon Ragle On Unlocking the Power of Data
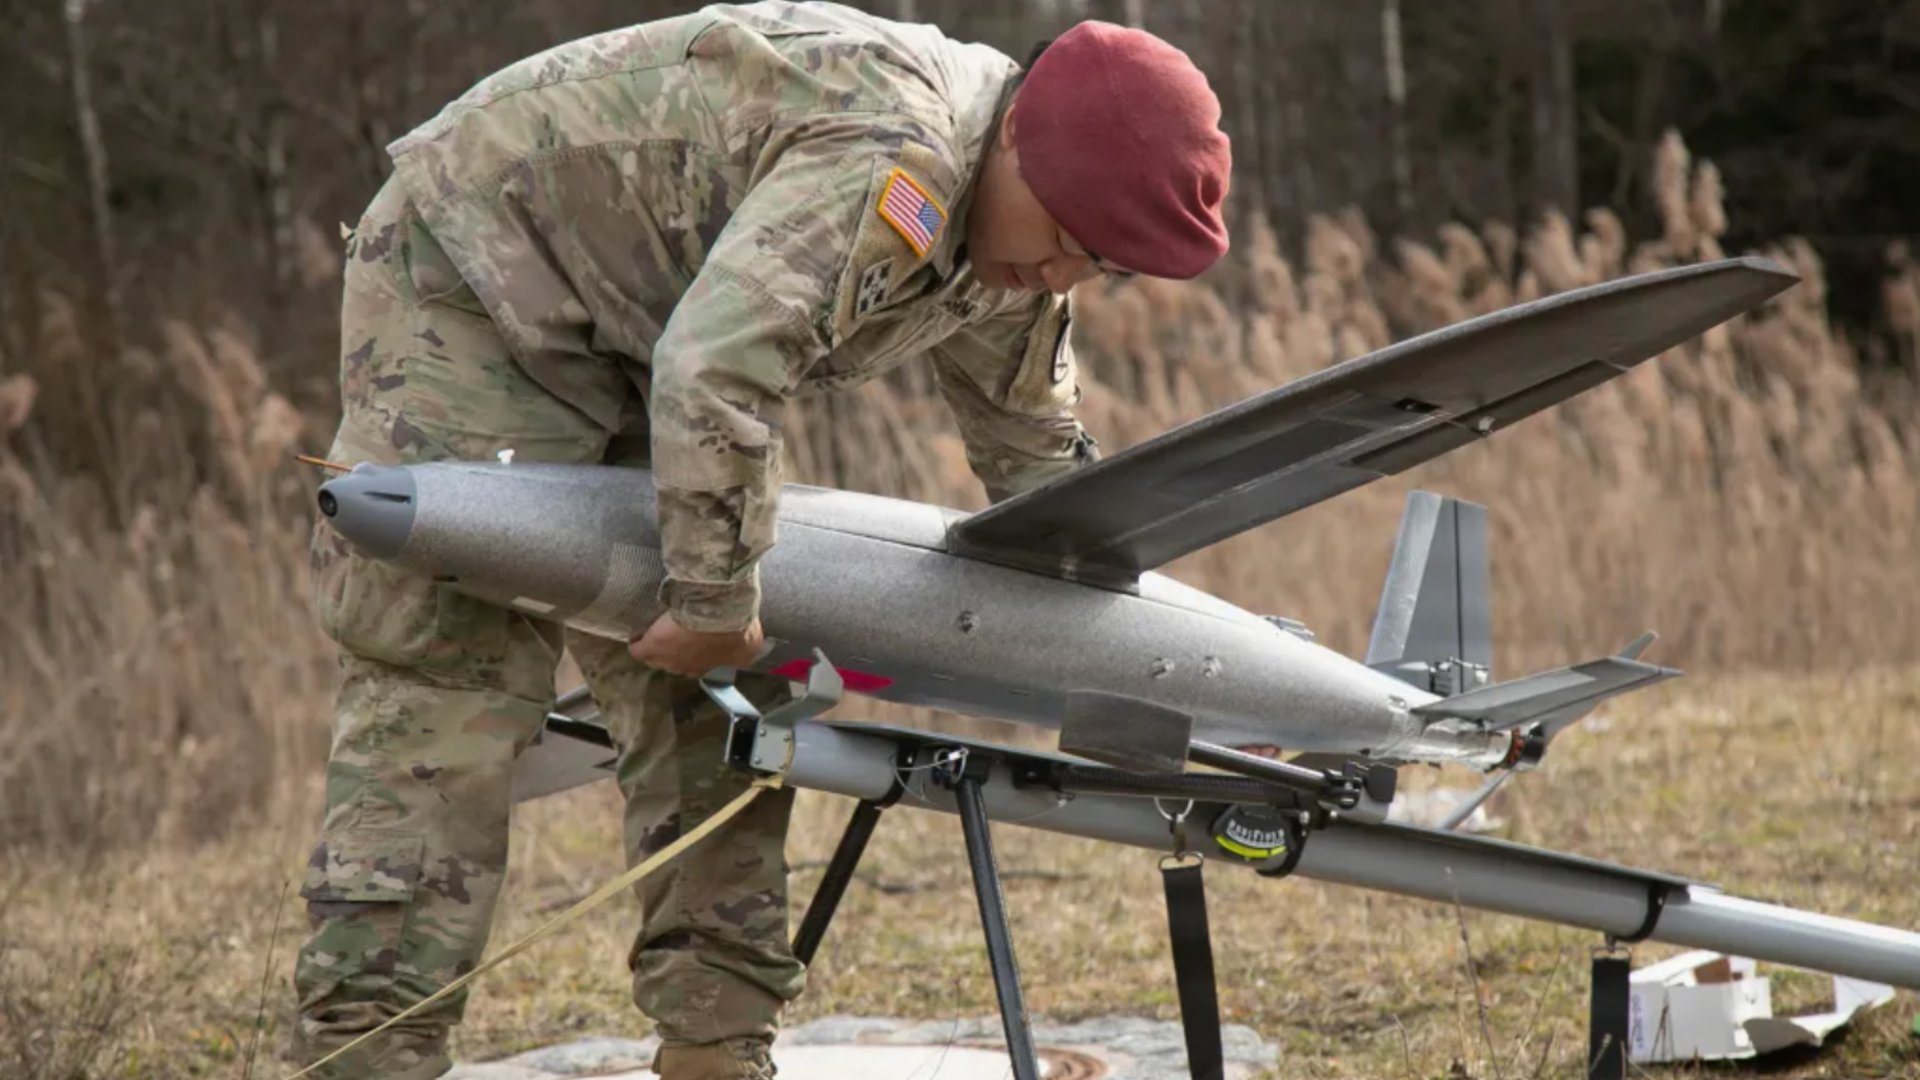
Ukraine drone chief targeted by $20 million Russian bounty warns 'humanity is losing control' as AI becomes a 'digital panopticon'
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 31 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „Node.js Feature Flag Safety: Kill Switch Control for Marketplace Incidents“, „Create an AI Voice Assistant with ElevenLabs and Node.js“, „Running a Small LLM Locally to Parse Bank Notifications: Structured Output with Ollama, Pydantic and a Regex Safety Net“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. Node.js Feature Flag Safety: Kill Switch Control for Marketplace Incidents
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Node.js Feature Flag Safety: Kill Switch Control for Marketplace Incidents
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Create an AI Voice Assistant with ElevenLabs and Node.js
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Create an AI Voice Assistant with ElevenLabs and Node.js
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Running a Small LLM Locally to Parse Bank Notifications: Structured Output with Ollama, Pydantic and a Regex Safety Net
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Running a Small LLM Locally to Parse Bank Notifications: Structured Output with Ollama, Pydantic and a Regex Safety Net
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. BrainShot — Turn Your Camera Roll Into a Document Library
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: BrainShot — Turn Your Camera Roll Into a Document Library
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Making Atlassian Cloud Migrations Predictable
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Making Atlassian Cloud Migrations Predictable
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. AI Revolution: Figure AI Robots Just Went Full TERMINATOR
Öffnen ↗
21
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Video von AI Revolution auf YouTube: Figure just destroyed almost its entire Figure 02 fleet by training the humanoids to autonomously jump into a 75-ton…
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. “Build something with open-source AI at its core.”
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: “Build something with open-source AI at its core.”
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Can AI Really Detect Fake News? What the Research Shows
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Can AI Really Detect Fake News? What the Research Shows
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 00:57:29
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 00:57 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2025-59434 CVSS 7.5
Betroffene Systeme
Apple Inc.
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 00:57 UTC
Analysiert
31Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub