
Meistinteragiert
IT Nachrichten
vor 1 Tag
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 29 Min.
‘You probably have one election cycle’: Quiet warning about data centers sparked a grassroots movement that is ousting Oregon politicians and threatening tech giants
Meistinteragiert
IT Nachrichten
vor 24 Min.
Keep Tabs on Your Little One for Less This Prime Day With $73 Off a Nanit Baby Monitor
Meistinteragiert
IT Nachrichten
vor 39 Min.
How did retro consoles handle graphics before modern GPUs?
Meistinteragiert
IT Nachrichten
vor 53 Min.
Snag This Kasa Outdoor Smart Plug at Just $13 for Prime Day
Meistinteragiert
IT Nachrichten
vor 1 Std.
You should avoid using a screen protector on your MacBook — here's why
EILMELDUNGEN LIVE
1/10
AI & KI NachrichtenGitHub Release: codewhale-hq/Codewhale v0.10.0 (22.09.2026)(22.09.2026 um 19:28 Uhr)
•IT Nachrichten‘You probably have one election cycle’: Quiet warning about data centers sparked a grassroots movement that is ousting Oregon politicians and threatening tech giants(05.10.2026 um 02:10 Uhr)
•IT NachrichtenKeep Tabs on Your Little One for Less This Prime Day With $73 Off a Nanit Baby Monitor(05.10.2026 um 02:15 Uhr)
•IT NachrichtenHow did retro consoles handle graphics before modern GPUs?(05.10.2026 um 02:00 Uhr)
•Unix & Linux ServerDistroWatch Weekly, Issue 1193(05.10.2026 um 02:01 Uhr)
•Sichere ProgrammierungBadge Studio: Private, Local AI Sticker Ideas for Any Celebration(05.10.2026 um 01:43 Uhr)
•Sichere ProgrammierungYou Said You'd: A 100% Local AI Commitment Tracker for Forgetful Friends(05.10.2026 um 01:44 Uhr)
•Sichere ProgrammierungReadEase: Building an Assistive Reading Studio for My Friend’s Mom with Dyslexia(05.10.2026 um 01:44 Uhr)
•Sichere ProgrammierungJust Pick For Me: A Restaurant Picker for My Mom That Runs Entirely in Her Browser(05.10.2026 um 01:46 Uhr)
•Sichere ProgrammierungTotal Draw App Seeks Optimal Color Blending Method: Gamma, Linear, or Perceptual for Accurate Mixing(05.10.2026 um 01:47 Uhr)
•AI & KI NachrichtenGitHub Release: codewhale-hq/Codewhale v0.10.0 (22.09.2026)(22.09.2026 um 19:28 Uhr)
•IT Nachrichten‘You probably have one election cycle’: Quiet warning about data centers sparked a grassroots movement that is ousting Oregon politicians and threatening tech giants(05.10.2026 um 02:10 Uhr)
•IT NachrichtenKeep Tabs on Your Little One for Less This Prime Day With $73 Off a Nanit Baby Monitor(05.10.2026 um 02:15 Uhr)
•IT NachrichtenHow did retro consoles handle graphics before modern GPUs?(05.10.2026 um 02:00 Uhr)
•Unix & Linux ServerDistroWatch Weekly, Issue 1193(05.10.2026 um 02:01 Uhr)
•Sichere ProgrammierungBadge Studio: Private, Local AI Sticker Ideas for Any Celebration(05.10.2026 um 01:43 Uhr)
•Sichere ProgrammierungYou Said You'd: A 100% Local AI Commitment Tracker for Forgetful Friends(05.10.2026 um 01:44 Uhr)
•Sichere ProgrammierungReadEase: Building an Assistive Reading Studio for My Friend’s Mom with Dyslexia(05.10.2026 um 01:44 Uhr)
•Sichere ProgrammierungJust Pick For Me: A Restaurant Picker for My Mom That Runs Entirely in Her Browser(05.10.2026 um 01:46 Uhr)
•Sichere ProgrammierungTotal Draw App Seeks Optimal Color Blending Method: Gamma, Linear, or Perceptual for Accurate Mixing(05.10.2026 um 01:47 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (99)
Cybersecurity News & IT-Sicherheit
99 Meldungen
LIVE …
99 Meldungen 1 aktiv
99 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 6 von 26 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Impact / Ransomware 5
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1486TA0040 · Impact
Data Encrypted for Impact
Mitigation: M1053 Data Backup & Offline Isolation
Quelle: Kontext-Klassifikation des Artikeltextes
T1071TA0011 · Command and Control
Application Layer Protocol (C2)
Mitigation: M1031 Network Intrusion Prevention & Egress Filtering
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
–
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
Exfiltration
–
Impact
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Heute
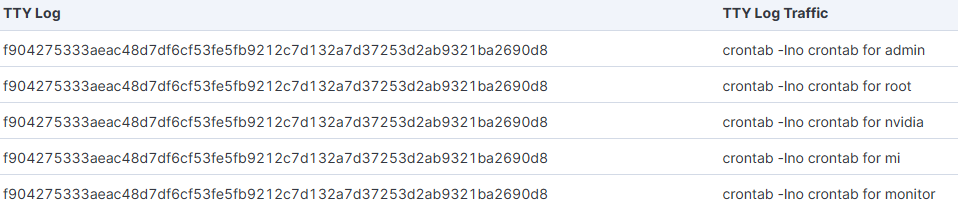
TTY Logs and the Data it Captures, (Sun, Oct 4th)
HandNotes: teaching an open model to read my friend's handwriting, on his own laptop
SniffDog: I built my job-hunting friend a sniffer dog that sniffs out malware in fake recruiter repos
Gestern
Ransomware-Angriff trifft Slate Valley: Schulen ohne Internet und mit Erpressung
TA0040 · T1486
Googlebook Flash: Die neuen Android-Laptops sind da! Alle Infos vor dem Verkaufsstart in der Übersicht
SECURITY AFFAIRS MALWARE NEWSLETTER ROUND 117
Cloud & IT-Enterprise IT Nachrichten 95%
Hands-On With Fine-Tuning: Adapting a 0.5B Model for Emergency Survival Guidance
KRITIS / Energie
Präparierte Custom GPTs verbreiten Fernzugriffstrojaner - it-daily.net
Malware / Trojaner / Viren 65%
Ransomware-Gruppe KillSec: Mutmasslicher Anführer (16) gefasst - 20 Minuten
TA0040 · T1486
Cracked open the Google IPTV malware APK and found its C2 domain
TA0011 · T1071
Warlock Ransomware Still Exploits Year-Old SharePoint Flaws to Hit Critical Infrastructure
TA0040 · T1486 Gov & Defense Cloud & IT-Enterprise IT Security Nachrichten 65%
Diese Woche
CVE-2025-26862 | Ping Identity PingFederate up to 12.3.2 HTML Form Adapter excessive authentication
Rental Image Search in 2026: Caption Text, Pixel Matching, and Cache Boundaries
WordPress Hacked: Malware Removal and Recovery Guide
Gesundheitswesen
Mayor Confirms Ransomware Incident Disrupted Mississippi City Systems
TA0040 · T1486
Adaptive Neuro-Symbolic Planning for autonomous urban air mobility routing with zero-trust governance guarantees
Gov & Defense
Gefälschte GitHub-Seite verbreitet Info Stealer „Amnesia Stealer“ - B2B Cyber Security
Microsoft Warns ClickFix Attacks Use Fake CAPTCHA Lures to Execute Malicious Commands
Windows Tipps & Security 65%
I Set Up a New Windows Laptop for Java and Spring Boot. Here’s What I Checked First.
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 26 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „TTY Logs and the Data it Captures, (Sun, Oct 4th)“, „HandNotes: teaching an open model to read my friend's handwriting, on his own laptop“, „SniffDog: I built my job-hunting friend a sniffer dog that sniffs out malware in fake recruiter repos“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Google sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. TTY Logs and the Data it Captures, (Sun, Oct 4th)
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: TTY Logs and the Data it Captures, (Sun, Oct 4th)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. HandNotes: teaching an open model to read my friend's handwriting, on his own laptop
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: HandNotes: teaching an open model to read my friend's handwriting, on his own laptop
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. SniffDog: I built my job-hunting friend a sniffer dog that sniffs out malware in fake recruiter repos
Öffnen ↗
8
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: SniffDog: I built my job-hunting friend a sniffer dog that sniffs out malware in fake recruiter repos
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. FriendStudy: A Private AI Tutor That Runs on My Laptop
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: FriendStudy: A Private AI Tutor That Runs on My Laptop
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Ransomware-Angriff trifft Slate Valley: Schulen ohne Internet und mit Erpressung
Öffnen ↗
8
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Ransomware-Angriff trifft Slate Valley: Schulen ohne Internet und mit Erpressung
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. Googlebook Flash: Die neuen Android-Laptops sind da! Alle Infos vor dem Verkaufsstart in der Übersicht
Öffnen ↗
2
Google ⏱️ ~2 Min. gespart
Bedrohung: Googlebook Flash: Die neuen Android-Laptops sind da! Alle Infos vor dem Verkaufsstart in der Übersicht
Betrifft: Betrifft Systeme und Installationen im Google-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. ESP32 & Embedded Systems Course Chapter 2: Your First Project
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: ESP32 & Embedded Systems Course Chapter 2: Your First Project
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. SECURITY AFFAIRS MALWARE NEWSLETTER ROUND 117
Öffnen ↗
8
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: SECURITY AFFAIRS MALWARE NEWSLETTER ROUND 117
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-05 02:40:12
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 05.10.2026 02:40 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2025-26862 CVSS 7.5
Betroffene Systeme
GoogleMicrosoft
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 05.10.2026 02:40 UTC
Analysiert
26Kritisch
0Exploits/PoC
1Prioritäten für die nächste Schicht:
- Patching & Virtual Patching (WAF) für verifizierte Exploits priorisieren.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub