

Meistinteragiert
IT Nachrichten
vor 2 Std.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 26 Min.
Wer ein Samsung-Handy hat, sollte diese Netzwerk-Einstellungen ändern
Meistinteragiert
IT Nachrichten
vor 21 Min.
Wer ein Samsung Galaxy S23 oder S24 besitzt, muss jetzt nachschauen
Meistinteragiert
IT Nachrichten
vor 1 Std.
44 Jahre nach Release: Bastler baut grafische Benutzeroberfläche für den Sinclair ZX Spectrum
Meistinteragiert
IT Nachrichten
vor 37 Min.
Teuer wie ein Gebrauchtwagen: Weshalb mich die neuen iPhone-Preise zurück zu Android treiben
Meistinteragiert
IT Nachrichten
vor 37 Min.
Thunderbird: MZLA zeigt erste Bilder der kommenden iOS-Version
EILMELDUNGEN LIVE
1/10
Windows Tipps & SecurityNeue Google Pixel Watch 5 fällt deutlich im Preis: Sie sparen bereits kurz nach Marktstart 19 Prozent(03.10.2026 um 08:31 Uhr)
•Sichere ProgrammierungCoding-Agent Pi: Mehr Platz im Prompt, weniger Ballast(03.10.2026 um 08:20 Uhr)
•Sichere ProgrammierungES2026 Features Overview: Modern JavaScript for Developers(03.10.2026 um 08:30 Uhr)
•Sichere ProgrammierungFigma Dev Mode: 7 Proven Fixes for a Painful Dev Handoff(03.10.2026 um 08:30 Uhr)
•Sichere ProgrammierungUsando Raspberry Pi, rsync e inotify para um video wall de baixo custo(03.10.2026 um 08:30 Uhr)
•Sichere ProgrammierungLangGraph Tutorial: 5 Proven Steps to Fix a Fragile Agent(03.10.2026 um 08:30 Uhr)
•Sichere ProgrammierungFlash Loan Attack Vector Analysis: Lido(03.10.2026 um 08:32 Uhr)
•Sichere ProgrammierungSafePlate: a Gemma-powered meal planner that can't be talked into serving my friend shrimp(03.10.2026 um 08:33 Uhr)
•Sichere Programmierung5 Halloween Costume Props to Print Before October 31(03.10.2026 um 08:33 Uhr)
•Sichere ProgrammierungWho Deletes Resources Created by a Kubernetes Operator?(03.10.2026 um 08:34 Uhr)
•Windows Tipps & SecurityNeue Google Pixel Watch 5 fällt deutlich im Preis: Sie sparen bereits kurz nach Marktstart 19 Prozent(03.10.2026 um 08:31 Uhr)
•Sichere ProgrammierungCoding-Agent Pi: Mehr Platz im Prompt, weniger Ballast(03.10.2026 um 08:20 Uhr)
•Sichere ProgrammierungES2026 Features Overview: Modern JavaScript for Developers(03.10.2026 um 08:30 Uhr)
•Sichere ProgrammierungFigma Dev Mode: 7 Proven Fixes for a Painful Dev Handoff(03.10.2026 um 08:30 Uhr)
•Sichere ProgrammierungUsando Raspberry Pi, rsync e inotify para um video wall de baixo custo(03.10.2026 um 08:30 Uhr)
•Sichere ProgrammierungLangGraph Tutorial: 5 Proven Steps to Fix a Fragile Agent(03.10.2026 um 08:30 Uhr)
•Sichere ProgrammierungFlash Loan Attack Vector Analysis: Lido(03.10.2026 um 08:32 Uhr)
•Sichere ProgrammierungSafePlate: a Gemma-powered meal planner that can't be talked into serving my friend shrimp(03.10.2026 um 08:33 Uhr)
•Sichere Programmierung5 Halloween Costume Props to Print Before October 31(03.10.2026 um 08:33 Uhr)
•Sichere ProgrammierungWho Deletes Resources Created by a Kubernetes Operator?(03.10.2026 um 08:34 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (24)
Cybersecurity News & IT-Sicherheit
LIVE …
24 Meldungen 1 aktiv
24 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 3 von 15 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 2
Impact / Ransomware 1
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
T1486TA0040 · Impact
Data Encrypted for Impact
Mitigation: M1053 Data Backup & Offline Isolation
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Heute
New Citrix NetScaler SAML Flaw Triggers Crashes and Suspected Exploitation Attempts
TA0001 · T1190
Running a 180B-Parameter LLM on a Laptop Without a GPU: VIDRAFT's POCKET-Darwin-180B
U.S. CISA adds Zammad GmbH Zammad flaws to its Known Exploited Vulnerabilities catalog
KEV ACTIVE Cloud & IT-Enterprise
CyberInsiderFortiMail zero-day exploited in attacks as CISA urges immediate patchingvor 13 Std.Cyber Security NewsZammad 0-Day Vulnerabilities Exploited to Gain Remote Code Execution and Root Accessvor 18 Std.Security AffairsU.S. CISA adds Fortinet FortiMail flaw to its Known Exploited Vulnerabilities catalogvor 1 Tag
Gestern
Fortinet warns that critical flaw in FortiMail is facing exploitation
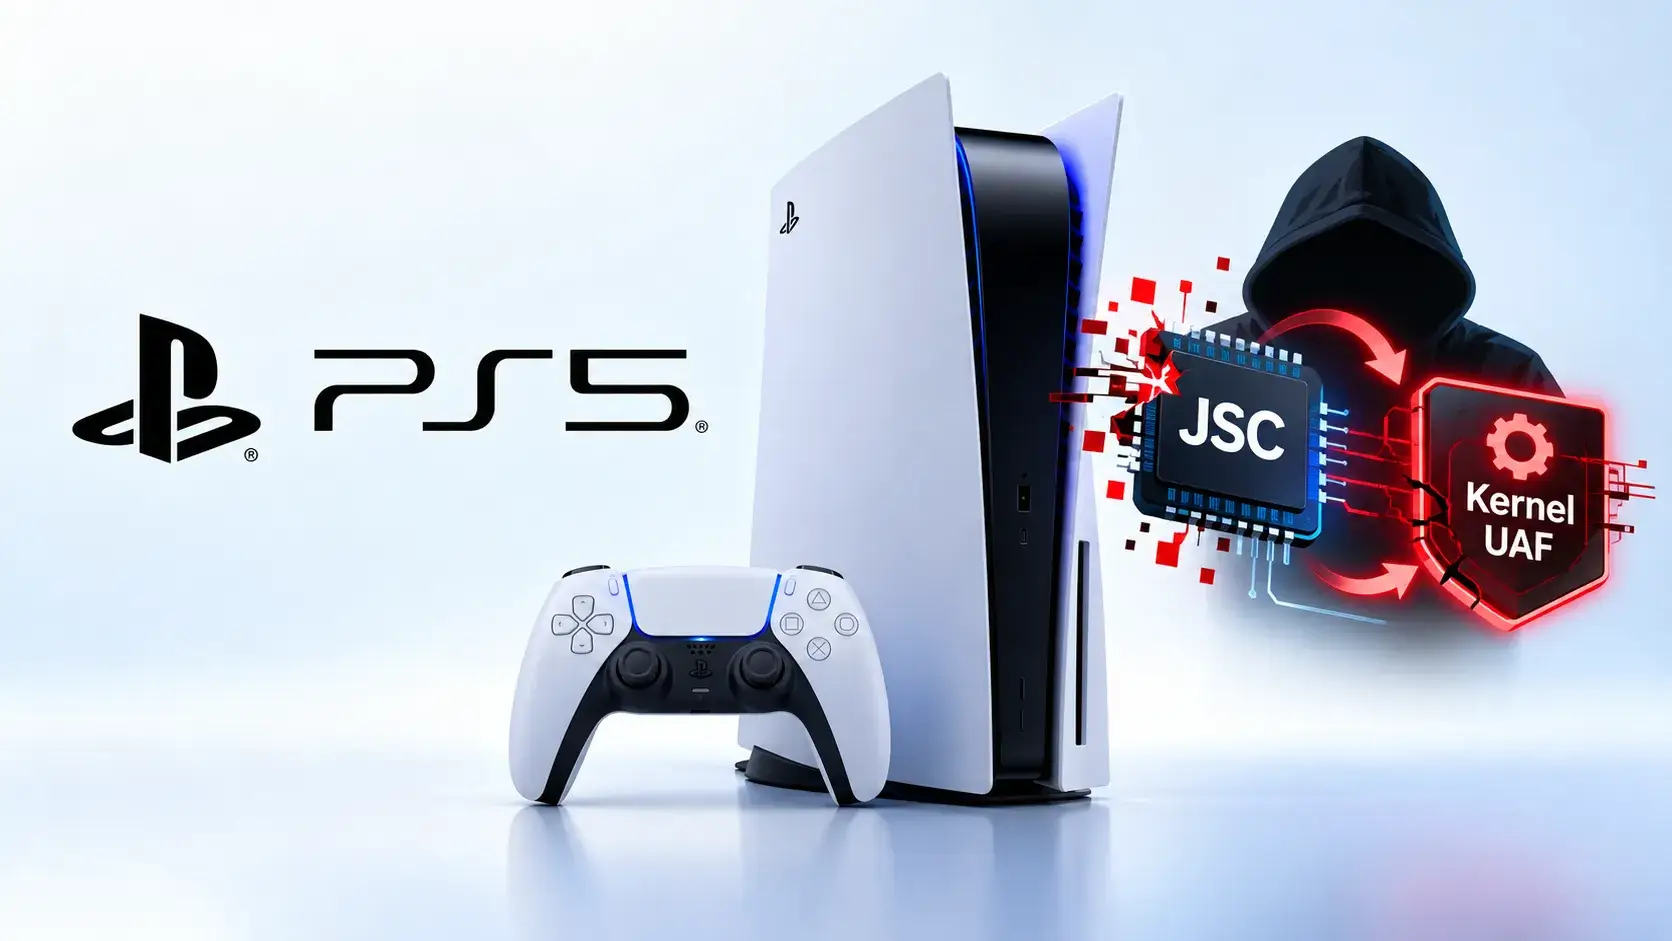
Sony PS5 Relapse Jailbreak Exploit Uses JSC Memory Corruption and Kernel UAF
The Pocket Advance nearly perfects my favorite Nintendo handheld
Kat #PoC & Deep Dive 65%
MSSQL Post-Exploitation Toolkit Could Enable Credential Theft and Lateral Movement Attacks
Warlock Expands SharePoint Exploitation in Critical Infrastructure Attacks
Critical FortiMail zero-day exploited in the wild (CVE-2026-104286)
Two Zero-Days Exploited in Attack on Dutch Institute for Vulnerability Disclosure
🛡️ Security Fix
Diese Woche
Medusa Ransomware: Why Rapid Exploitation and Data Theft Demand a Prevention-First Strategy
TA0040 · T1486
Microsoft catches hackers exploiting Zimbra bug before disclosure
KEV ACTIVE EPSS 11.7% TA0001 · T1190
Critical Cisco Catalyst SD-WAN Zero-Day Under Active Exploitation
🛡️ Security Fix TA0001 · T1190
Free malware analysis, reverse engineering and exploit development resources
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 15 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „New Citrix NetScaler SAML Flaw Triggers Crashes and Suspected Exploitation Attempts“, „Running a 180B-Parameter LLM on a Laptop Without a GPU: VIDRAFT's POCKET-Darwin-180B“, „U.S. CISA adds Zammad GmbH Zammad flaws to its Known Exploited Vulnerabilities catalog“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Fortinet, Linux, Microsoft sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. New Citrix NetScaler SAML Flaw Triggers Crashes and Suspected Exploitation Attempts
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: New Citrix NetScaler SAML Flaw Triggers Crashes and Suspected Exploitation Attempts
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Running a 180B-Parameter LLM on a Laptop Without a GPU: VIDRAFT's POCKET-Darwin-180B
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Running a 180B-Parameter LLM on a Laptop Without a GPU: VIDRAFT's POCKET-Darwin-180B
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. U.S. CISA adds Zammad GmbH Zammad flaws to its Known Exploited Vulnerabilities catalog
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: U.S. CISA adds Zammad GmbH Zammad flaws to its Known Exploited Vulnerabilities catalog
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Fortinet warns that critical flaw in FortiMail is facing exploitation
Öffnen ↗
4
Fortinet ⏱️ ~2 Min. gespart
Bedrohung: Fortinet warns that critical flaw in FortiMail is facing exploitation
Betrifft: Betrifft Systeme und Installationen im Fortinet-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Sony PS5 Relapse Jailbreak Exploit Uses JSC Memory Corruption and Kernel UAF
Öffnen ↗
4
Linux ⏱️ ~2 Min. gespart
Bedrohung: Sony PS5 Relapse Jailbreak Exploit Uses JSC Memory Corruption and Kernel UAF
Betrifft: Betrifft Systeme und Installationen im Linux-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. The Pocket Advance nearly perfects my favorite Nintendo handheld
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: The Pocket Advance nearly perfects my favorite Nintendo handheld
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. MSSQL Post-Exploitation Toolkit Could Enable Credential Theft and Lateral Movement Attacks
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: MSSQL Post-Exploitation Toolkit Could Enable Credential Theft and Lateral Movement Attacks
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Warlock Expands SharePoint Exploitation in Critical Infrastructure Attacks
Öffnen ↗
4
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: Warlock Expands SharePoint Exploitation in Critical Infrastructure Attacks
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 08:47:55
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 08:47 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2026-104286 CVSS 7.5
Betroffene Systeme
FortinetLinux / OpenSourceMicrosoftCisco Systems
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 08:47 UTC
Analysiert
15Kritisch
3Exploits/PoC
15Prioritäten für die nächste Schicht:
- Erhöhte Wachsamkeit für 3 gemeldete Zero-Day / Critical Bedrohungen.
- Patching & Virtual Patching (WAF) für verifizierte Exploits priorisieren.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub