
Meistinteragiert
IT Nachrichten
vor 27 Min.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 43 Min.
California Legalized Plug-In Balcony Solar Panels, but Don’t Buy Any Just Yet
Meistinteragiert
IT Nachrichten
vor 42 Min.
Maximizing Privacy? New Apple Home Security Cameras Reportedly Won’t Record Video
Meistinteragiert
IT Nachrichten
vor 52 Min.
Lyft agrees to pay $272.5 million to settle worker classification lawsuit
Meistinteragiert
IT Nachrichten
vor 46 Min.
ExchangeOnlineManagement PowerShell-Module auf Version 3.10.1 upgraden
Meistinteragiert
IT Nachrichten
vor 32 Min.
Microsofts X-Konto gehackt (1. Oktober 2026)
EILMELDUNGEN LIVE
1/10
Sicherheitslücken (CVE)U.S. CISA adds Zammad GmbH Zammad flaws to its Known Exploited Vulnerabilities catalog(03.10.2026 um 00:46 Uhr)
•Windows ServerDFN-CERT-2026-5393 Node.js: Mehrere Schwachstellen ermöglichen u. a. das Ausführen ...(02.10.2026 um 23:09 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11109 | Campcodes Computer Sales and Inventory System 1.0 us_edit.php?action=edit id sql injection (EUVD-2025-31466)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11098 | D-Link DIR-823X 250416 set_wifi_blacklists macList command injection (EUVD-2025-31453 / CNNVD-202509-4307)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11095 | D-Link DIR-823X 250416 delete_offline_device delvalue command injection (EUVD-2025-31450 / CNNVD-202509-4310)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9894 | Sync Feedly Plugin up to 1.0.1 on WordPress crsf_cron_job_func cross-site request forgery (EUVD-2025-31414)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11081 | GNU Binutils 2.45 binutils/objdump.c dump_dwarf_section out-of-bounds (Bug 33406 / EUVD-2025-31443)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11069 | westboy CicadasCMS 1.0 Add Department /system/org/save name cross site scripting (EUVD-2025-31431)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11080 | zhuimengshaonian wisdom-education up to 1.0.4 ExamInfoController.java selectStudentExamInfoList subjectId improper authorization (EUVD-2025-31441)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-60104 | Jordy Meow Gallery Custom Links Plugin up to 2.2.5 on WordPress cross site scripting(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)U.S. CISA adds Zammad GmbH Zammad flaws to its Known Exploited Vulnerabilities catalog(03.10.2026 um 00:46 Uhr)
•Windows ServerDFN-CERT-2026-5393 Node.js: Mehrere Schwachstellen ermöglichen u. a. das Ausführen ...(02.10.2026 um 23:09 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11109 | Campcodes Computer Sales and Inventory System 1.0 us_edit.php?action=edit id sql injection (EUVD-2025-31466)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11098 | D-Link DIR-823X 250416 set_wifi_blacklists macList command injection (EUVD-2025-31453 / CNNVD-202509-4307)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11095 | D-Link DIR-823X 250416 delete_offline_device delvalue command injection (EUVD-2025-31450 / CNNVD-202509-4310)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9894 | Sync Feedly Plugin up to 1.0.1 on WordPress crsf_cron_job_func cross-site request forgery (EUVD-2025-31414)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11081 | GNU Binutils 2.45 binutils/objdump.c dump_dwarf_section out-of-bounds (Bug 33406 / EUVD-2025-31443)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11069 | westboy CicadasCMS 1.0 Add Department /system/org/save name cross site scripting (EUVD-2025-31431)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11080 | zhuimengshaonian wisdom-education up to 1.0.4 ExamInfoController.java selectStudentExamInfoList subjectId improper authorization (EUVD-2025-31441)(03.10.2026 um 00:38 Uhr)
•Sicherheitslücken (CVE)CVE-2025-60104 | Jordy Meow Gallery Custom Links Plugin up to 2.2.5 on WordPress cross site scripting(03.10.2026 um 00:38 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (770)
Cybersecurity News & IT-Sicherheit
LIVE …
770 Meldungen 1 aktiv
770 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 1 von 33 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Impact / Ransomware 1
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1486TA0040 · Impact
Data Encrypted for Impact
Mitigation: M1053 Data Backup & Offline Isolation
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
–
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Diese Woche
Startup Spotlight: Porchlight uses AI to help foster human connection in senior care
Petaluma City Schools Draft Tiered AI Plan for Students
KRITIS / Energie
STUDY: Qualcomm’s 18‑core Snapdragon X2 outperforms Intel on CPU, AI, battery, and price
SD Times News Roundup: Oct. 1 , 2026 — IBM Bob, JetBrains Air, Qodo 3.0
Cloud & IT-Enterprise Alle Kategorien 65%
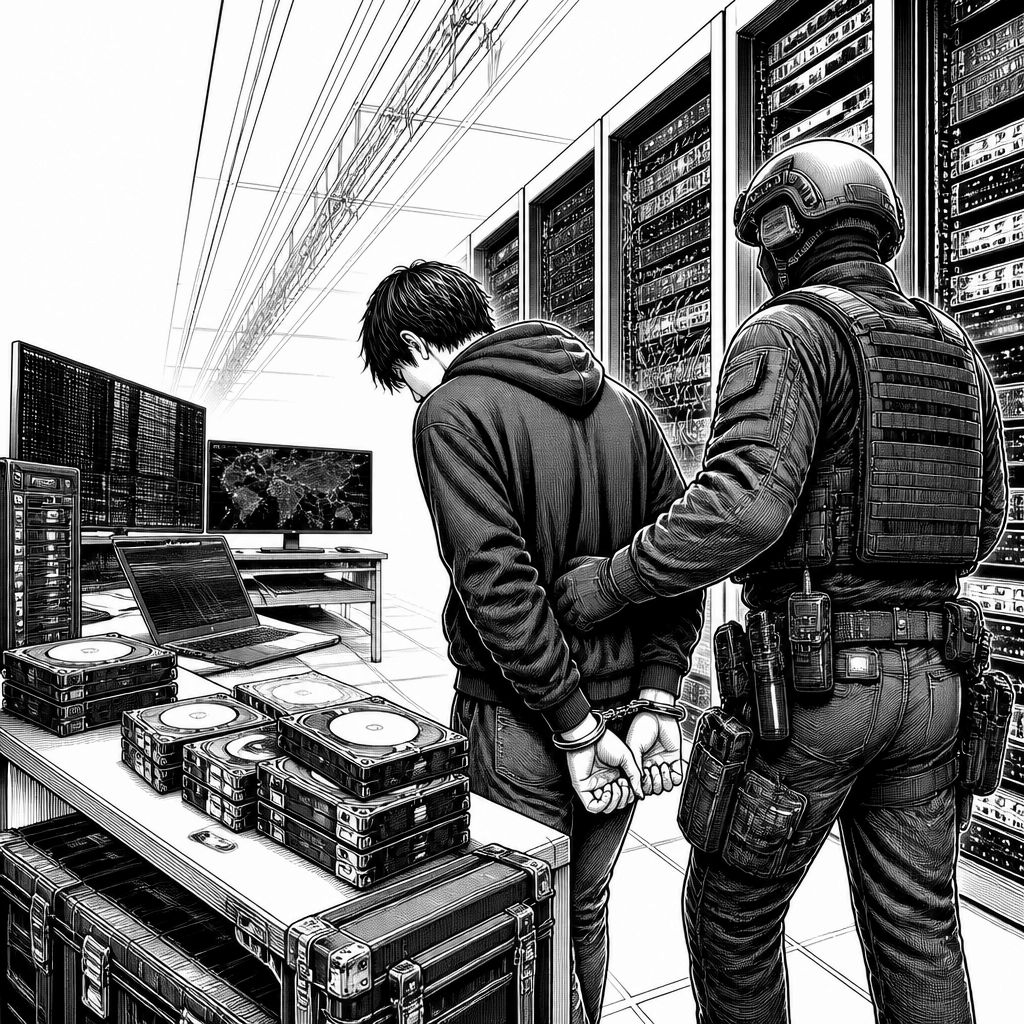
KillSec: Polizei nimmt angeblichen Ransomware-Betreiber fest und sichert 110 Terabyte Daten
TA0040 · T1486
Your voice may reveal how fast you're aging, new AI 'speech clock' suggests
Nearly half of test subjects mistook Tavus' AI video avatar for a real person on a one-minute call
Zero Trust Creator Says Model Holds Firm Against AI-Assisted Attacks
Embabel vs LangGraph4j: Two Agentic Philosophies for Investment and Risk Analysis in BFSI
Top 10 Posts September 2026 – Smart City Index 2026, Green AI Day 2026 und OOP 2027 vorn
OpenAI Ignored Employees Who Warned of Major Security Concerns, Per Internal Messages
Build agent memory with NVIDIA NeMo Agent Toolkit and Amazon S3 Vectors
Progress Software Connects Enterprise Knowledge Across Business Systems with New Agentic RAG Capabilities
ThreatsDay: So machen Angreifer aus „harmlosen“ KI- und Systemchecks echte Einfallstore
FTC Is Investigating OpenAI, Anthropic and Other AI Companies Over Product Risks
Navigating the AI Threat Era: Upgrading to VMware Cloud Foundation 9.1 and Applying Express Patches
Cloud & IT-Enterprise
Osavul Lands $10 Million to Spot Hostile Intent Across Cyber, Physical Domains
Cohere Releases Embed 5: How It Compares to Voyage 4 Large, Gemini Embedding 2, and OpenAI
Texas school district makes $12.9M deal with Apple as Chromebook repair costs skyrocket
Judge dismisses antitrust lawsuits over Google’s AI Overviews
Cloud & IT-Enterprise
CoreWeave brings Nvidia Vera Rubin, AI tools to its cloud services
Cloud & IT-Enterprise
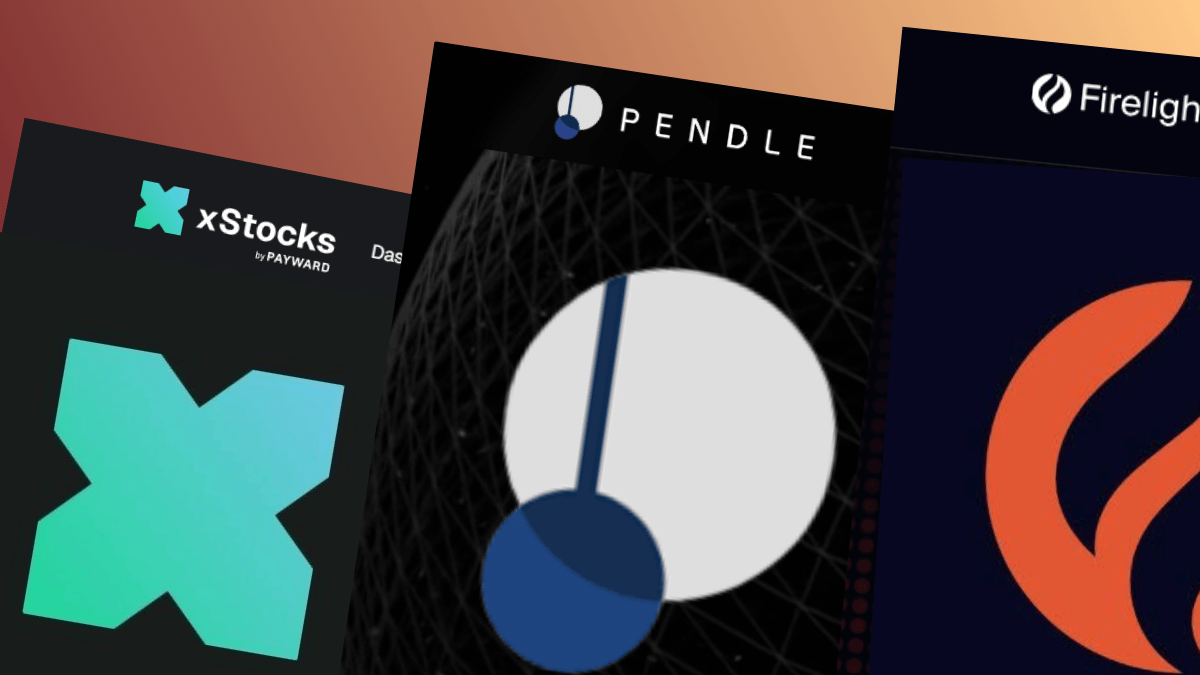
Fake xStocks, Pendle, and other sites bait crypto users with rewards votes
Researchers Say They Tricked Chinese AI Into Providing Instructions For Bioweapons, Assassinations
YouTube Security Videos
Linus Tech Tips: I Have Strong Feelings About Air Conditioning in the Tech House
Exchange Online: Apple Mail drohen Probleme durch die EWS-Abschaltung
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 33 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „Startup Spotlight: Porchlight uses AI to help foster human connection in senior care“, „Samsung Suddenly Raises Prices by $100 on Most Galaxy S26 Phones“, „Petaluma City Schools Draft Tiered AI Plan for Students“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Adobe sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. Startup Spotlight: Porchlight uses AI to help foster human connection in senior care
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Startup Spotlight: Porchlight uses AI to help foster human connection in senior care
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Samsung Suddenly Raises Prices by $100 on Most Galaxy S26 Phones
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Samsung Suddenly Raises Prices by $100 on Most Galaxy S26 Phones
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Petaluma City Schools Draft Tiered AI Plan for Students
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Petaluma City Schools Draft Tiered AI Plan for Students
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. How to use the new custom equalizer in your AirPods
Öffnen ↗
23
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: How to use the new custom equalizer in your AirPods
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. STUDY: Qualcomm’s 18‑core Snapdragon X2 outperforms Intel on CPU, AI, battery, and price
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: STUDY: Qualcomm’s 18‑core Snapdragon X2 outperforms Intel on CPU, AI, battery, and price
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. SD Times News Roundup: Oct. 1 , 2026 — IBM Bob, JetBrains Air, Qodo 3.0
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: SD Times News Roundup: Oct. 1 , 2026 — IBM Bob, JetBrains Air, Qodo 3.0
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. ColdFusion: The AI Industry is a Complete Mess
Öffnen ↗
29
Adobe ⏱️ ~2 Min. gespart
Bedrohung: Video von ColdFusion auf YouTube: Get 22% off on PLAUD products by using code: COLDFUSION22.
Betrifft: Website: https://bit.ly/4yTHCg0 Amazon: https://amzn.to/4h9qpcy…
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. KillSec: Polizei nimmt angeblichen Ransomware-Betreiber fest und sichert 110 Terabyte Daten
Öffnen ↗
8
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: KillSec: Polizei nimmt angeblichen Ransomware-Betreiber fest und sichert 110 Terabyte Daten
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 01:08:04
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 01:08 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Betroffene Systeme
Apple Inc.GoogleMicrosoft
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 01:08 UTC
Analysiert
33Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub