
Meistinteragiert
IT Nachrichten
vor 1 Tag
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Security Downloads
vor 1 Min.
GitHub Release: ollama/ollama v0.40.0-rc2 (04.10.2026)
Meistinteragiert
IT Nachrichten
vor 53 Min.
How to watch Greece vs Germany: FREE streams, TV channels for Nations League 2026/27
Meistinteragiert
IT Nachrichten
vor 53 Min.
How to watch Portugal vs Norway: FREE streams, TV channels for Nations League 2026/27
Meistinteragiert
IT Nachrichten
vor 23 Min.
How to disable or restrict your iPhone's Apple Intelligence features
Meistinteragiert
IT Nachrichten
vor 9 Min.
Trump announces an AI czar for his newly created 'Super Intelligence Force'
EILMELDUNGEN LIVE
1/10
Windows Tipps & SecurityWindows 11 26H2: Microsoft verteilt Update mit KI-Aktionen im Datei-Explorer - BornCity(04.10.2026 um 16:27 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45538 | EyouCMS up to 1.6.0 Article ENV_GOBACK_URL cross site scripting (Issue 35 / EUVD-2022-48404)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45539 | EyouCMS up to 1.6.0 FileManager activepath cross site scripting (Issue 38 / EUVD-2022-48405)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45540 | EyouCMS up to 1.6.0 Article Type name cross site scripting (Issue 37 / EUVD-2022-48406)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45541 | EyouCMS up to 1.6.0 Attribute Editor value cross site scripting (Issue 36 / EUVD-2022-48407)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45542 | EyouCMS up to 1.6.0 FileManager filename cross site scripting (Issue 33 / EUVD-2022-48408)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-100830 | Mozilla Firefox up to 153.3/156 Navigation privileges management (WID-SEC-2026-3654)(04.10.2026 um 17:17 Uhr)
•Sicherheitslücken (CVE)CVE-2026-96869 | Mozilla Firefox up to 140.16/153.3/156 Networking information disclosure (WID-SEC-2026-3654)(04.10.2026 um 17:17 Uhr)
•Sicherheitslücken (CVE)CVE-2026-54875 | OpenSSL up to 3.4.7/3.5.8/3.6.4/4.0.2 SM2 timing discrepancy (WID-SEC-2026-3638)(04.10.2026 um 17:17 Uhr)
•Sichere ProgrammierungGesperrtes Postfach als Weckruf: Wie ein Microsoft-Eingriff die Niederlande zu Linux brachte(04.10.2026 um 17:15 Uhr)
•Windows Tipps & SecurityWindows 11 26H2: Microsoft verteilt Update mit KI-Aktionen im Datei-Explorer - BornCity(04.10.2026 um 16:27 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45538 | EyouCMS up to 1.6.0 Article ENV_GOBACK_URL cross site scripting (Issue 35 / EUVD-2022-48404)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45539 | EyouCMS up to 1.6.0 FileManager activepath cross site scripting (Issue 38 / EUVD-2022-48405)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45540 | EyouCMS up to 1.6.0 Article Type name cross site scripting (Issue 37 / EUVD-2022-48406)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45541 | EyouCMS up to 1.6.0 Attribute Editor value cross site scripting (Issue 36 / EUVD-2022-48407)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2022-45542 | EyouCMS up to 1.6.0 FileManager filename cross site scripting (Issue 33 / EUVD-2022-48408)(04.10.2026 um 17:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-100830 | Mozilla Firefox up to 153.3/156 Navigation privileges management (WID-SEC-2026-3654)(04.10.2026 um 17:17 Uhr)
•Sicherheitslücken (CVE)CVE-2026-96869 | Mozilla Firefox up to 140.16/153.3/156 Networking information disclosure (WID-SEC-2026-3654)(04.10.2026 um 17:17 Uhr)
•Sicherheitslücken (CVE)CVE-2026-54875 | OpenSSL up to 3.4.7/3.5.8/3.6.4/4.0.2 SM2 timing discrepancy (WID-SEC-2026-3638)(04.10.2026 um 17:17 Uhr)
•Sichere ProgrammierungGesperrtes Postfach als Weckruf: Wie ein Microsoft-Eingriff die Niederlande zu Linux brachte(04.10.2026 um 17:15 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3194900)
Cybersecurity News & IT-Sicherheit
3.194.900 Meldungen
LIVE …
3.194.900 Meldungen
3.194.900 Meldungen
Heute
Aleph Alpha Releases Kolibri: A 78.1B Open-Weight English-German MoE Model With Only 3.46B Active Parameters
Apple Watch Series 12 im Test: Bei meinem Spezial-Training zeigt sich ein riesiger Unterschied
Apple iOS & macOS 65%
Request Smuggling in the ASGI Stack: Starlette and LiteLLM
KEV ACTIVE Cloud & IT-Enterprise
J'ai publié 8 livres et guides sans dépenser un seul euro : le pipeline complet
AI & KI Nachrichten
Julian Goldie SEO: How to Build an AI Video Studio With ElevenLabs in 10 Minutes
Videos & Konferenzen 65%
How to check if ChatGPT recommends your brand: a 30-minute manual audit
Wer sich einen neuen Monitor gekauft hat, sollte direkt diese Windows-Einstellungen prüfen
How to stream Pet Shop Boys album A Man from the Future for free online from anywhere
Belkin Travel Bag for Nintendo Switch 2 review: A superb sling for your Switch 2 setup
Wochenrück- und Ausblick: Herbstzeit ist Spielezeit! Trotz hoher Speicherpreise!
Renault nach Twingo und R5: Weitere Milliarden-Investitionen für günstige Elektroautos in Europa
We moved our Claude Code skills' reference.md files back into SKILL.md. Was that the wrong call?
Week 32: Learning From the Students Who Are Already Finding Their Way
Building an Agent That Can't Afford to Be Wrong: Quran Sanity Agent
MoneyVerse: a financial literacy game for kids.
Finanzwesen & Banking
Is Vercel Speed Insights enough for Core Web Vitals monitoring?
ShinyHunters: Verdächtiger Hacker in Jordanien festgenommen und kooperiert mit dem FBI
Wer kontrolliert die KI? 22 Staaten legen einen Drei-Punkte-Plan vor
Gov & Defense
CVE-2024-14015 | eCommerce Plugin up to 2.9.0 on WordPress cross site scripting
CVE-2024-56464 | IBM QRadar SIEM up to 7.5.0 UP14 IF01 exposure of information through directory listing
CVE-2025-14224 | Yottamaster DM2/DM3/DM200 up to 1.2.23/1.9.12 File Upload path traversal (EUVD-2025-201680)
Wer ein Samsung-Handy nutzt, sollte jetzt die IMEI-Nummer unbedingt überprüfen
KI außer Kontrolle? Warum der OpenAI-Vorfall kein KI-Ausbruch war, sondern menschliches Versagen
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 31 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
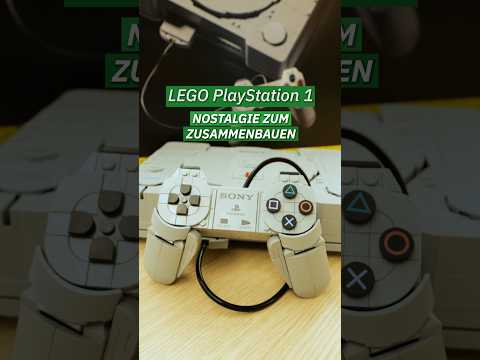
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „Aleph Alpha Releases Kolibri: A 78.1B Open-Weight English-German MoE Model With Only 3.46B Active Parameters“, „Apple Watch Series 12 im Test: Bei meinem Spezial-Training zeigt sich ein riesiger Unterschied“, „GIGA: LEGO PlayStation 1: Nostalgie zum Zusammenbauen“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Apple, Microsoft sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. Aleph Alpha Releases Kolibri: A 78.1B Open-Weight English-German MoE Model With Only 3.46B Active Parameters
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Aleph Alpha Releases Kolibri: A 78.1B Open-Weight English-German MoE Model With Only 3.46B Active Parameters
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Apple Watch Series 12 im Test: Bei meinem Spezial-Training zeigt sich ein riesiger Unterschied
Öffnen ↗
2
Apple ⏱️ ~2 Min. gespart
Bedrohung: Apple Watch Series 12 im Test: Bei meinem Spezial-Training zeigt sich ein riesiger Unterschied
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. GIGA: LEGO PlayStation 1: Nostalgie zum Zusammenbauen
Öffnen ↗
6
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Video von GIGA auf YouTube: Dieses LEGO-Set weckt Erinnerungen – und sieht dabei richtig gut aus GIGA folgen: • Webseite – https://www.giga.de/ • YouTube (Abo)…
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Request Smuggling in the ASGI Stack: Starlette and LiteLLM
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Request Smuggling in the ASGI Stack: Starlette and LiteLLM
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. J'ai publié 8 livres et guides sans dépenser un seul euro : le pipeline complet
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: J'ai publié 8 livres et guides sans dépenser un seul euro : le pipeline complet
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. Julian Goldie SEO: How to Build an AI Video Studio With ElevenLabs in 10 Minutes
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Video von Julian Goldie SEO auf YouTube: Want to make money and save time with AI?
Betrifft: Join here: https://www.skool.com/ai-profit-lab-7462/about Video notes +…
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. How to check if ChatGPT recommends your brand: a 30-minute manual audit
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: How to check if ChatGPT recommends your brand: a 30-minute manual audit
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Wer sich einen neuen Monitor gekauft hat, sollte direkt diese Windows-Einstellungen prüfen
Öffnen ↗
17
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: Wer sich einen neuen Monitor gekauft hat, sollte direkt diese Windows-Einstellungen prüfen
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-04 18:38:36
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 04.10.2026 18:38 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2024-14015 CVSS 7.5
- CVE-2024-38798 CVSS 7.5
- CVE-2024-56464 CVSS 7.5
- CVE-2025-14224 CVSS 7.5
Betroffene Systeme
Apple Inc.Microsoft
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 04.10.2026 18:38 UTC
Analysiert
31Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub