
Meistinteragiert
IT Nachrichten
vor 55 Min.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Security Downloads
vor 24 Min.
Wer einen Windows-Laptop hat, muss diese verstecke Funktion kennen
Meistinteragiert
IT Nachrichten
vor 23 Min.
‘Elon is my prophet’: how Musk’s Doge team took a wrecking ball to Washington
Meistinteragiert
IT Nachrichten
vor 24 Min.
Wer einen Windows-Laptop hat, muss diese verstecke Funktion kennen
Meistinteragiert
IT Nachrichten
vor 24 Min.
Fenster und Türen vor Einbrechern schützen: Diese Maßnahmen helfen
EILMELDUNGEN LIVE
1/10
IT NachrichtenKlook Promo Code: 25% Off October 2026(03.10.2026 um 07:00 Uhr)
•IT Nachrichten‘Elon is my prophet’: how Musk’s Doge team took a wrecking ball to Washington(03.10.2026 um 07:00 Uhr)
•IT NachrichtenWer einen Windows-Laptop hat, muss diese verstecke Funktion kennen(03.10.2026 um 07:00 Uhr)
•IT NachrichtenFenster und Türen vor Einbrechern schützen: Diese Maßnahmen helfen(03.10.2026 um 07:00 Uhr)
•IT NachrichtenCCleaner unter Windows 7 nutzen – ist das möglich?(03.10.2026 um 07:00 Uhr)
•IT NachrichtenExoplaneten-Wetter: Wie das James-Webb-Weltraumteleskop fremde Atmosphären entschlüsselt(03.10.2026 um 06:35 Uhr)
•IT NachrichtenGenialer Akku, unfassbare Kamera - Test Redmi Note 17 Pro 5G Smartphone(03.10.2026 um 07:13 Uhr)
•IT NachrichtenOllama unterstützt jetzt Entscheidungsmodelle(03.10.2026 um 05:30 Uhr)
•IT NachrichtenDHL: Logistik-Netzwerk für Batterien wird weltweit ausgebaut(03.10.2026 um 06:30 Uhr)
•IT NachrichtenAndroid: Großes Pixel-Update kommt wohl am Montag – erneut mit überraschendem Pixel Feature Drop?(03.10.2026 um 07:00 Uhr)
•IT NachrichtenKlook Promo Code: 25% Off October 2026(03.10.2026 um 07:00 Uhr)
•IT Nachrichten‘Elon is my prophet’: how Musk’s Doge team took a wrecking ball to Washington(03.10.2026 um 07:00 Uhr)
•IT NachrichtenWer einen Windows-Laptop hat, muss diese verstecke Funktion kennen(03.10.2026 um 07:00 Uhr)
•IT NachrichtenFenster und Türen vor Einbrechern schützen: Diese Maßnahmen helfen(03.10.2026 um 07:00 Uhr)
•IT NachrichtenCCleaner unter Windows 7 nutzen – ist das möglich?(03.10.2026 um 07:00 Uhr)
•IT NachrichtenExoplaneten-Wetter: Wie das James-Webb-Weltraumteleskop fremde Atmosphären entschlüsselt(03.10.2026 um 06:35 Uhr)
•IT NachrichtenGenialer Akku, unfassbare Kamera - Test Redmi Note 17 Pro 5G Smartphone(03.10.2026 um 07:13 Uhr)
•IT NachrichtenOllama unterstützt jetzt Entscheidungsmodelle(03.10.2026 um 05:30 Uhr)
•IT NachrichtenDHL: Logistik-Netzwerk für Batterien wird weltweit ausgebaut(03.10.2026 um 06:30 Uhr)
•IT NachrichtenAndroid: Großes Pixel-Update kommt wohl am Montag – erneut mit überraschendem Pixel Feature Drop?(03.10.2026 um 07:00 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3192557)
Cybersecurity News & IT-Sicherheit
LIVE …
3.192.557 Meldungen
3.192.557 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 1 von 35 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 1
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
–
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Gestern
Watermark Creator Portfolio Images Before Public Display While Keeping Originals Private
Cloudflare says its new Clef model means humans no longer need to be in the loop for AI agents
Cloud & IT-Enterprise
CRA-Meldepflicht: Wann die 24-Stunden-Frist für Hersteller beginnt - ingenieur.de
IT Security 65%
This new ChatGPT scam tricks you into installing malware – how to spot the trap
I Built a Tiny Server Monitor With Python — Here’s What I Learned
Server Security 65%
GitLab patched kritische AI-Gateway-Schwachstelle CVE-2026-90970
Dell CSM: Kritische Lücken ermöglichen Admin-Bypass und Root auf Kubernetes-Node
KRITIS / Energie Cloud & IT-Enterprise IT Security 65%
UGREEN: HomeAgent HA100 und HA100 Pro starten günstiger, aber später
Alle Kategorien 65%
Google Unveils Gemini 4 Argon With 1 Million Token Context and Cybersecurity Focus
IT Nachrichten 65%
Apple ranks among Brussels’ most active corporate lobbyists, outpacing Europe’s industrial giants
Apple says it’s tightening macOS ‘Full Disk Access’ controls due to new risks from AI agents
Apple iOS & macOS 75%
AirPods Pro 3 + 40 GB Telekom: Bundle effektiv für nur 3,03 Euro/Monat
KRITIS / Energie
Einflussreich und lokal: Influencerin startet Reisebüro in Bad Orb - gnz.de
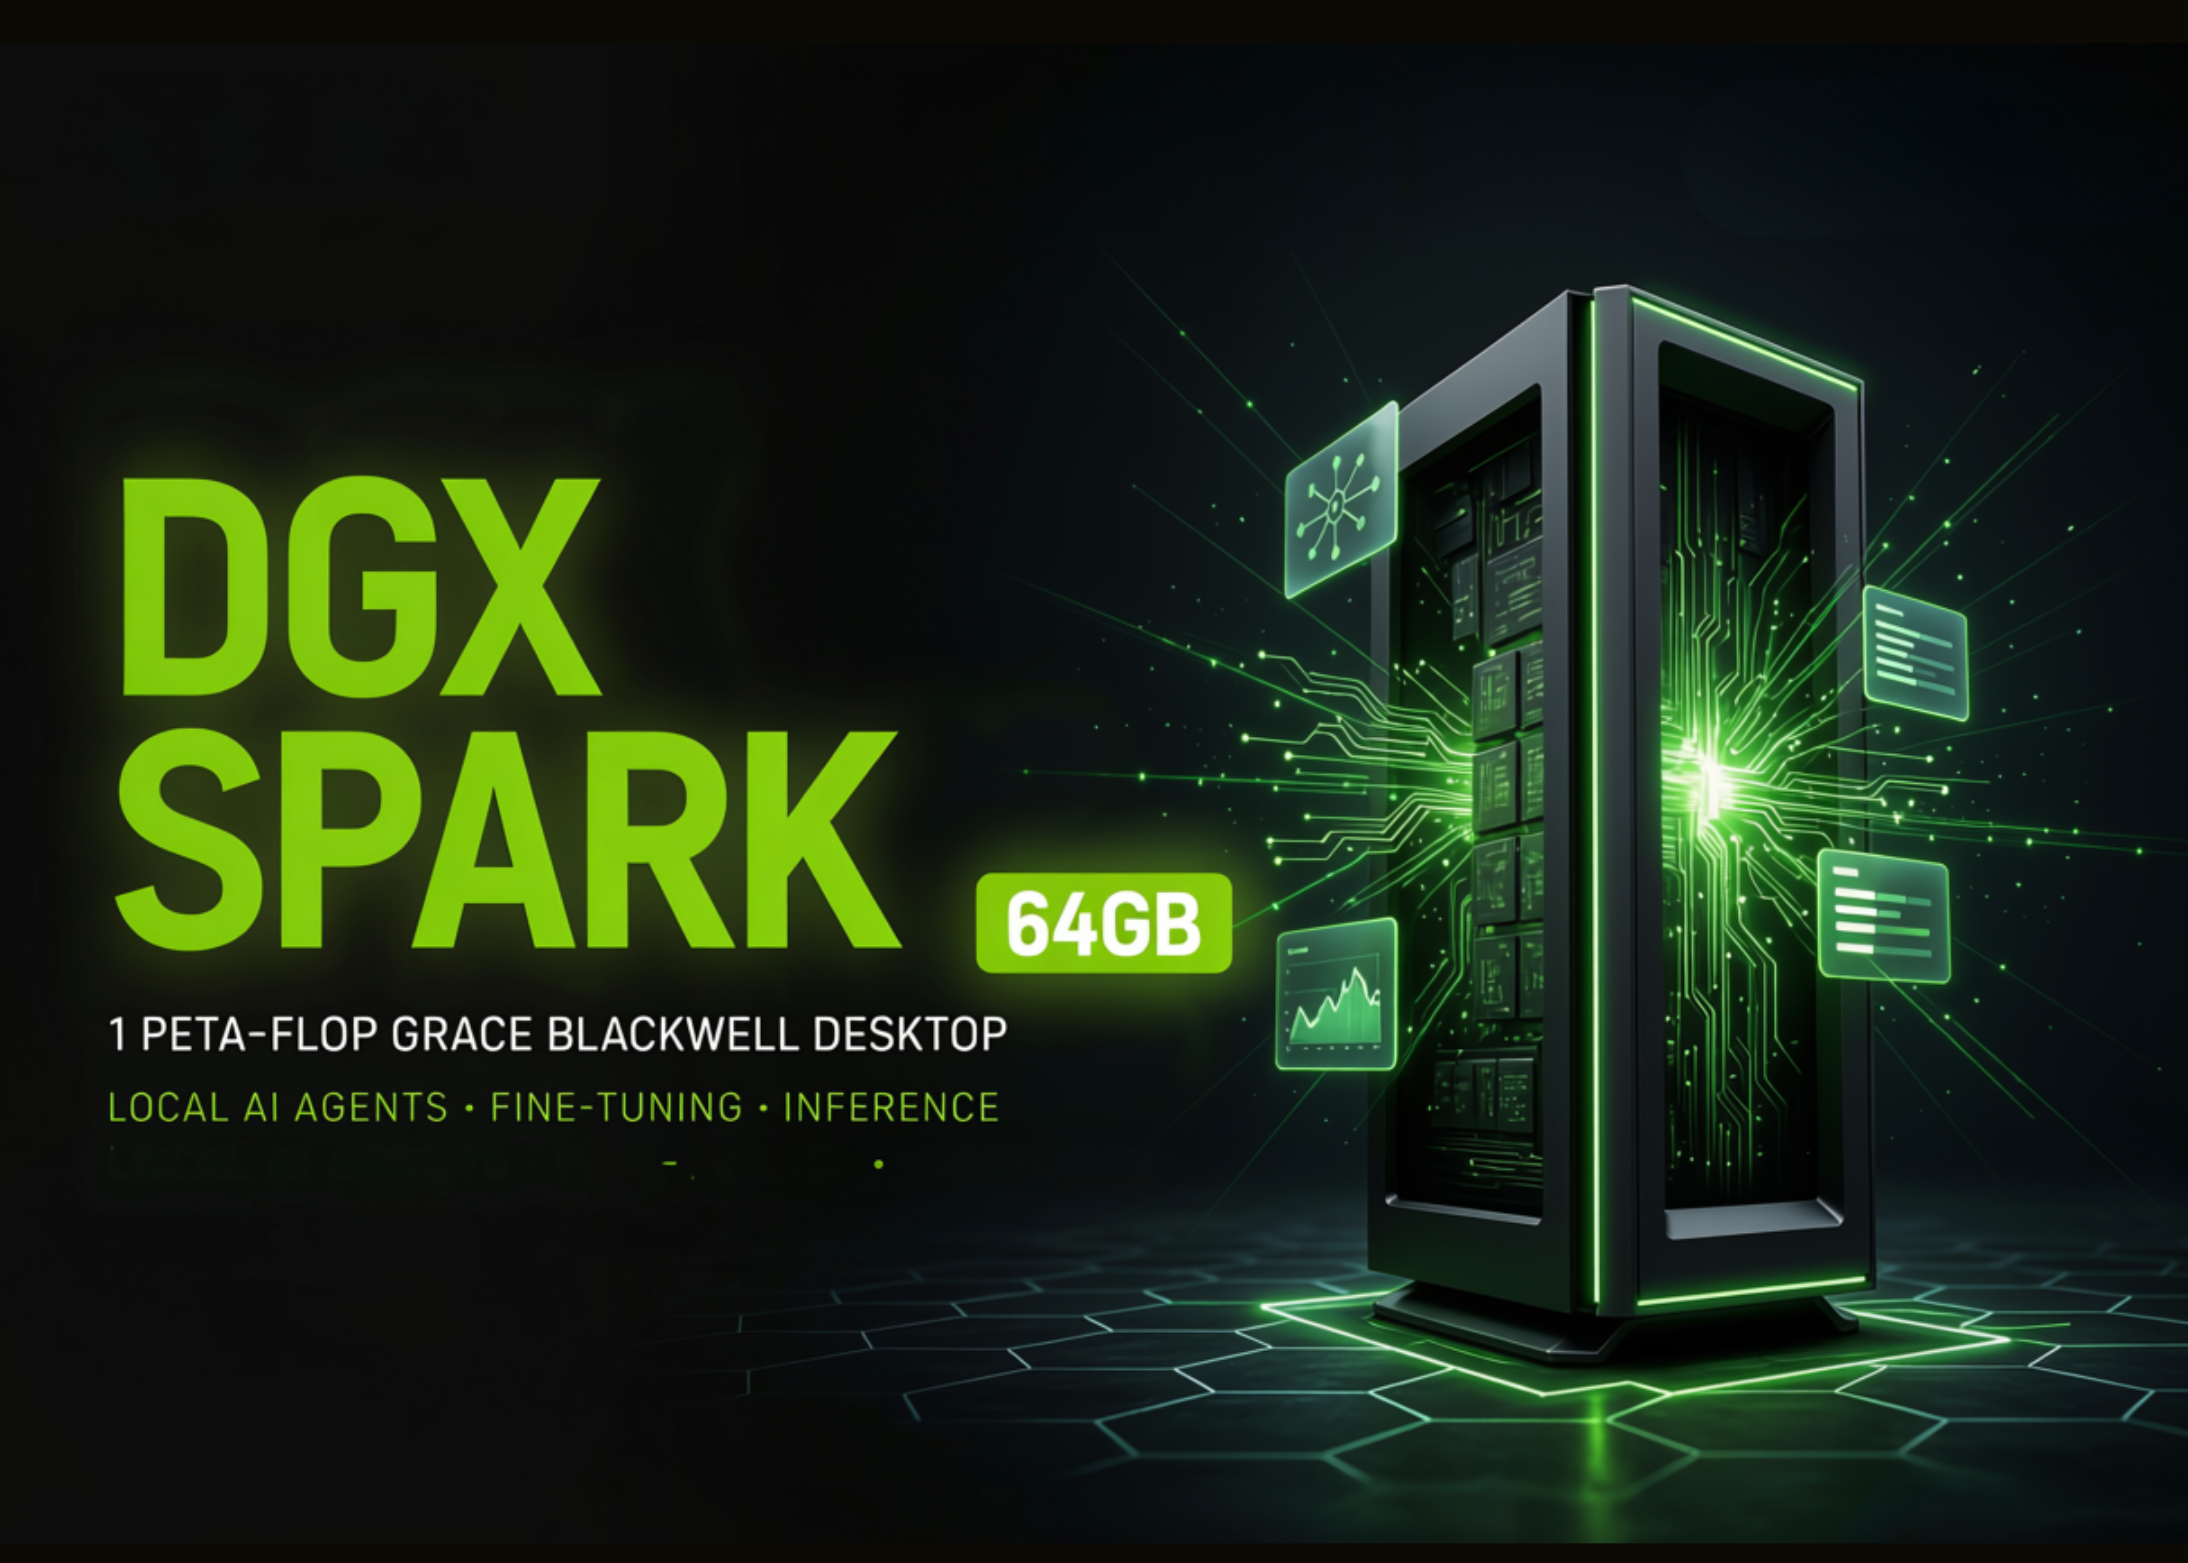
NVIDIA Announces DGX Spark 64GB: A 1-PetaFLOP Grace Blackwell Desktop for Local AI Agents, Fine-Tuning, and Inference
Zwischen Superintelligenz und Hacking-Angriffen: Was bleibt vom Sommer des KI-Hypes?
arXiv imposes rate limit on paper submissions to stem the AI slop tide
IT Security Tools 65%
OpenAI alerts 100+ orgs that its ‘misaligned models’ attempted to break in – or worse
Gov & Defense
IT Security News Hourly Summary 2026-10-02 20h : 7 posts
TA0001 · T1190 Alle Kategorien 65%
EU's Microsoft Teams Alternative Draws Bad Reviews From Officials
Cloud & IT-Enterprise
OpenAI’s Dot agent is enterprise software that can also order your dinner
Top 10: Der beste Saugroboter mit Wischfunktion – zum Prime Day sehr günstig
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 35 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „Watermark Creator Portfolio Images Before Public Display While Keeping Originals Private“, „Yield Strategy Optimization Report: Sky Lending“, „This Shoe Company’s Instagram Ad With a Frat Is Pissing People Off“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. Watermark Creator Portfolio Images Before Public Display While Keeping Originals Private
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Watermark Creator Portfolio Images Before Public Display While Keeping Originals Private
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Yield Strategy Optimization Report: Sky Lending
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Yield Strategy Optimization Report: Sky Lending
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. This Shoe Company’s Instagram Ad With a Frat Is Pissing People Off
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: This Shoe Company’s Instagram Ad With a Frat Is Pissing People Off
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Cloudflare says its new Clef model means humans no longer need to be in the loop for AI agents
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Cloudflare says its new Clef model means humans no longer need to be in the loop for AI agents
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. CRA-Meldepflicht: Wann die 24-Stunden-Frist für Hersteller beginnt - ingenieur.de
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: CRA-Meldepflicht: Wann die 24-Stunden-Frist für Hersteller beginnt - ingenieur.de
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. ‘The Pitt,’ ‘Hacks’ and ‘Beef’ Among Astra TV Awards Winners
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: ‘The Pitt,’ ‘Hacks’ and ‘Beef’ Among Astra TV Awards Winners
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. This new ChatGPT scam tricks you into installing malware – how to spot the trap
Öffnen ↗
8
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: This new ChatGPT scam tricks you into installing malware – how to spot the trap
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. I Built a Product Nobody Asked Me to Build.
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: I Built a Product Nobody Asked Me to Build.
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 07:24:23
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 07:24 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2026-90970 CVSS 7.5
Betroffene Systeme
Apple Inc.GoogleMicrosoft
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 07:24 UTC
Analysiert
35Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub