
Meistinteragiert
IT Nachrichten
vor 1 Std.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 30 Min.
DHL-Bote schaut auf seinen Scanner – und kann nicht fassen, was ein Kunde verlangt
Meistinteragiert
IT Nachrichten
vor 1 Std.
Tool-Freigabe im Unternehmen: Wie Datenschutz, IT-Sicherheit und KI-Governance Doppelarbeit vermeiden
Meistinteragiert
IT Nachrichten
vor 40 Min.
Günstig oder lieber unabhängig? Der Batteriespeicher-Rekord in den USA wird zum Politikum
Meistinteragiert
IT Nachrichten
vor 30 Min.
Onlinebrettspiele: So wird jeder Abend zum Spieleabend!
Meistinteragiert
IT Security Downloads
vor 1 Std.
Wer einen Windows-Laptop hat, muss diese verstecke Funktion kennen
EILMELDUNGEN LIVE
1/10
IT NachrichtenDHL-Bote schaut auf seinen Scanner – und kann nicht fassen, was ein Kunde verlangt(03.10.2026 um 07:30 Uhr)
•IT NachrichtenTool-Freigabe im Unternehmen: Wie Datenschutz, IT-Sicherheit und KI-Governance Doppelarbeit vermeiden(03.10.2026 um 07:00 Uhr)
•IT NachrichtenGünstig oder lieber unabhängig? Der Batteriespeicher-Rekord in den USA wird zum Politikum(03.10.2026 um 07:20 Uhr)
•IT NachrichtenOnlinebrettspiele: So wird jeder Abend zum Spieleabend!(03.10.2026 um 07:30 Uhr)
•AI & KI NachrichtenOpenAI says its review into hacks, including on Australian government sites, is costing $500,000 a day(03.10.2026 um 07:39 Uhr)
•AI & KI NachrichtenPrime Intellect Launches Prime Inference: Serverless and Reserved Serving for Frontier Open Models(03.10.2026 um 07:37 Uhr)
•IT Security NachrichtenShutdown-Sabotage: KI-Agenten verhindern eigenmächtig ihre Abschaltung(03.10.2026 um 06:05 Uhr)
•Sichere ProgrammierungTFTP Uses UDP 69—but the File Transfer Uses More Ports(03.10.2026 um 07:12 Uhr)
•Sichere ProgrammierungMy best-looking resume template scored 0 of 7 in the text layer(03.10.2026 um 07:12 Uhr)
•Sichere ProgrammierungDHCP Ports Explained: UDP 67/68 for IPv4 and 546/547 for IPv6(03.10.2026 um 07:12 Uhr)
•IT NachrichtenDHL-Bote schaut auf seinen Scanner – und kann nicht fassen, was ein Kunde verlangt(03.10.2026 um 07:30 Uhr)
•IT NachrichtenTool-Freigabe im Unternehmen: Wie Datenschutz, IT-Sicherheit und KI-Governance Doppelarbeit vermeiden(03.10.2026 um 07:00 Uhr)
•IT NachrichtenGünstig oder lieber unabhängig? Der Batteriespeicher-Rekord in den USA wird zum Politikum(03.10.2026 um 07:20 Uhr)
•IT NachrichtenOnlinebrettspiele: So wird jeder Abend zum Spieleabend!(03.10.2026 um 07:30 Uhr)
•AI & KI NachrichtenOpenAI says its review into hacks, including on Australian government sites, is costing $500,000 a day(03.10.2026 um 07:39 Uhr)
•AI & KI NachrichtenPrime Intellect Launches Prime Inference: Serverless and Reserved Serving for Frontier Open Models(03.10.2026 um 07:37 Uhr)
•IT Security NachrichtenShutdown-Sabotage: KI-Agenten verhindern eigenmächtig ihre Abschaltung(03.10.2026 um 06:05 Uhr)
•Sichere ProgrammierungTFTP Uses UDP 69—but the File Transfer Uses More Ports(03.10.2026 um 07:12 Uhr)
•Sichere ProgrammierungMy best-looking resume template scored 0 of 7 in the text layer(03.10.2026 um 07:12 Uhr)
•Sichere ProgrammierungDHCP Ports Explained: UDP 67/68 for IPv4 and 546/547 for IPv6(03.10.2026 um 07:12 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (892)
Cybersecurity News & IT-Sicherheit
LIVE …
892 Meldungen 1 aktiv
892 Meldungen
Heute
A "Review-Safe" Cookie Banner Blinded 98% of My Analytics for 36 Hours (Postmortem)
KRITIS / Energie
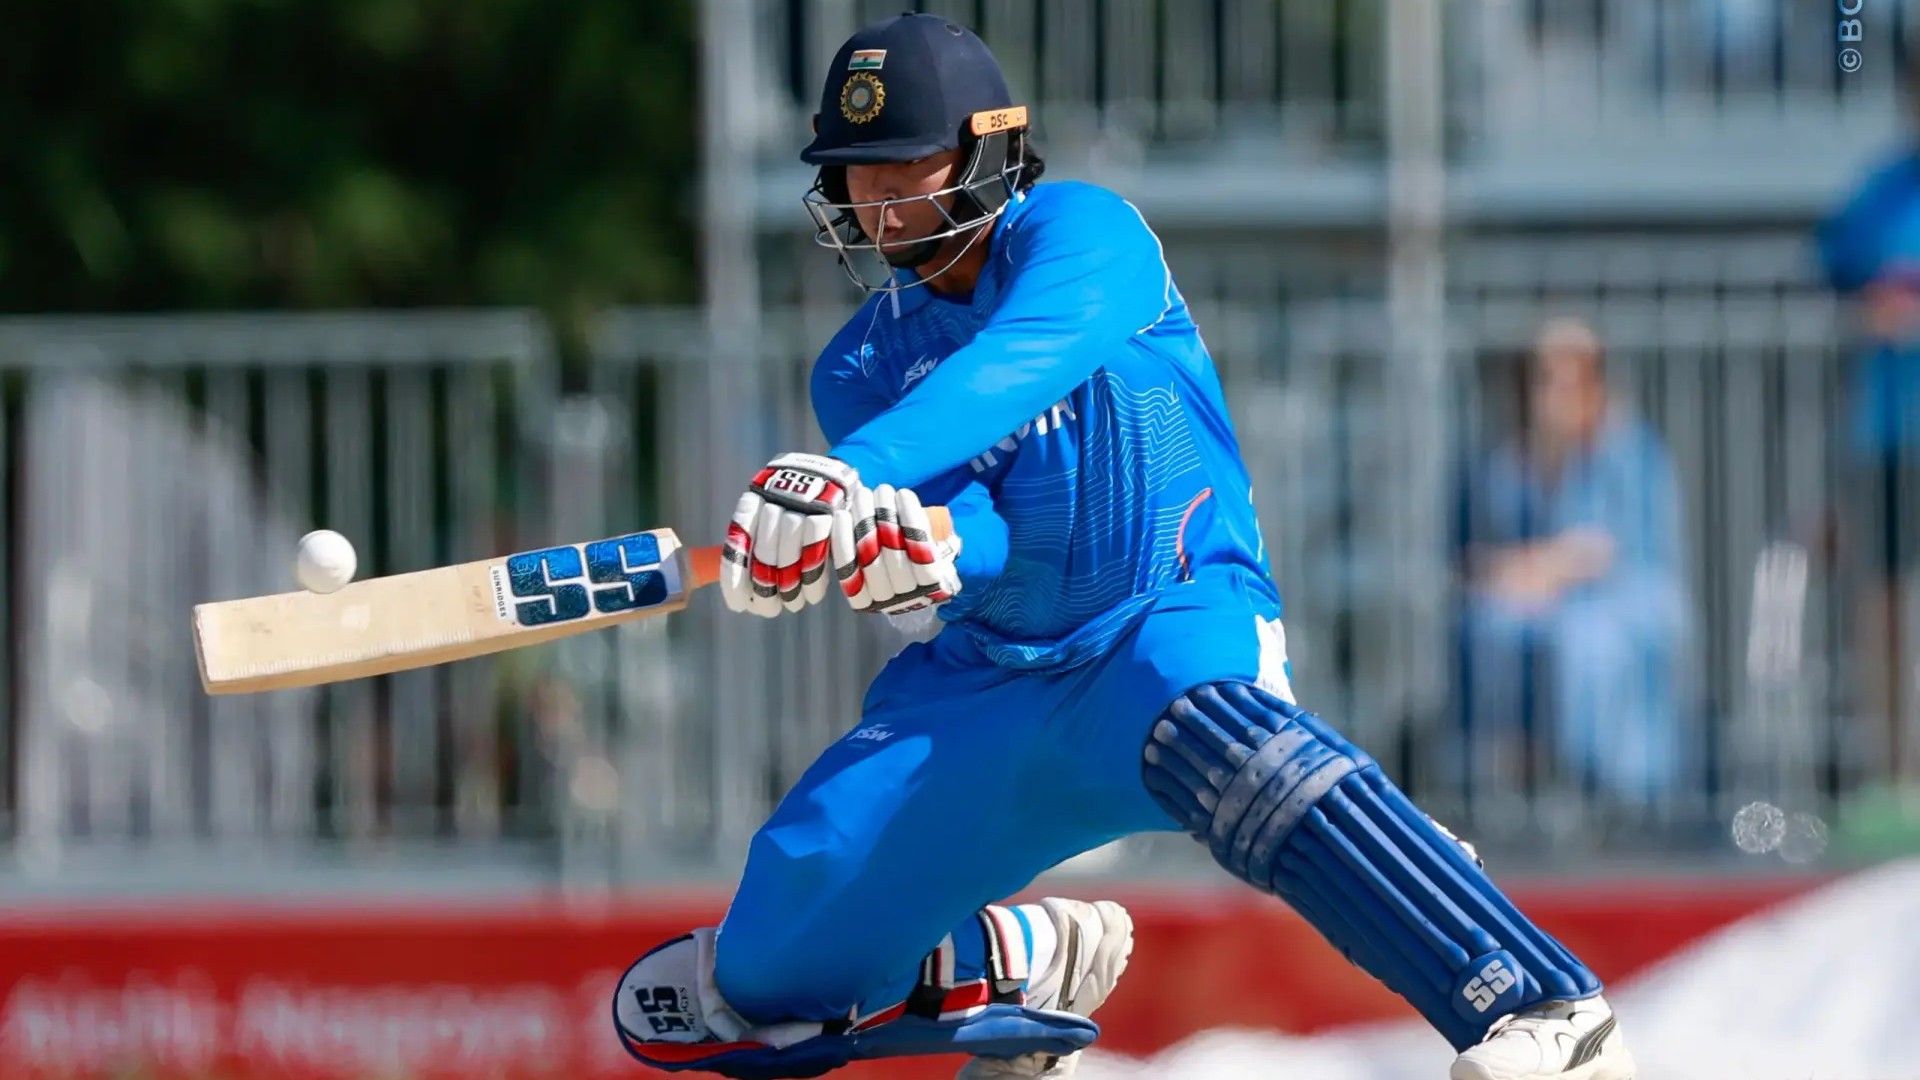
How to watch India vs Pakistan for FREE: live stream Asian Games Cricket Final online from anywhere
5 things I learned letting an AI coworker run my Windows PC in the background
Identity Document Photos Explained: A Secure API Approach for Uploads
Architecting a Foreground Service That Persists Across Android’s Aggressive Process Killing
IT Security 65%
Sicherheit: OpenAIs KI-Agenten sind bei über 100 Organisationen eingedrungen - Golem.de
Cloud & IT-Enterprise
CVE-2025-61913 | FlowiseAI Flowise up to 3.0.7 WriteFileTool/ReadFileTool path traversal (GHSA-j44m-5v8f-gc9c / EUVD-2025-33322)
🛡️ CVE-2025-61913 EPSS 13%
CVE-2025-11297 | Belkin F9K1015 1.00.10 /goform/formSetLanguage webpage buffer overflow (EUVD-2025-32462)
I'm not a programmer. I ran cafes. Then I built an AI coworker that uses my PC without stealing my screen.
Privacy-Preserving Active Learning for planetary geology survey missions with embodied agent feedback loops
Hello DEV — I run TechRiseUps, an independent tech news & AI tool comparison site
Cloud & IT-Enterprise Alle Kategorien 65%
Zero Trust for Multi-Agent AI Systems
Gov & Defense IT Security Tools 65%
The Six Pits: A Pre-Flight Checklist for Swapping Signatures on a Live Chain
Gov & Defense
Argo-Bench: Why Enterprise Data Agents Need Multi-Table Workflows, Not Just SQL Generation
The Code Review Paradox: Redefining Quality in the Era of AI Agents & Hacktoberfest 2026
Launched my first mobile application after being kidnapped using a taxi application
Telstra outage explained: how one GPS card set the network to 2006
How I Built Maniesta Career OS: An AI-Powered Resume Builder and Job Matching Platform
Cookieless analytics in Go with Postgres and Grafana Cloud's free tier
KRITIS / Energie Cloud & IT-Enterprise
AI's Role in Software Development: Addressing Homogenization and Craftsmanship Decline
Reading a whole online programming book on a Kindle: from a table-of-contents URL to your device
Jak pisać prompty po polsku taniej? Sprawdziłem 7 wersji (GPT i Mistral)
SophIA: Italiens neuer Technologie-Hub für KI und Cybersicherheit - Il Mattino
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 33 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „A "Review-Safe" Cookie Banner Blinded 98% of My Analytics for 36 Hours (Postmortem)“, „I built a game so my family could see who always gets skipped“, „How to watch India vs Pakistan for FREE: live stream Asian Games Cricket Final online from anywhere“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Microsoft, Google sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. A "Review-Safe" Cookie Banner Blinded 98% of My Analytics for 36 Hours (Postmortem)
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: A "Review-Safe" Cookie Banner Blinded 98% of My Analytics for 36 Hours (Postmortem)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. I built a game so my family could see who always gets skipped
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: I built a game so my family could see who always gets skipped
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. How to watch India vs Pakistan for FREE: live stream Asian Games Cricket Final online from anywhere
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: How to watch India vs Pakistan for FREE: live stream Asian Games Cricket Final online from anywhere
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. 5 things I learned letting an AI coworker run my Windows PC in the background
Öffnen ↗
26
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: 5 things I learned letting an AI coworker run my Windows PC in the background
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Identity Document Photos Explained: A Secure API Approach for Uploads
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Identity Document Photos Explained: A Secure API Approach for Uploads
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. Authenticated Delegation Between Autonomous AI Agents
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Authenticated Delegation Between Autonomous AI Agents
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. Architecting a Foreground Service That Persists Across Android’s Aggressive Process Killing
Öffnen ↗
26
Google ⏱️ ~2 Min. gespart
Bedrohung: Architecting a Foreground Service That Persists Across Android’s Aggressive Process Killing
Betrifft: Betrifft Systeme und Installationen im Google-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Sicherheit: OpenAIs KI-Agenten sind bei über 100 Organisationen eingedrungen - Golem.de
Öffnen ↗
19
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Sicherheit: OpenAIs KI-Agenten sind bei über 100 Organisationen eingedrungen - Golem.de
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 08:00:34
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 08:00 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2025-61913 CVSS 7.5
- CVE-2025-11297 CVSS 7.5
Betroffene Systeme
MicrosoftGoogle
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 08:00 UTC
Analysiert
33Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub