
Meistinteragiert
Reverse Engineering
vor 3 Tagen
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
Server Security
vor 1 Std.
iPhone 18 Pro Max can’t call or text on AT&T? Apple will replace it for free
Meistinteragiert
Reverse Engineering
vor 1 Tag
Reverse Engineering NovaLogic's Comanche [1992] Terrain Maps
Meistinteragiert
Reverse Engineering
vor 1 Tag
Trace-assisted VMProtect devirtualization research
Meistinteragiert
Reverse Engineering
vor 1 Tag
I built an MCP server that lets AI agents debug and inspect running Windows programs (memory scan, breakpoints, disassembly) – Cortex 1.0, open source
Meistinteragiert
Reverse Engineering
vor 23 Std.
Silent Hill (PS1, US v1.1) decompilation fork: 100% of code matched, nearly all data moved into C
EILMELDUNGEN LIVE
1/10
Windows ServerUbuntu 26.10 Beta: Linux 7.3 RC kommt vor dem Start am 15. Oktober - AD HOC NEWS(03.10.2026 um 02:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63573 | Legion of the Bouncy Castle bc-csharp up to 2.6.x KeyTransRecipientInformation.UnwrapKey random values (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63575 | Legion of the Bouncy Castle bc-csharp up to 2.6.x PKCS#12 Key Derivation Pkcs12Store.Load infinite loop (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63574 | Legion of the Bouncy Castle bc-csharp up to 2.6.x OpenPGP Subpacket Parsers memory allocation (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63578 | Legion of the Bouncy Castle bc-csharp up to 2.6.x Password-Based Decryption PbeUtilities.GenerateCipherParameters allocation of resources (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63577 | Legion of the Bouncy Castle bc-csharp up to 2.6.x DirectoryName Name-Constraint Check PkixNameConstraintValidator.WithinDNSubtree certificate validation (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63576 | Legion of the Bouncy Castle bc-csharp up to 2.6.x PkixNameConstraintValidator PkixNameConstraintValidator.ExtractHostFromURL certificate validation (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-15806 | PSF Python up to 3.15.x urllib.request HTTPPasswordMgr missing encryption (EUVD-2026-61013 / WID-SEC-2026-2924)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-39919 | Artifex Ghostscript up to 10.7.x JPEG 2000 Output Adapter base/sjpx_openjpeg.c buffer overflow (Nessus ID 350696 / WID-SEC-2026-3408)(03.10.2026 um 04:11 Uhr)
•Sichere ProgrammierungThe Maya story + SafePlate's six features, home screenshot(03.10.2026 um 04:30 Uhr)
•Windows ServerUbuntu 26.10 Beta: Linux 7.3 RC kommt vor dem Start am 15. Oktober - AD HOC NEWS(03.10.2026 um 02:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63573 | Legion of the Bouncy Castle bc-csharp up to 2.6.x KeyTransRecipientInformation.UnwrapKey random values (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63575 | Legion of the Bouncy Castle bc-csharp up to 2.6.x PKCS#12 Key Derivation Pkcs12Store.Load infinite loop (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63574 | Legion of the Bouncy Castle bc-csharp up to 2.6.x OpenPGP Subpacket Parsers memory allocation (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63578 | Legion of the Bouncy Castle bc-csharp up to 2.6.x Password-Based Decryption PbeUtilities.GenerateCipherParameters allocation of resources (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63577 | Legion of the Bouncy Castle bc-csharp up to 2.6.x DirectoryName Name-Constraint Check PkixNameConstraintValidator.WithinDNSubtree certificate validation (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-63576 | Legion of the Bouncy Castle bc-csharp up to 2.6.x PkixNameConstraintValidator PkixNameConstraintValidator.ExtractHostFromURL certificate validation (WID-SEC-2026-3713)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-15806 | PSF Python up to 3.15.x urllib.request HTTPPasswordMgr missing encryption (EUVD-2026-61013 / WID-SEC-2026-2924)(03.10.2026 um 04:11 Uhr)
•Sicherheitslücken (CVE)CVE-2026-39919 | Artifex Ghostscript up to 10.7.x JPEG 2000 Output Adapter base/sjpx_openjpeg.c buffer overflow (Nessus ID 350696 / WID-SEC-2026-3408)(03.10.2026 um 04:11 Uhr)
•Sichere ProgrammierungThe Maya story + SafePlate's six features, home screenshot(03.10.2026 um 04:30 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3192411)
Cybersecurity News & IT-Sicherheit
LIVE …
3.192.411 Meldungen
3.192.411 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 2 von 31 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 2
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
–
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Heute
A "Review-Safe" Cookie Banner Blinded 98% of My Analytics for 36 Hours (Postmortem)
KRITIS / Energie
Elixir is the language banned by the ONU for being too good (and other invented truths)
Hongkongers lose HK$220 million to customer service scams in August
TA0001 · T1566
How to watch India vs Pakistan for FREE: live stream Asian Games Cricket Final online from anywhere
The component cost crisis is hitting TVs hard now, as chip prices rise higher than panel costs
5 things I learned letting an AI coworker run my Windows PC in the background
Identity Document Photos Explained: A Secure API Approach for Uploads
The steak weighed less than we ordered: settling a shared grocery order with Gemma
Your Python Tests Passed. Your Published Wheel Is Missing Files.
Architecting a Foreground Service That Persists Across Android’s Aggressive Process Killing
IT Security 65%
Persistent Teams Are Great — But What Happens When a 50-Step Workflow Breaks at Step 37?
Como Penso e Resolvo "Count Ways to Distribute Candies" em Elixir
Implementing an Internal Admin Dashboard for Feature Flag CRUD (Without Alert Noise)
CloudSyncD: Fake Zoom Installer Hides Password with Zero-Width Unicode and Launches macOS Backdoor
Cloud & IT-Enterprise
Sicherheit: OpenAIs KI-Agenten sind bei über 100 Organisationen eingedrungen - Golem.de
Cloud & IT-Enterprise
CVE-2025-59988 | Juniper Junos Space up to 24.1R3 cross site scripting (JSA103140)
CVE-2025-11494 | GNU Binutils 2.45 Linker bfd/elfxx-x86.c _bfd_x86_elf_late_size_sections out-of-bounds (Bug 33499 / Nessus ID 270764)
CVE-2025-61913 | FlowiseAI Flowise up to 3.0.7 WriteFileTool/ReadFileTool path traversal (GHSA-j44m-5v8f-gc9c / EUVD-2025-33322)
🛡️ CVE-2025-61913 EPSS 13%
CVE-2025-36636 | Tenable Security Center up to 6.6.x access control (Nessus ID 269967)
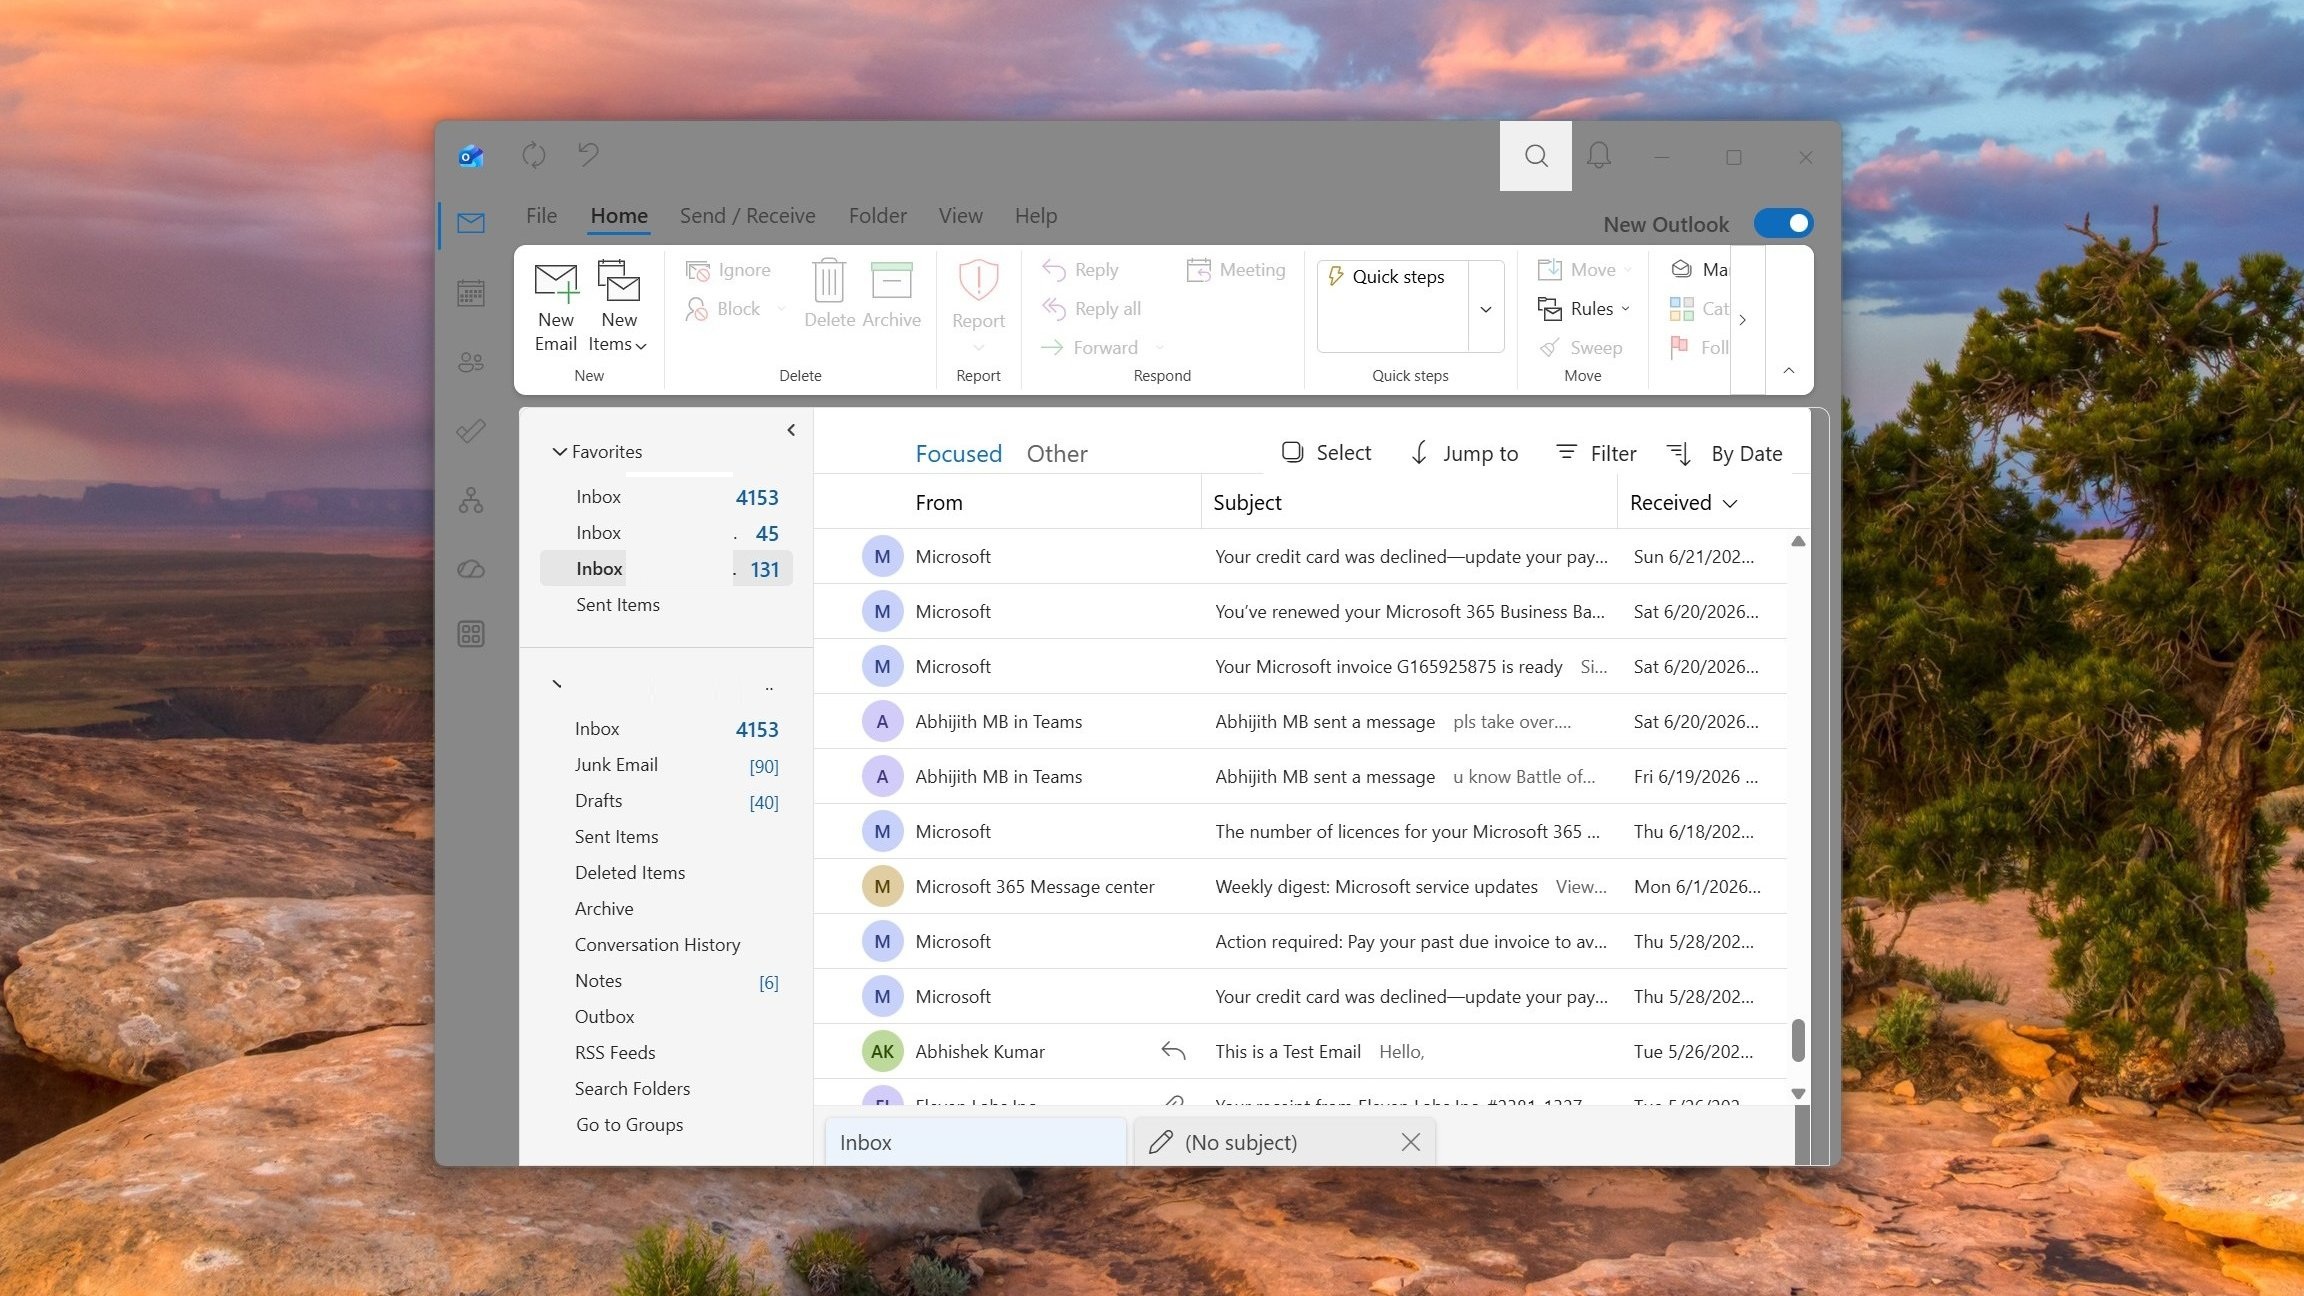
Tested: Microsoft cloned Outlook Classic’s look into a New Outlook theme, instead of building a native Windows 11 app
CVE-2025-11297 | Belkin F9K1015 1.00.10 /goform/formSetLanguage webpage buffer overflow (EUVD-2025-32462)
CVE-2025-11402 | SourceCodester Hotel and Lodge Management System 1.0 /del_curr.php id sql injection
🛡️ CVE-2025-11402 TA0001 · T1190
CVE-2025-11396 | code-projects Simple Food Ordering System 1.0 /product.php category sql injection
🛡️ CVE-2025-11396 TA0001 · T1190
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 31 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „A "Review-Safe" Cookie Banner Blinded 98% of My Analytics for 36 Hours (Postmortem)“, „I built a game so my family could see who always gets skipped“, „The Jevons Paradox of Judgment“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Microsoft sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. A "Review-Safe" Cookie Banner Blinded 98% of My Analytics for 36 Hours (Postmortem)
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: A "Review-Safe" Cookie Banner Blinded 98% of My Analytics for 36 Hours (Postmortem)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. I built a game so my family could see who always gets skipped
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: I built a game so my family could see who always gets skipped
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. The Jevons Paradox of Judgment
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: The Jevons Paradox of Judgment
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Elixir is the language banned by the ONU for being too good (and other invented truths)
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Elixir is the language banned by the ONU for being too good (and other invented truths)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Hongkongers lose HK$220 million to customer service scams in August
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Hongkongers lose HK$220 million to customer service scams in August
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. How to watch India vs Pakistan for FREE: live stream Asian Games Cricket Final online from anywhere
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: How to watch India vs Pakistan for FREE: live stream Asian Games Cricket Final online from anywhere
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. The component cost crisis is hitting TVs hard now, as chip prices rise higher than panel costs
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: The component cost crisis is hitting TVs hard now, as chip prices rise higher than panel costs
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. 5 things I learned letting an AI coworker run my Windows PC in the background
Öffnen ↗
26
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: 5 things I learned letting an AI coworker run my Windows PC in the background
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 05:16:57
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 05:16 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2025-59988 CVSS 7.5
- CVE-2025-11494 CVSS 7.5
- CVE-2025-61913 CVSS 7.5
- CVE-2025-36636 CVSS 7.5
- CVE-2025-11297 CVSS 7.5
Betroffene Systeme
MicrosoftGoogleApple Inc.
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 05:16 UTC
Analysiert
31Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub