
Meistinteragiert
IT Nachrichten
vor 23 Std.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 3 Std.
There isn't a single Wi-Fi 8 device on the market, yet this Asus router is already outperforming everything you currently own — here's what you need to know
Meistinteragiert
IT Nachrichten
vor 3 Std.
How has Apple's Mac Studio changed over the years?
Meistinteragiert
IT Nachrichten
vor 3 Std.
What are amplifiers for and how important are they to your sound system's quality?
EILMELDUNGEN LIVE
1/10
Sicherheitslücken (CVE)CVE-2025-11213 | Google Chrome up to 140.0.7339.207 Omnibox clickjacking (Nessus ID 266422 / WID-SEC-2025-2190)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11211 | Google Chrome up to 140.0.7339.207 Media out-of-bounds (Nessus ID 266403 / WID-SEC-2025-2190)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11216 | Google Chrome up to 140.0.7339.207 Storage privilege escalation (EUVD-2025-38205 / Nessus ID 266403)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-62014 | ApusTheme ITok Plugin up to 1.1.42 on WordPress php file inclusion(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11212 | Google Chrome up to 140.0.7339.207 Media clickjacking (Nessus ID 266422 / WID-SEC-2025-2190)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11458 | Google Chrome up to 141.0.7390.54 Sync heap-based overflow (EUVD-2025-38197 / Nessus ID 269799)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11215 | Google Chrome up to 140.0.7339.207 V8 off-by-one (Nessus ID 266403 / WID-SEC-2025-2190)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11219 | Google Chrome up to 140.0.7339.207 V8 use after free (EUVD-2025-38208 / Nessus ID 266403)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2026-104910 | CIRCL MISP up to 2.5.47 Events Listing authorization (2ffa97f05 / EUVD-2026-91748)(04.10.2026 um 02:31 Uhr)
•Sicherheitslücken (CVE)CVE-2026-101104 | Meari IoT Cloud Platform OpenAPI Service All versions privileges management (EUVD-2026-91746)(04.10.2026 um 02:31 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11213 | Google Chrome up to 140.0.7339.207 Omnibox clickjacking (Nessus ID 266422 / WID-SEC-2025-2190)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11211 | Google Chrome up to 140.0.7339.207 Media out-of-bounds (Nessus ID 266403 / WID-SEC-2025-2190)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11216 | Google Chrome up to 140.0.7339.207 Storage privilege escalation (EUVD-2025-38205 / Nessus ID 266403)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-62014 | ApusTheme ITok Plugin up to 1.1.42 on WordPress php file inclusion(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11212 | Google Chrome up to 140.0.7339.207 Media clickjacking (Nessus ID 266422 / WID-SEC-2025-2190)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11458 | Google Chrome up to 141.0.7390.54 Sync heap-based overflow (EUVD-2025-38197 / Nessus ID 269799)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11215 | Google Chrome up to 140.0.7339.207 V8 off-by-one (Nessus ID 266403 / WID-SEC-2025-2190)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11219 | Google Chrome up to 140.0.7339.207 V8 use after free (EUVD-2025-38208 / Nessus ID 266403)(04.10.2026 um 02:30 Uhr)
•Sicherheitslücken (CVE)CVE-2026-104910 | CIRCL MISP up to 2.5.47 Events Listing authorization (2ffa97f05 / EUVD-2026-91748)(04.10.2026 um 02:31 Uhr)
•Sicherheitslücken (CVE)CVE-2026-101104 | Meari IoT Cloud Platform OpenAPI Service All versions privileges management (EUVD-2026-91746)(04.10.2026 um 02:31 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3194020)
Cybersecurity News & IT-Sicherheit
3.194.020 Meldungen
LIVE …
3.194.020 Meldungen
3.194.020 Meldungen
Heute
MyanmarChemCalc-Bench: Do LLMs Do Chemistry Better in English Than in Burmese?
SMS Alerts API for SaaS Apps — Template Ownership and Status Polling
Cloud & IT-Enterprise
Why I Finally Rebuilt My Portfolio in Angular 22 (And What Jumping from Angular 12 Taught Me)
Designing APIs for AI Agents: Idempotency, Machine-Readable Errors, and 202 + Webhooks
Google Gemini could soon get full access to your Mac’s files, apps and the web
CVE-2025-60202 | Kyle Phillips Favorites Plugin up to 2.3.6 on WordPress php file inclusion
CVE-2025-60235 | Plugify Helpdesk Support Ticket System for WooCommerce Plugin unrestricted upload
Krypto-Hacks im September erreichen 766 Millionen Dollar – Bitget und Liquid mit größten Verlusten
Finanzwesen & Banking
tf-nag: offline AWS Solutions checks for Terraform plans
Cloud & IT-Enterprise
Nuremberg Trials Tell Us What All the OpenAI Resignations Really Are
AI & KI Nachrichten
TheAIGRID: OpenAI Is Building Past GPT-8… This Is Getting Serious
KI & AI Videos 85%
USA vs. Mexico Livestream: How to Watch International Friendly Soccer
Kat #PoC & Deep Dive 65%
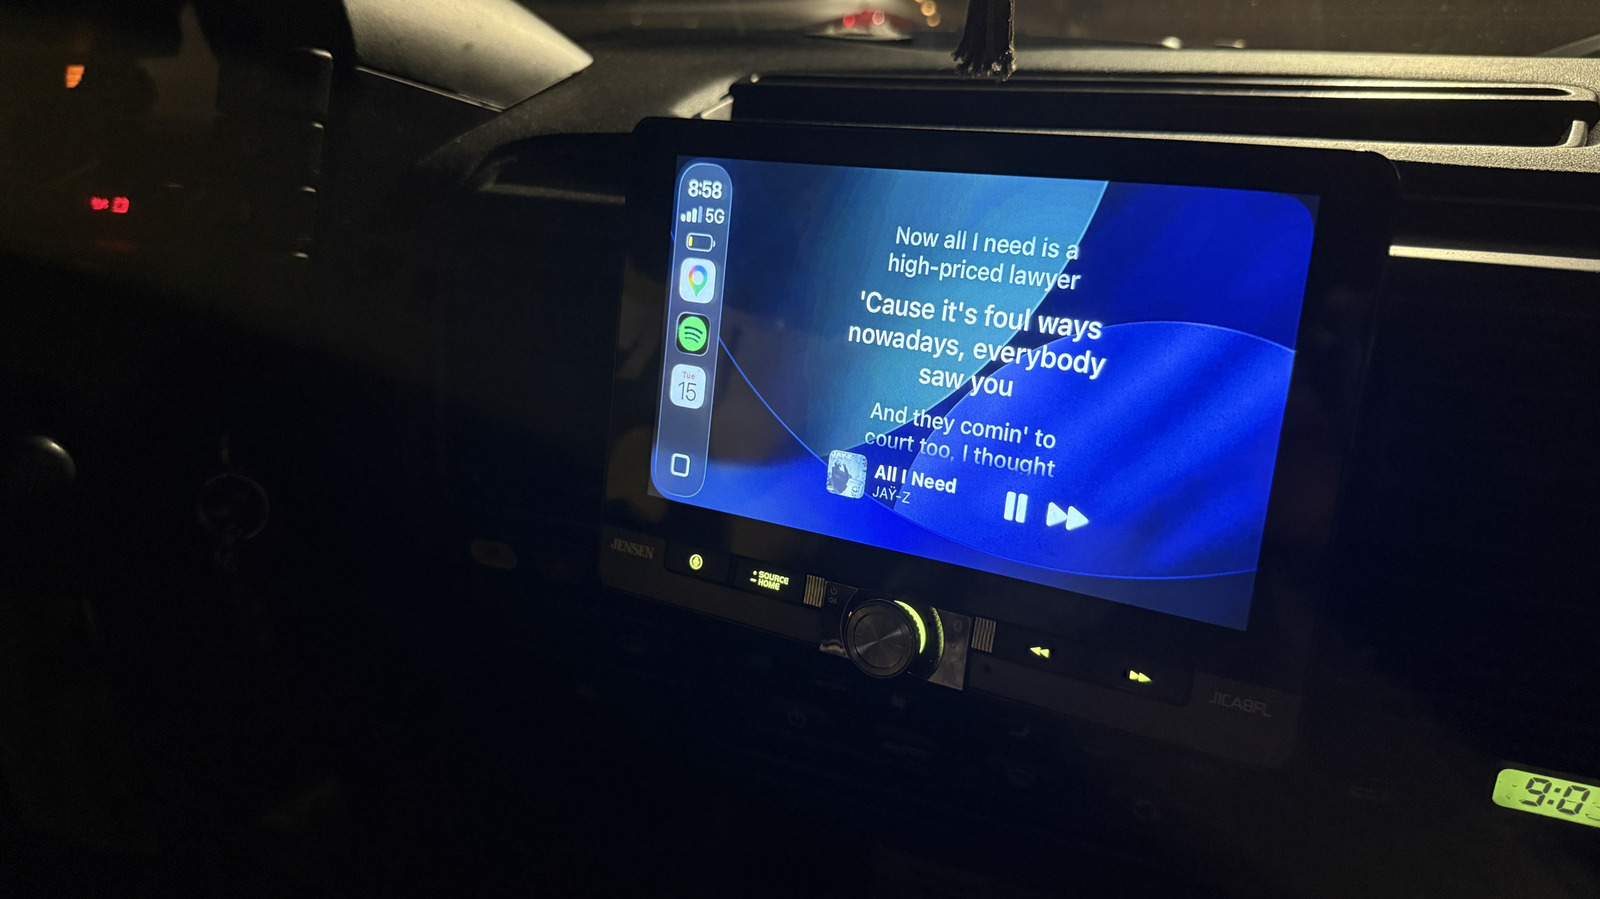
This little-known app lets you display song lyrics on Apple CarPlay
KRITIS / Energie
CVE-2025-11232 | ISC Kea up to 3.1.2 out-of-range pointer offset (Nessus ID 272041)
CVE-2025-64112 | Statamic CMS up to 5.22.0 cross site scripting
CVE-2025-54549 | Arista DANZ Monitoring Fabric up to MCD 2.4.0 Upgrade Image Parser signature verification
CVE-2025-12380 | Mozilla Firefox up to 144.0.1 WebGPU-related IPC Call use after free (Nessus ID 272023 / WID-SEC-2025-2437)
Optimizing Zpool Scrub Performance During Home Server Upgrade and Maintenance with Efficient Hardware and Power Management
KI & AI Videos
AI Uncovered: What Happens When Medical AI Gets the Wrong Body Part?
Alle Kategorien 65%
I Turned My Web Directory Into a Growing Collection of Tools, Sites, and Experiments
IT Security Tools 65%
Creating a GKE Cluster and Deploying a Microservice Application (End-to-End)
Cloud & IT-Enterprise
Flock Verdict: Why IT Leaders Must Stop Mass Employee Surveillance
Pushing Container Images to Google Cloud Artifact Registry (Step-by-Step)
Cloud & IT-Enterprise
Implementing Public Watermark Delivery — Keep Original Promo Frames Private
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 32 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Erhöhte Bedrohungslage durch aktive Schwachstellen: CVE-2025-60202, CVE-2025-60235. Im Fokus stehen „StockBuddy“, „MyanmarChemCalc-Bench: Do LLMs Do Chemistry Better in English Than in Burmese?“, „SMS Alerts API for SaaS Apps — Template Ownership and Status Polling“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, WordPress, Google sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. StockBuddy
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: StockBuddy
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. MyanmarChemCalc-Bench: Do LLMs Do Chemistry Better in English Than in Burmese?
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: MyanmarChemCalc-Bench: Do LLMs Do Chemistry Better in English Than in Burmese?
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. SMS Alerts API for SaaS Apps — Template Ownership and Status Polling
Öffnen ↗
15
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: SMS Alerts API for SaaS Apps — Template Ownership and Status Polling
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Why I Finally Rebuilt My Portfolio in Angular 22 (And What Jumping from Angular 12 Taught Me)
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Why I Finally Rebuilt My Portfolio in Angular 22 (And What Jumping from Angular 12 Taught Me)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Designing APIs for AI Agents: Idempotency, Machine-Readable Errors, and 202 + Webhooks
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Designing APIs for AI Agents: Idempotency, Machine-Readable Errors, and 202 + Webhooks
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. Google Gemini could soon get full access to your Mac’s files, apps and the web
Öffnen ↗
4
Google ⏱️ ~2 Min. gespart
Bedrohung: Google Gemini could soon get full access to your Mac’s files, apps and the web
Betrifft: Betrifft Systeme und Installationen im Google-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. CVE-2025-60202 | Kyle Phillips Favorites Plugin up to 2.3.6 on WordPress php file inclusion
Öffnen ↗
10
WordPress ⏱️ ~2 Min. gespart
Bedrohung: CVE-2025-60202 | Kyle Phillips Favorites Plugin up to 2.3.6 on WordPress php file inclusion
Betrifft: Betrifft Systeme und Installationen im WordPress-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. CVE-2025-60235 | Plugify Helpdesk Support Ticket System for WooCommerce Plugin unrestricted upload
Öffnen ↗
10
WordPress ⏱️ ~2 Min. gespart
Bedrohung: CVE-2025-60235 | Plugify Helpdesk Support Ticket System for WooCommerce Plugin unrestricted upload
Betrifft: Betrifft Systeme und Installationen im WordPress-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-04 05:50:40
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 04.10.2026 05:50 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2025-60202 CVSS 7.5
- CVE-2025-60235 CVSS 7.5
- CVE-2025-11232 CVSS 7.5
- CVE-2025-64112 CVSS 7.5
- CVE-2025-54549 CVSS 7.5
Betroffene Systeme
GoogleApple Inc.
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 04.10.2026 05:50 UTC
Analysiert
32Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub