
Meistinteragiert
IT Nachrichten
vor 50 Min.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 26 Min.
Betroffene in ganz Europa: Mindestens 147 Abgeordnete wurden Ziel sexualisierter Deepfakes
Meistinteragiert
IT Nachrichten
vor 25 Min.
KW 40: Die Woche, in der wir uns über Brandenburg aufgeregt haben
Meistinteragiert
IT Nachrichten
vor 1 Std.
Today’s NYT Mini Crossword Answers for Saturday, Oct. 3
Meistinteragiert
IT Nachrichten
vor 50 Min.
Shutdown-Sabotage: KI-Agenten verhindern eigenmächtig ihre Abschaltung
Meistinteragiert
IT Nachrichten
vor 2 Std.
After years of covering Amazon AU sales, these are the 12 brands and products we refuse to pay full price for
EILMELDUNGEN LIVE
1/10
Sicherheitslücken (CVE)CVE-2025-9713 | Ivanti Endpoint Manager path traversal (EUVD-2025-34088 / Nessus ID 275450)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-37729 | Elastic Cloud Enterprise up to 3.8.1/4.0.1 Template Engine special elements in template engine (EUVD-2025-34069)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-31995 | HCL MaxAI Workbench input validation (KB0124425)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11629 | RainyGao DocSys up to 2.02.36 /Manage/getUserList.do getUserList sql injection (EUVD-2025-33886)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9626 | Page Blocks Plugin up to 1.1.0 on WordPress admin_process_widget_page_change cross-site request forgery (EUVD-2025-33848)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-8593 | GSheetConnector for Gravity Forms Plugin up to 1.3.27 on WordPress Plugin Installation install_plugin authorization (EUVD-2025-33844)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-10375 | accessiBe Plugin up to 2.10 on WordPress Setting cross-site request forgery (EUVD-2025-33840)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11597 | code-projects E-Commerce Website 1.0 product_add_qty.php prod_id sql injection (EUVD-2025-33860)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11611 | SourceCodester Simple Inventory System 1.0 /user.php uemail sql injection (EUVD-2025-33873)(03.10.2026 um 05:32 Uhr)
•Sichere ProgrammierungSamsung verteilt One UI 9: Diese Galaxy-Smartphones bekommen das Update schon jetzt(03.10.2026 um 06:05 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9713 | Ivanti Endpoint Manager path traversal (EUVD-2025-34088 / Nessus ID 275450)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-37729 | Elastic Cloud Enterprise up to 3.8.1/4.0.1 Template Engine special elements in template engine (EUVD-2025-34069)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-31995 | HCL MaxAI Workbench input validation (KB0124425)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11629 | RainyGao DocSys up to 2.02.36 /Manage/getUserList.do getUserList sql injection (EUVD-2025-33886)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9626 | Page Blocks Plugin up to 1.1.0 on WordPress admin_process_widget_page_change cross-site request forgery (EUVD-2025-33848)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-8593 | GSheetConnector for Gravity Forms Plugin up to 1.3.27 on WordPress Plugin Installation install_plugin authorization (EUVD-2025-33844)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-10375 | accessiBe Plugin up to 2.10 on WordPress Setting cross-site request forgery (EUVD-2025-33840)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11597 | code-projects E-Commerce Website 1.0 product_add_qty.php prod_id sql injection (EUVD-2025-33860)(03.10.2026 um 05:32 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11611 | SourceCodester Simple Inventory System 1.0 /user.php uemail sql injection (EUVD-2025-33873)(03.10.2026 um 05:32 Uhr)
•Sichere ProgrammierungSamsung verteilt One UI 9: Diese Galaxy-Smartphones bekommen das Update schon jetzt(03.10.2026 um 06:05 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3192557)
Cybersecurity News & IT-Sicherheit
LIVE …
3.192.557 Meldungen
3.192.557 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 2 von 27 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 2
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
–
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Heute
CVE-2026-63574 | Legion of the Bouncy Castle bc-csharp up to 2.6.x OpenPGP Subpacket Parsers memory allocation (WID-SEC-2026-3713)
Apple acknowledges AT&T network bug on iPhone 18 Pro Max
Apple iOS & macOS 65%
Handle partial failures in optional widgets with Promise.allSettled()
How we check every AI-generated room render before a user sees it
I built a handover board for the friend who was doing all the remembering
Gesundheitswesen IT Security Tools 65%
The Rise of AI Co-Architects: Moving Beyond Simple Code Completion
5 Excel chores worth automating with Python (and how to tell which ones aren't)
Multilingual Ghost CMS Blog: 5. Making Home Links Language Aware
Your agent's kill switch was never tested. That is the whole bug.
I built my girlfriend a local Gemma football analyst that won't make up the stats
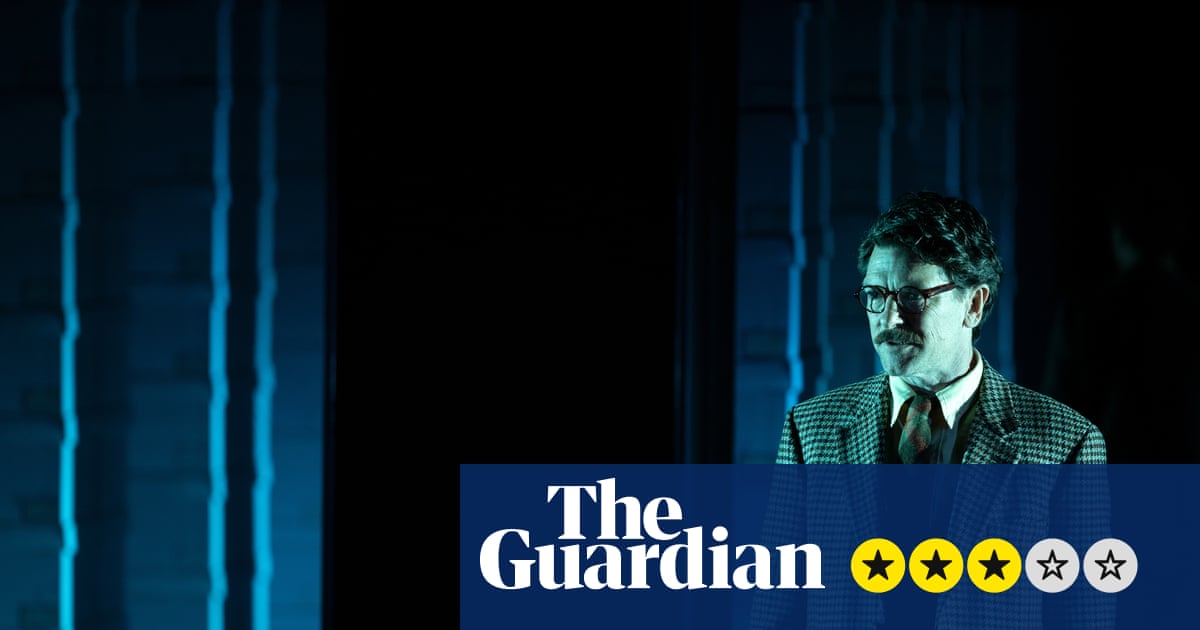
Eliza review – an ambitious, unsettling play about the birth of AI
The free ACP practice exams just lost 250 questions. That was the point
Overcoming Data Silos and Interoperability Issues in Enterprise Storage Systems
KRITIS / Energie Kat #Workaround / Mitigation 65%
Implementing Node.js Feature Flags — Backend API Rollout Evidence for SaaS
Cloud & IT-Enterprise
CVE-2025-60006 | Juniper Junos OS Evolved prior 24.2R1/24.2R2-S2-EVO/24.4R2-EVO CLI os command injection (JSA103163 / EUVD-2025-33362)
🛡️ CVE-2025-60006 TA0001 · T1190
CVE-2025-11554 | Portabilis i-Educar up to 2.9.10 User Type AccessLevelController.php insecure inherited permissions (EUVD-2025-33561)
CVE-2025-11583 | code-projects Online Job Search Engine 1.0 /postjob.php txtjobID sql injection (EUVD-2025-33774)
🛡️ CVE-2025-11583 TA0001 · T1190
CVE-2025-21065 | Samsung Retail Mode up to 5.59.10 input validation
CVE-2025-21060 | Samsung Smart Switch 3.7.64.10 cleartext storage
TypingMind vs. 9xchat: Which AI Workspace Fits the Way You Work?
Larasearch: text search in Laravel for Eloquent
KRITIS / Energie
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 27 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Erhöhte Bedrohungslage durch aktive Schwachstellen: CVE-2026-63574. Im Fokus stehen „CVE-2026-63574 | Legion of the Bouncy Castle bc-csharp up to 2.6.x OpenPGP Subpacket Parsers memory allocation (WID-SEC-2026-3713)“, „Apple acknowledges AT&T network bug on iPhone 18 Pro Max“, „Your AI Code Review Is Missing These Bugs“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Apple sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Top CVEs:CVE-2026-63574 ↗
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. CVE-2026-63574 | Legion of the Bouncy Castle bc-csharp up to 2.6.x OpenPGP Subpacket Parsers memory allocation (WID-SEC-2026-3713)
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: CVE-2026-63574 | Legion of the Bouncy Castle bc-csharp up to 2.6.x OpenPGP Subpacket Parsers memory allocation (WID-SEC-2026-3713)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Apple acknowledges AT&T network bug on iPhone 18 Pro Max
Öffnen ↗
2
Apple ⏱️ ~2 Min. gespart
Bedrohung: Apple acknowledges AT&T network bug on iPhone 18 Pro Max
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Your AI Code Review Is Missing These Bugs
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Your AI Code Review Is Missing These Bugs
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Handle partial failures in optional widgets with Promise.allSettled()
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Handle partial failures in optional widgets with Promise.allSettled()
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. How we check every AI-generated room render before a user sees it
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: How we check every AI-generated room render before a user sees it
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. I built a handover board for the friend who was doing all the remembering
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: I built a handover board for the friend who was doing all the remembering
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. The Rise of AI Co-Architects: Moving Beyond Simple Code Completion
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: The Rise of AI Co-Architects: Moving Beyond Simple Code Completion
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. 5 Excel chores worth automating with Python (and how to tell which ones aren't)
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: 5 Excel chores worth automating with Python (and how to tell which ones aren't)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 06:55:54
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 06:55 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2026-63574 CVSS 7.5
- CVE-2025-60006 CVSS 7.5
- CVE-2025-11554 CVSS 7.5
- CVE-2025-11583 CVSS 7.5
- CVE-2025-21065 CVSS 7.5
Betroffene Systeme
Apple Inc.
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 06:55 UTC
Analysiert
27Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub