
Meistinteragiert
IT Nachrichten
vor 31 Min.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 7 Min.
Meta wants you to build your own Muse gadget
Meistinteragiert
IT Security Downloads
vor 42 Min.
GitHub Release: microsoft/WSL v3.0.2 (03.10.2026)
Meistinteragiert
IT Nachrichten
vor 53 Min.
DoorDash says its new drone can get food to you in under five minutes
Meistinteragiert
IT Nachrichten
vor 53 Min.
UFC 332 Natalia Silva vs. Wang Cong: How to Watch Live, Start Time, Full Card
EILMELDUNGEN LIVE
1/10
Sicherheitslücken (CVE)CVE-2025-9897 | AP Background Plugin up to 3.8.2 on WordPress advParallaxBackAdminSaveSlider cross-site request forgery(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11291 | ixmaps website2017 up to 0c71cffa0162186bc057a76766bc97e9f5a3a2d0 HTTP GET Request /map.php trid cross site scripting (EUVD-2025-32458)(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-10746 | Integrate Dynamics 365 CRM Plugin up to 1.0.9 on WordPress Configuration authorization (EUVD-2025-32421)(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-10729 | Qt up to 6.8.4/6.9.2 Node Parser use after free (Nessus ID 270732 / WID-SEC-2025-2205)(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9892 | Restrict User Registration Plugin up to 1.0.1 on WordPress Setting update cross-site request forgery(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9286 | Appy Pie Connect for WooCommerce Plugin up to 1.1.2 on WordPress REST reset_user_password authorization(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-59759 | AndSoft e-TMS 25.03 URL LOGINFRM_DELCROIX.ASP l/demo/demo2/TNTLOGIN/UO/SuppConn cross site scripting(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11297 | Belkin F9K1015 1.00.10 /goform/formSetLanguage webpage buffer overflow (EUVD-2025-32462)(03.10.2026 um 02:23 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11300 | Belkin F9K1015 1.00.10 /goform/formWlanMP ateFunc buffer overflow (EUVD-2025-32466)(03.10.2026 um 02:23 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11402 | SourceCodester Hotel and Lodge Management System 1.0 /del_curr.php id sql injection(03.10.2026 um 02:23 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9897 | AP Background Plugin up to 3.8.2 on WordPress advParallaxBackAdminSaveSlider cross-site request forgery(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11291 | ixmaps website2017 up to 0c71cffa0162186bc057a76766bc97e9f5a3a2d0 HTTP GET Request /map.php trid cross site scripting (EUVD-2025-32458)(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-10746 | Integrate Dynamics 365 CRM Plugin up to 1.0.9 on WordPress Configuration authorization (EUVD-2025-32421)(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-10729 | Qt up to 6.8.4/6.9.2 Node Parser use after free (Nessus ID 270732 / WID-SEC-2025-2205)(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9892 | Restrict User Registration Plugin up to 1.0.1 on WordPress Setting update cross-site request forgery(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-9286 | Appy Pie Connect for WooCommerce Plugin up to 1.1.2 on WordPress REST reset_user_password authorization(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-59759 | AndSoft e-TMS 25.03 URL LOGINFRM_DELCROIX.ASP l/demo/demo2/TNTLOGIN/UO/SuppConn cross site scripting(03.10.2026 um 02:01 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11297 | Belkin F9K1015 1.00.10 /goform/formSetLanguage webpage buffer overflow (EUVD-2025-32462)(03.10.2026 um 02:23 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11300 | Belkin F9K1015 1.00.10 /goform/formWlanMP ateFunc buffer overflow (EUVD-2025-32466)(03.10.2026 um 02:23 Uhr)
•Sicherheitslücken (CVE)CVE-2025-11402 | SourceCodester Hotel and Lodge Management System 1.0 /del_curr.php id sql injection(03.10.2026 um 02:23 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (805)
Cybersecurity News & IT-Sicherheit
LIVE …
805 Meldungen 1 aktiv
805 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 2 von 32 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 1
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1071TA0011 · Command and Control
Application Layer Protocol (C2)
Mitigation: M1031 Network Intrusion Prevention & Egress Filtering
Quelle: Kontext-Klassifikation des Artikeltextes
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
Exfiltration
–
Impact
–
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Gestern
Apple says it’s tightening macOS ‘Full Disk Access’ controls due to new risks from AI agents
Apple iOS & macOS 75%
AirPods Pro 3 + 40 GB Telekom: Bundle effektiv für nur 3,03 Euro/Monat
KRITIS / Energie
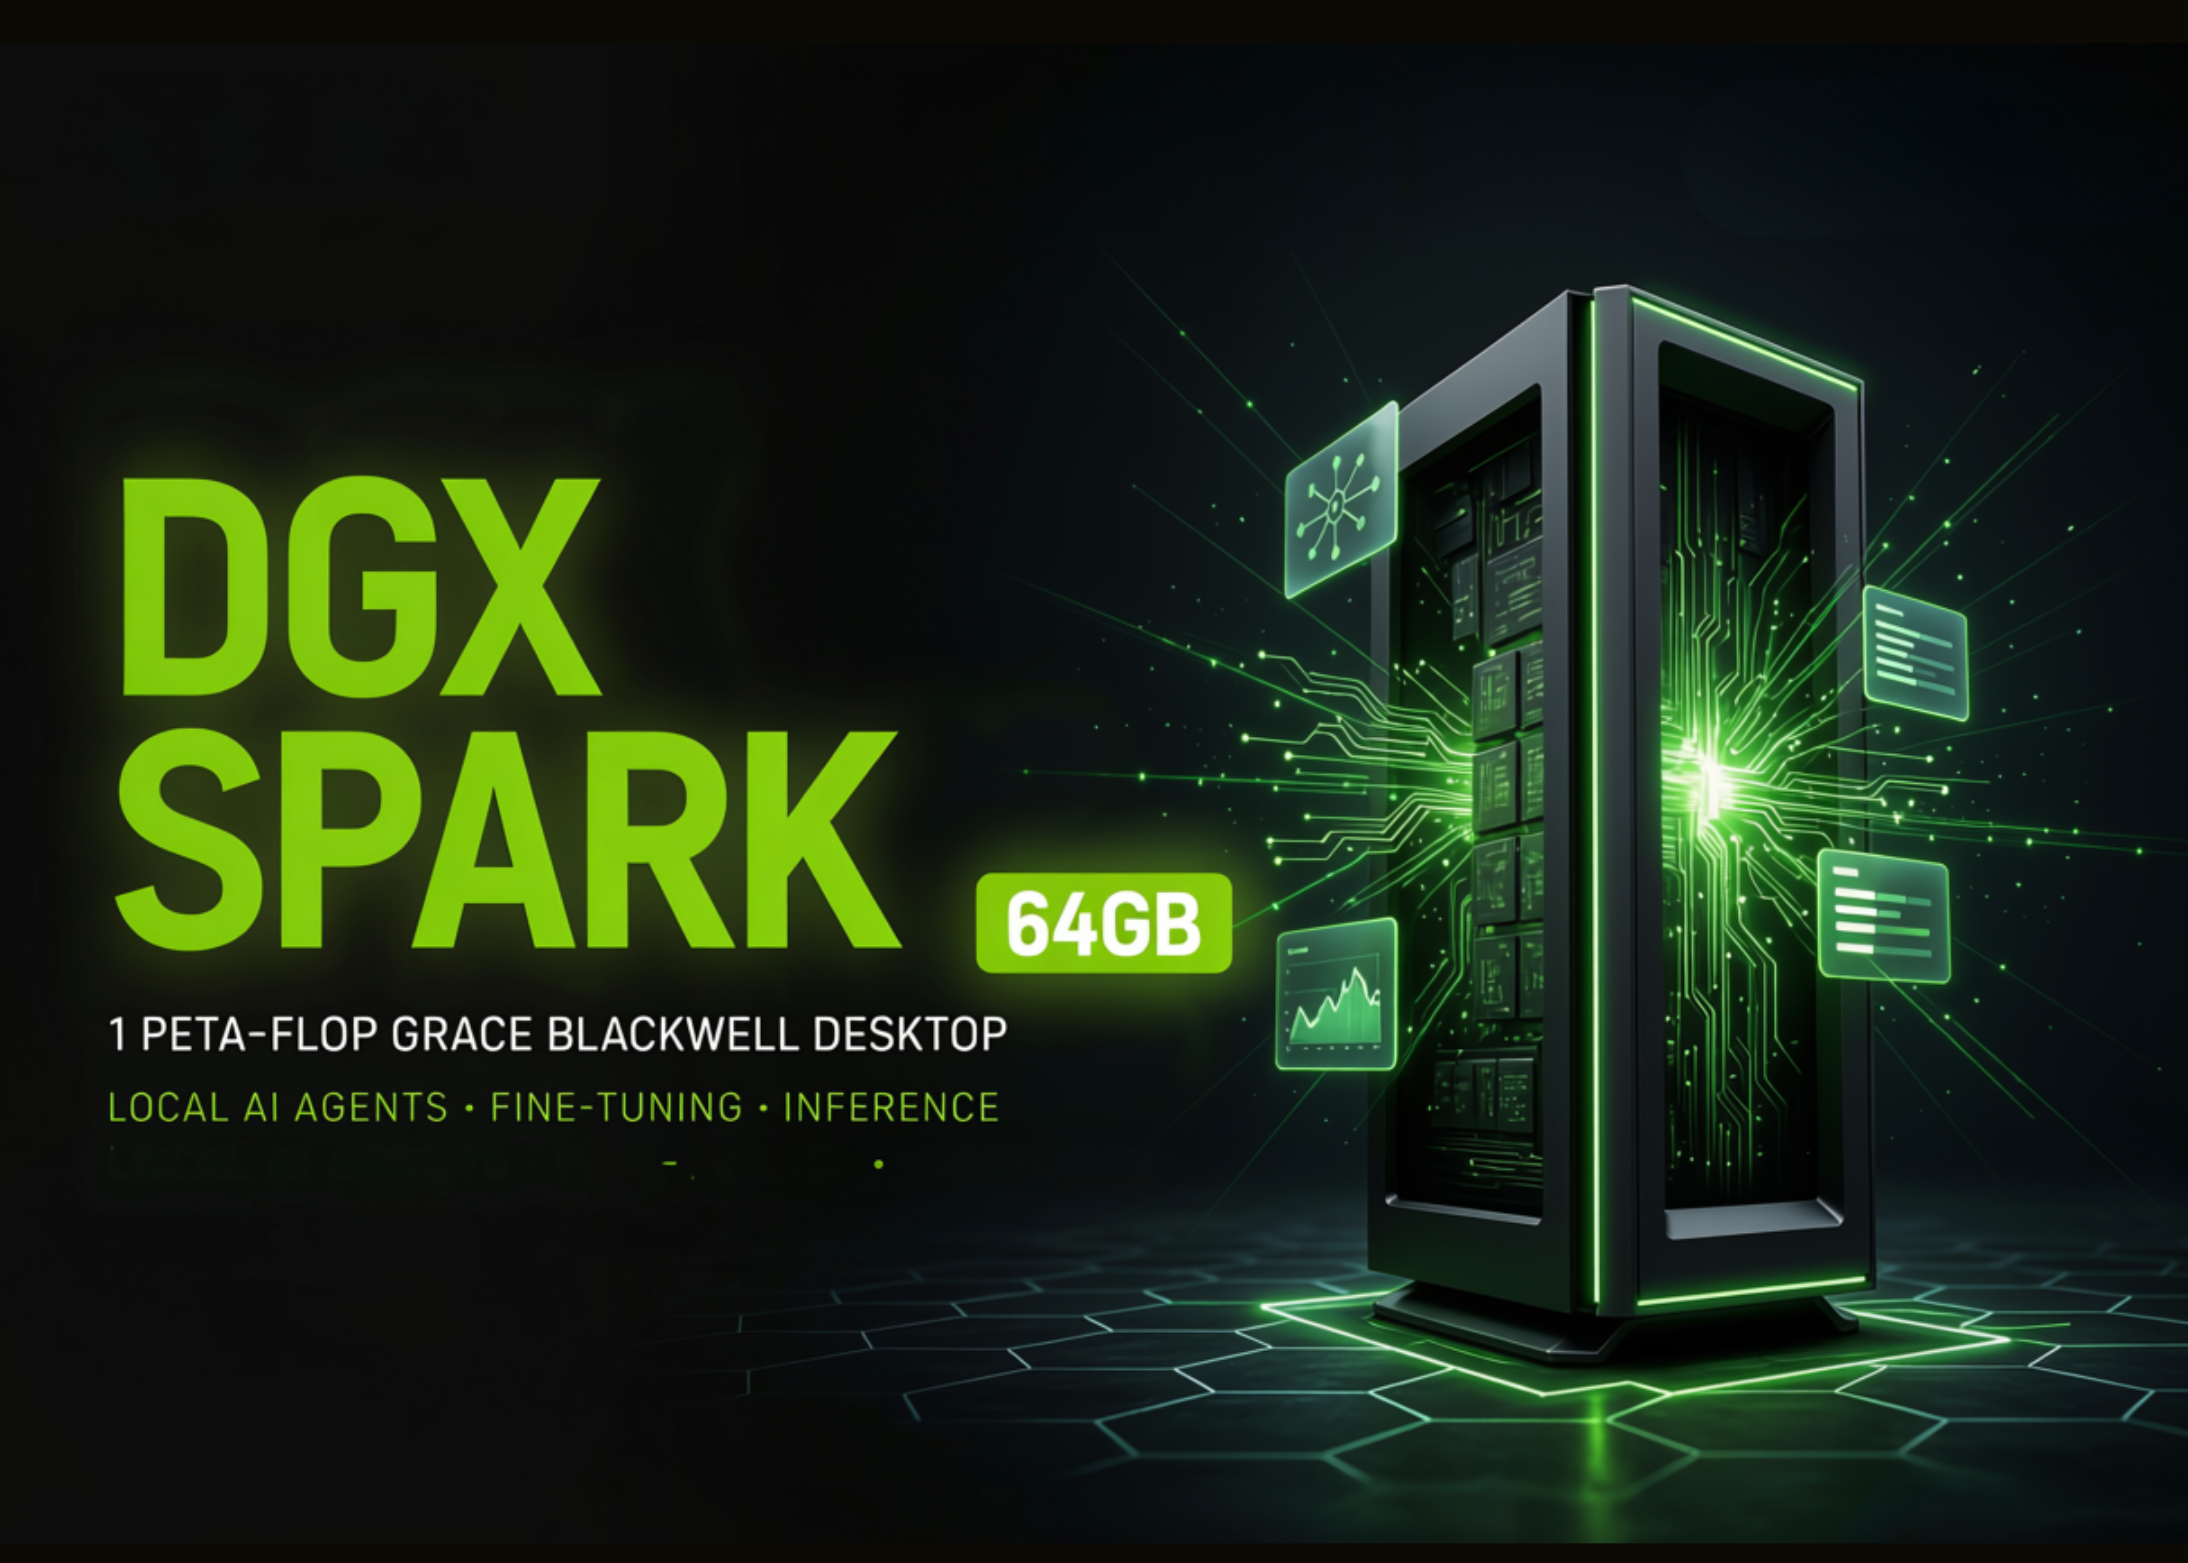
NVIDIA Announces DGX Spark 64GB: A 1-PetaFLOP Grace Blackwell Desktop for Local AI Agents, Fine-Tuning, and Inference
Zwischen Superintelligenz und Hacking-Angriffen: Was bleibt vom Sommer des KI-Hypes?
arXiv imposes rate limit on paper submissions to stem the AI slop tide
IT Security Tools 65%
OpenAI alerts 100+ orgs that its ‘misaligned models’ attempted to break in – or worse
Gov & Defense
OpenAI’s Dot agent is enterprise software that can also order your dinner
Gemini 4 Argon ขึ้นที่ 1 Arena AI แล้ว แต่มีตัวเลขสามตัวที่บทความต้นทางไม่ได้บอก
Cloud & IT-Enterprise
The Circuit Breaker Pattern: Stopping Cascading Failures in Microservices
It’s not AI anymore, it’s ‘Super intelligence’ (according to the White House)
The legal questions raised by agentic AI hacks
Cloud & IT-Enterprise
Microsoft Digital Defense Report: How AI is reshaping the cybersecurity landscape
IT Security 65%
Will Taking a Trip Derail Your Disability Claim?
Can Residents Trust AI for Accurate Government Information?
Gov & Defense
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
Unix & Linux Server 65%
Antino Backdoor Uses Outlook and OneDrive for C2 in China-Nexus Espionage Campaign
TA0011 · T1071 Gov & Defense
10 repo ที่ทวีตไวรัลบอกให้เอาไปสร้างระบบรอบโมเดล AI แต่มีหนึ่งตัวที่หยุดพัฒนาแล้ว
Cloud & IT-Enterprise
Optimistic vs Pessimistic Locking: Handling Race Conditions in High-Contention Databases
FortiMail zero-day exploited in attacks as CISA urges immediate patching
🛡️ Security Fix KEV ACTIVE TA0001 · T1190
ChainRisk Lens: AI-Powered Software Supply-Chain Investigation from SBOMs
The Invisible Killer of Cybersecurity: Why Even the Best Tools Collapse Against Human Fatigue
IT Security Tools 75%
YouTube takes aim at clipper accounts, will prioritize original Shorts
YouTube Security Videos 75%
Remote MCP tools that run long: what your agent actually gets back
‘Just like my big brothers’: boy with cerebral palsy passes GCSEs with eye-tracking technology
Hinomi H2 Pro vs H2 Classic: which ergonomic office chair is the better deal?
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 32 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „Apple says it’s tightening macOS ‘Full Disk Access’ controls due to new risks from AI agents“, „AirPods Pro 3 + 40 GB Telekom: Bundle effektiv für nur 3,03 Euro/Monat“, „Neil Patel: Your Leads Are Waiting Too Long #shorts“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Apple sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. Apple says it’s tightening macOS ‘Full Disk Access’ controls due to new risks from AI agents
Öffnen ↗
29
Apple ⏱️ ~2 Min. gespart
Bedrohung: Apple says it’s tightening macOS ‘Full Disk Access’ controls due to new risks from AI agents
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. AirPods Pro 3 + 40 GB Telekom: Bundle effektiv für nur 3,03 Euro/Monat
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: AirPods Pro 3 + 40 GB Telekom: Bundle effektiv für nur 3,03 Euro/Monat
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Neil Patel: Your Leads Are Waiting Too Long #shorts
Öffnen ↗
27
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Video von Neil Patel auf YouTube: Ten minutes.
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. NVIDIA Announces DGX Spark 64GB: A 1-PetaFLOP Grace Blackwell Desktop for Local AI Agents, Fine-Tuning, and Inference
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: NVIDIA Announces DGX Spark 64GB: A 1-PetaFLOP Grace Blackwell Desktop for Local AI Agents, Fine-Tuning, and Inference
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Zwischen Superintelligenz und Hacking-Angriffen: Was bleibt vom Sommer des KI-Hypes?
Öffnen ↗
7
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Zwischen Superintelligenz und Hacking-Angriffen: Was bleibt vom Sommer des KI-Hypes?
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. Distribution Release: Mainstream OS 3.0.0
Öffnen ↗
20
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Distribution Release: Mainstream OS 3.0.0
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. arXiv imposes rate limit on paper submissions to stem the AI slop tide
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: arXiv imposes rate limit on paper submissions to stem the AI slop tide
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. OpenAI alerts 100+ orgs that its ‘misaligned models’ attempted to break in – or worse
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: OpenAI alerts 100+ orgs that its ‘misaligned models’ attempted to break in – or worse
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 02:53:06
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 02:53 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Betroffene Systeme
Apple Inc.Microsoft
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 02:53 UTC
Analysiert
32Kritisch
1Exploits/PoC
2Prioritäten für die nächste Schicht:
- Erhöhte Wachsamkeit für 1 gemeldete Zero-Day / Critical Bedrohungen.
- Patching & Virtual Patching (WAF) für verifizierte Exploits priorisieren.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub