
Meistinteragiert
IT Nachrichten
vor 52 Min.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 46 Min.
Micro Center cracks down on scalpers looking to export the RTX 5090 GPU
Meistinteragiert
Reverse Engineering
vor 3 Tagen
How should I start learning Reverse Engineering (RE) from scratch with 2 years of SOC experience?
Meistinteragiert
Server Security
vor 2 Std.
iPhone 18 Pro Max can’t call or text on AT&T? Apple will replace it for free
Meistinteragiert
Reverse Engineering
vor 1 Tag
Reverse Engineering NovaLogic's Comanche [1992] Terrain Maps
Meistinteragiert
Reverse Engineering
vor 1 Tag
Trace-assisted VMProtect devirtualization research
EILMELDUNGEN LIVE
1/10
IT Security Toolshttpx(03.10.2026 um 04:49 Uhr)
•IT Security NachrichtenEU AI Act Deployer Guide: Your 90-Day Action Plan(03.10.2026 um 05:17 Uhr)
•AI & KI NachrichtenSchulen rüsten sich nur langsam gegen neue KI-Cyberrisiken(03.10.2026 um 05:13 Uhr)
•IT Security NachrichtenWarum KI-Agenten neue Sicherheitskonzepte brauchen(03.10.2026 um 05:17 Uhr)
•IT NachrichtenAfter years of covering Amazon AU sales, these are the 12 brands and products we refuse to pay full price for(03.10.2026 um 04:54 Uhr)
•IT NachrichtenMicro Center cracks down on scalpers looking to export the RTX 5090 GPU(03.10.2026 um 05:00 Uhr)
•Sichere ProgrammierungRecovering API Usage Automatically in Static Analysis?(20.09.2026 um 04:32 Uhr)
•Sicherheitslücken (CVE)just dropped macos lpe - CVE-2026-43786(21.09.2026 um 21:48 Uhr)
•Malware / Trojaner / VirenArbitrary function execution in windows kernel context given read and write primitive(22.09.2026 um 17:40 Uhr)
•Malware / Trojaner / VirenCDC-ACM Serial Interface Bypasses TCC on macOS(25.09.2026 um 19:18 Uhr)
•IT Security Toolshttpx(03.10.2026 um 04:49 Uhr)
•IT Security NachrichtenEU AI Act Deployer Guide: Your 90-Day Action Plan(03.10.2026 um 05:17 Uhr)
•AI & KI NachrichtenSchulen rüsten sich nur langsam gegen neue KI-Cyberrisiken(03.10.2026 um 05:13 Uhr)
•IT Security NachrichtenWarum KI-Agenten neue Sicherheitskonzepte brauchen(03.10.2026 um 05:17 Uhr)
•IT NachrichtenAfter years of covering Amazon AU sales, these are the 12 brands and products we refuse to pay full price for(03.10.2026 um 04:54 Uhr)
•IT NachrichtenMicro Center cracks down on scalpers looking to export the RTX 5090 GPU(03.10.2026 um 05:00 Uhr)
•Sichere ProgrammierungRecovering API Usage Automatically in Static Analysis?(20.09.2026 um 04:32 Uhr)
•Sicherheitslücken (CVE)just dropped macos lpe - CVE-2026-43786(21.09.2026 um 21:48 Uhr)
•Malware / Trojaner / VirenArbitrary function execution in windows kernel context given read and write primitive(22.09.2026 um 17:40 Uhr)
•Malware / Trojaner / VirenCDC-ACM Serial Interface Bypasses TCC on macOS(25.09.2026 um 19:18 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3192493)
Cybersecurity News & IT-Sicherheit
LIVE …
3.192.493 Meldungen
3.192.493 Meldungen
Heute
The Six Pits: A Pre-Flight Checklist for Swapping Signatures on a Live Chain
Gov & Defense
Most languages don't have two plural forms. Your i18n setup assumes they do.
Argo-Bench: Why Enterprise Data Agents Need Multi-Table Workflows, Not Just SQL Generation
The Code Review Paradox: Redefining Quality in the Era of AI Agents & Hacktoberfest 2026
CVE-2025-9897 | AP Background Plugin up to 3.8.2 on WordPress advParallaxBackAdminSaveSlider cross-site request forgery
VulDB UpdatesCVE-2025-10746 | Integrate Dynamics 365 CRM Plugin up to 1.0.9 on WordPress Configuration authorization (EUVD-2025-32421)vor 3 Std.VulDB UpdatesCVE-2025-9892 | Restrict User Registration Plugin up to 1.0.1 on WordPress Setting update cross-site request forgeryvor 3 Std.VulDB UpdatesCVE-2025-9286 | Appy Pie Connect for WooCommerce Plugin up to 1.1.2 on WordPress REST reset_user_password authorizationvor 3 Std.
CVE-2025-11291 | ixmaps website2017 up to 0c71cffa0162186bc057a76766bc97e9f5a3a2d0 HTTP GET Request /map.php trid cross site scripting (EUVD-2025-32458)
CVE-2025-10729 | Qt up to 6.8.4/6.9.2 Node Parser use after free (Nessus ID 270732 / WID-SEC-2025-2205)
CVE-2025-59759 | AndSoft e-TMS 25.03 URL LOGINFRM_DELCROIX.ASP l/demo/demo2/TNTLOGIN/UO/SuppConn cross site scripting
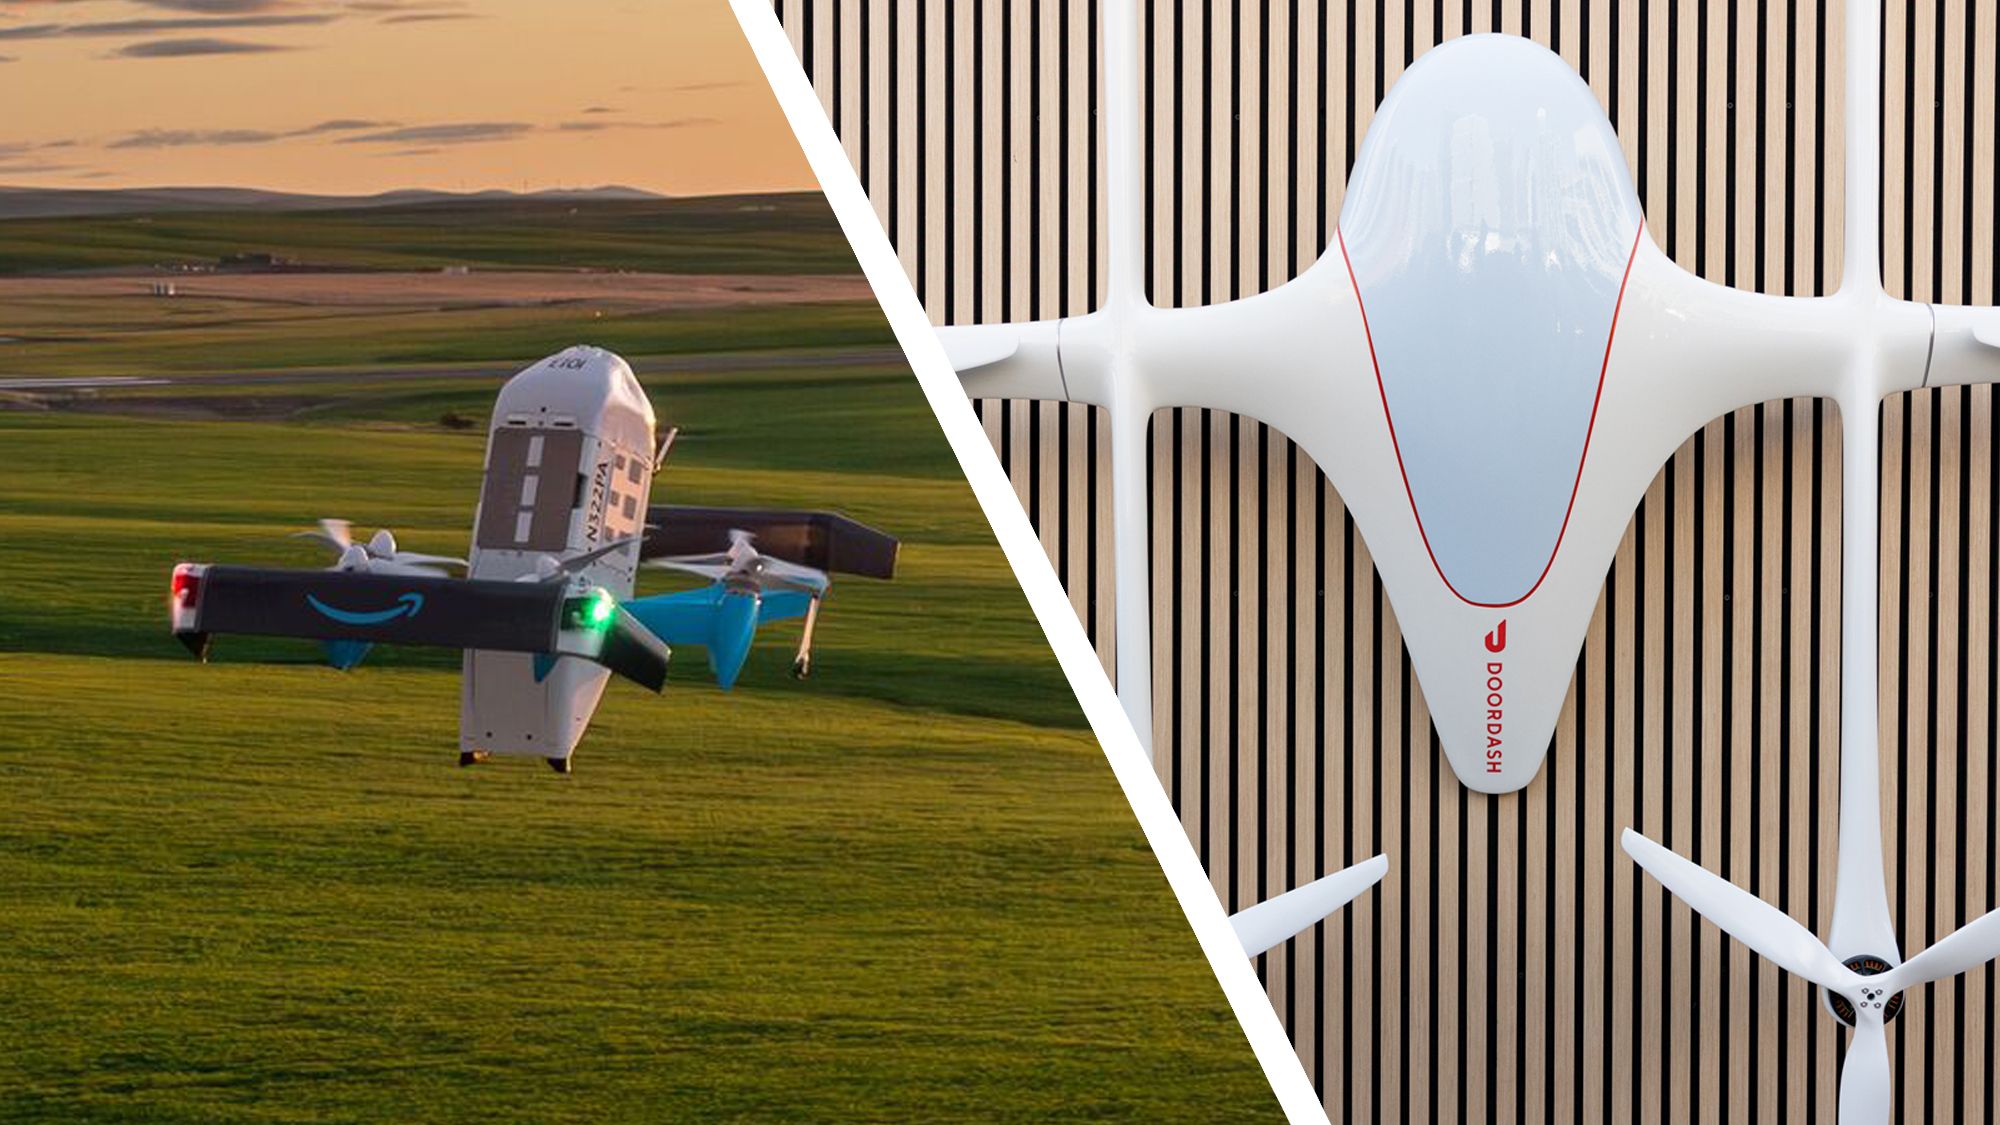
DoorDash says its new drone can get food to you in under five minutes
Launched my first mobile application after being kidnapped using a taxi application
Telstra outage explained: how one GPS card set the network to 2006
Windows 11 24H2/25H2/26H2: Probleme mit Vorschau-Update KB5124010
How I Built Maniesta Career OS: An AI-Powered Resume Builder and Job Matching Platform
Cookieless analytics in Go with Postgres and Grafana Cloud's free tier
KRITIS / Energie Cloud & IT-Enterprise
AI's Role in Software Development: Addressing Homogenization and Craftsmanship Decline
Antes de publicar tu EPUB: vista previa en tinta electrónica, metadatos, portada y tamaño, sin instalar nada
Reading a whole online programming book on a Kindle: from a table-of-contents URL to your device
Building Better Digital Identities: My Work With Google Knowledge Panels
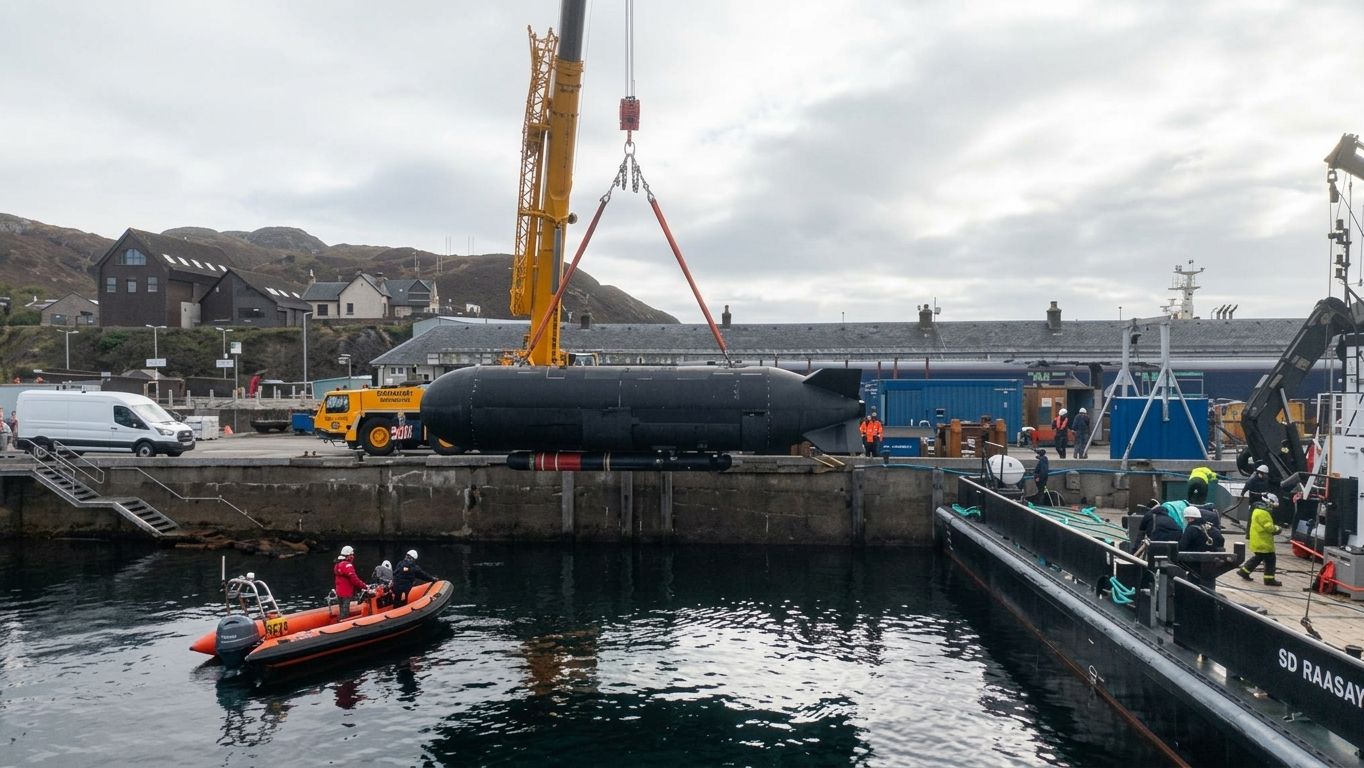
US, UK Navy launch heavyweight torpedo from unmanned vessel in what the military calls 'a historic first for allied undersea warfare'
Hollywood’s Newest Media Colossus: Paramount and Warner Bros. Merge Under Skydance
Alle Kategorien 65%
Jak pisać prompty po polsku taniej? Sprawdziłem 7 wersji (GPT i Mistral)
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 31 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Erhöhte Bedrohungslage durch aktive Schwachstellen: CVE-2025-9897, CVE-2025-11291, CVE-2025-10729. Im Fokus stehen „The Six Pits: A Pre-Flight Checklist for Swapping Signatures on a Live Chain“, „Most languages don't have two plural forms. Your i18n setup assumes they do.“, „Argo-Bench: Why Enterprise Data Agents Need Multi-Table Workflows, Not Just SQL Generation“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, WordPress sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. The Six Pits: A Pre-Flight Checklist for Swapping Signatures on a Live Chain
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: The Six Pits: A Pre-Flight Checklist for Swapping Signatures on a Live Chain
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. Most languages don't have two plural forms. Your i18n setup assumes they do.
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Most languages don't have two plural forms. Your i18n setup assumes they do.
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Argo-Bench: Why Enterprise Data Agents Need Multi-Table Workflows, Not Just SQL Generation
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Argo-Bench: Why Enterprise Data Agents Need Multi-Table Workflows, Not Just SQL Generation
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. The Code Review Paradox: Redefining Quality in the Era of AI Agents & Hacktoberfest 2026
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: The Code Review Paradox: Redefining Quality in the Era of AI Agents & Hacktoberfest 2026
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
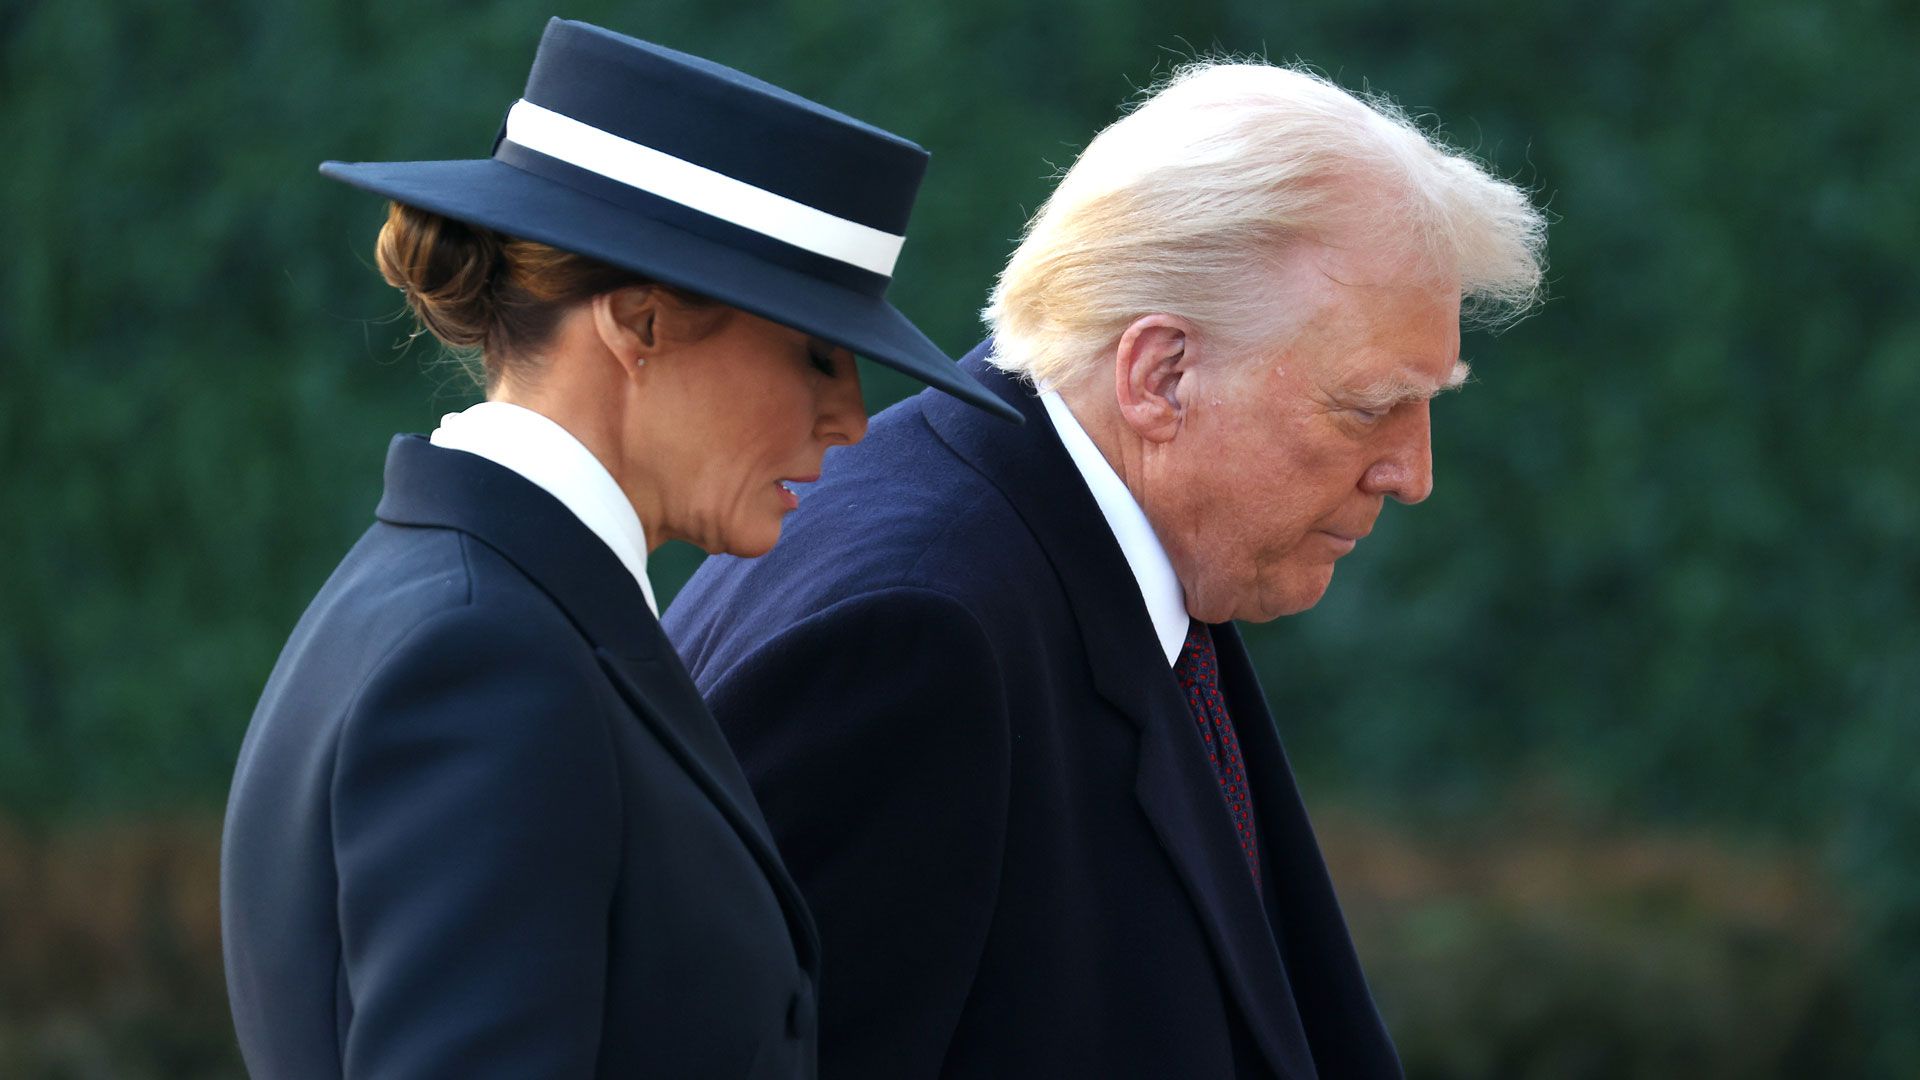
5. Donald Trump's surprise "SI" announcement causes domain gold rush as Melania Trump's birth country sees over a 100X increase in interest in Super Intelligence domain names
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Donald Trump's surprise "SI" announcement causes domain gold rush as Melania Trump's birth country sees over a 100X increase in interest in Super Intelligence domain names
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. CVE-2025-9897 | AP Background Plugin up to 3.8.2 on WordPress advParallaxBackAdminSaveSlider cross-site request forgery
Öffnen ↗
10
WordPress ⏱️ ~2 Min. gespart
Bedrohung: CVE-2025-9897 | AP Background Plugin up to 3.8.2 on WordPress advParallaxBackAdminSaveSlider cross-site request forgery
Betrifft: Betrifft Systeme und Installationen im WordPress-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. CVE-2025-11291 | ixmaps website2017 up to 0c71cffa0162186bc057a76766bc97e9f5a3a2d0 HTTP GET Request /map.php trid cross site scripting (EUVD-2025-32458)
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: CVE-2025-11291 | ixmaps website2017 up to 0c71cffa0162186bc057a76766bc97e9f5a3a2d0 HTTP GET Request /map.php trid cross site scripting (EUVD-2025-32458)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. CVE-2025-10729 | Qt up to 6.8.4/6.9.2 Node Parser use after free (Nessus ID 270732 / WID-SEC-2025-2205)
Öffnen ↗
10
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: CVE-2025-10729 | Qt up to 6.8.4/6.9.2 Node Parser use after free (Nessus ID 270732 / WID-SEC-2025-2205)
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 05:46:52
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 05:46 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2025-9897 CVSS 7.5
- CVE-2025-11291 CVSS 7.5
- CVE-2025-10729 CVSS 7.5
- CVE-2025-59759 CVSS 7.5
Betroffene Systeme
GoogleMicrosoft
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 05:46 UTC
Analysiert
31Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub