
Meistinteragiert
IT Nachrichten
vor 4 Std.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 18 Std.
AI Agents, Security Crises, and Workforce Upheaval Define This Week in Tech
Meistinteragiert
IT Nachrichten
vor 16 Std.
Japan Court Recognizes Voice Protection in TikTok AI Dispute
Meistinteragiert
IT Nachrichten
vor 14 Min.
Öfffnungszeiten am 3. Oktober: Heute bleibt fast alles zu – diese Läden sind die Ausnahme
EILMELDUNGEN LIVE
1/10
AI & KI NachrichtenOpenAI's internal model considered restarting itself after learning it was about to be shut down(03.10.2026 um 10:06 Uhr)
•Windows ServerBis zu fünf Euro monatlich: Telekom und 1&1 erhöhen Preise für viele Internettarife(03.10.2026 um 06:12 Uhr)
•Windows Tipps & SecurityWindows 11 25H2: Microsoft macht das Update für private Nutzer zur Pflicht - BornCity(03.10.2026 um 08:21 Uhr)
•Sicherheitslücken (CVE)CVE-2026-96962 | Pie Register Plugin 2.0.19/3.0.10/3.8.4.10 on WordPress information disclosure (EUVD-2026-91949)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-94239 | Loco Translate Plugin up to 2.8.8 on WordPress cross site scripting (EUVD-2026-91948)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-94238 | Loco Translate Plugin up to 2.8.8 on WordPress path traversal (EUVD-2026-91947)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-92923 | Elementor Unlimited Elements for Elementor Plugin up to 2.0.20 on WordPress sql injection (EUVD-2026-91946)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-92437 | WooCommerce Mailchimp for WooCommerce Plugin up to 6.2 on WordPress authorization (EUVD-2026-91945)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-91078 | TillKit Plugin up to 1.0.4 on WordPress POS Login Endpoint improper authentication (EUVD-2026-91944)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-89236 | SaveTo Wishlist Lite Plugin up to 1.1.4 on WordPress sql injection (EUVD-2026-91943)(03.10.2026 um 09:40 Uhr)
•AI & KI NachrichtenOpenAI's internal model considered restarting itself after learning it was about to be shut down(03.10.2026 um 10:06 Uhr)
•Windows ServerBis zu fünf Euro monatlich: Telekom und 1&1 erhöhen Preise für viele Internettarife(03.10.2026 um 06:12 Uhr)
•Windows Tipps & SecurityWindows 11 25H2: Microsoft macht das Update für private Nutzer zur Pflicht - BornCity(03.10.2026 um 08:21 Uhr)
•Sicherheitslücken (CVE)CVE-2026-96962 | Pie Register Plugin 2.0.19/3.0.10/3.8.4.10 on WordPress information disclosure (EUVD-2026-91949)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-94239 | Loco Translate Plugin up to 2.8.8 on WordPress cross site scripting (EUVD-2026-91948)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-94238 | Loco Translate Plugin up to 2.8.8 on WordPress path traversal (EUVD-2026-91947)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-92923 | Elementor Unlimited Elements for Elementor Plugin up to 2.0.20 on WordPress sql injection (EUVD-2026-91946)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-92437 | WooCommerce Mailchimp for WooCommerce Plugin up to 6.2 on WordPress authorization (EUVD-2026-91945)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-91078 | TillKit Plugin up to 1.0.4 on WordPress POS Login Endpoint improper authentication (EUVD-2026-91944)(03.10.2026 um 09:40 Uhr)
•Sicherheitslücken (CVE)CVE-2026-89236 | SaveTo Wishlist Lite Plugin up to 1.1.4 on WordPress sql injection (EUVD-2026-91943)(03.10.2026 um 09:40 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3192929)
Cybersecurity News & IT-Sicherheit
LIVE …
3.192.929 Meldungen
3.192.929 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 1 von 31 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 1
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
–
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Gestern
OpenAI Dismisses Three Employees Over External Safety Data Sharing
Google Launches Gemini 4 Argon, Gives Cyber Defenders First Access
AI Agents Aimed SQL Injection at US and Canadian Government Sites
TA0001 · T1190 Gov & Defense
Hört sofort auf damit: Warum ihr euer wasserdichtes Smartphone niemals mit unter die Dusche nehmen solltet
BioShock-Film: Guillermo del Toro bestätigt "desaströse Gespräche"
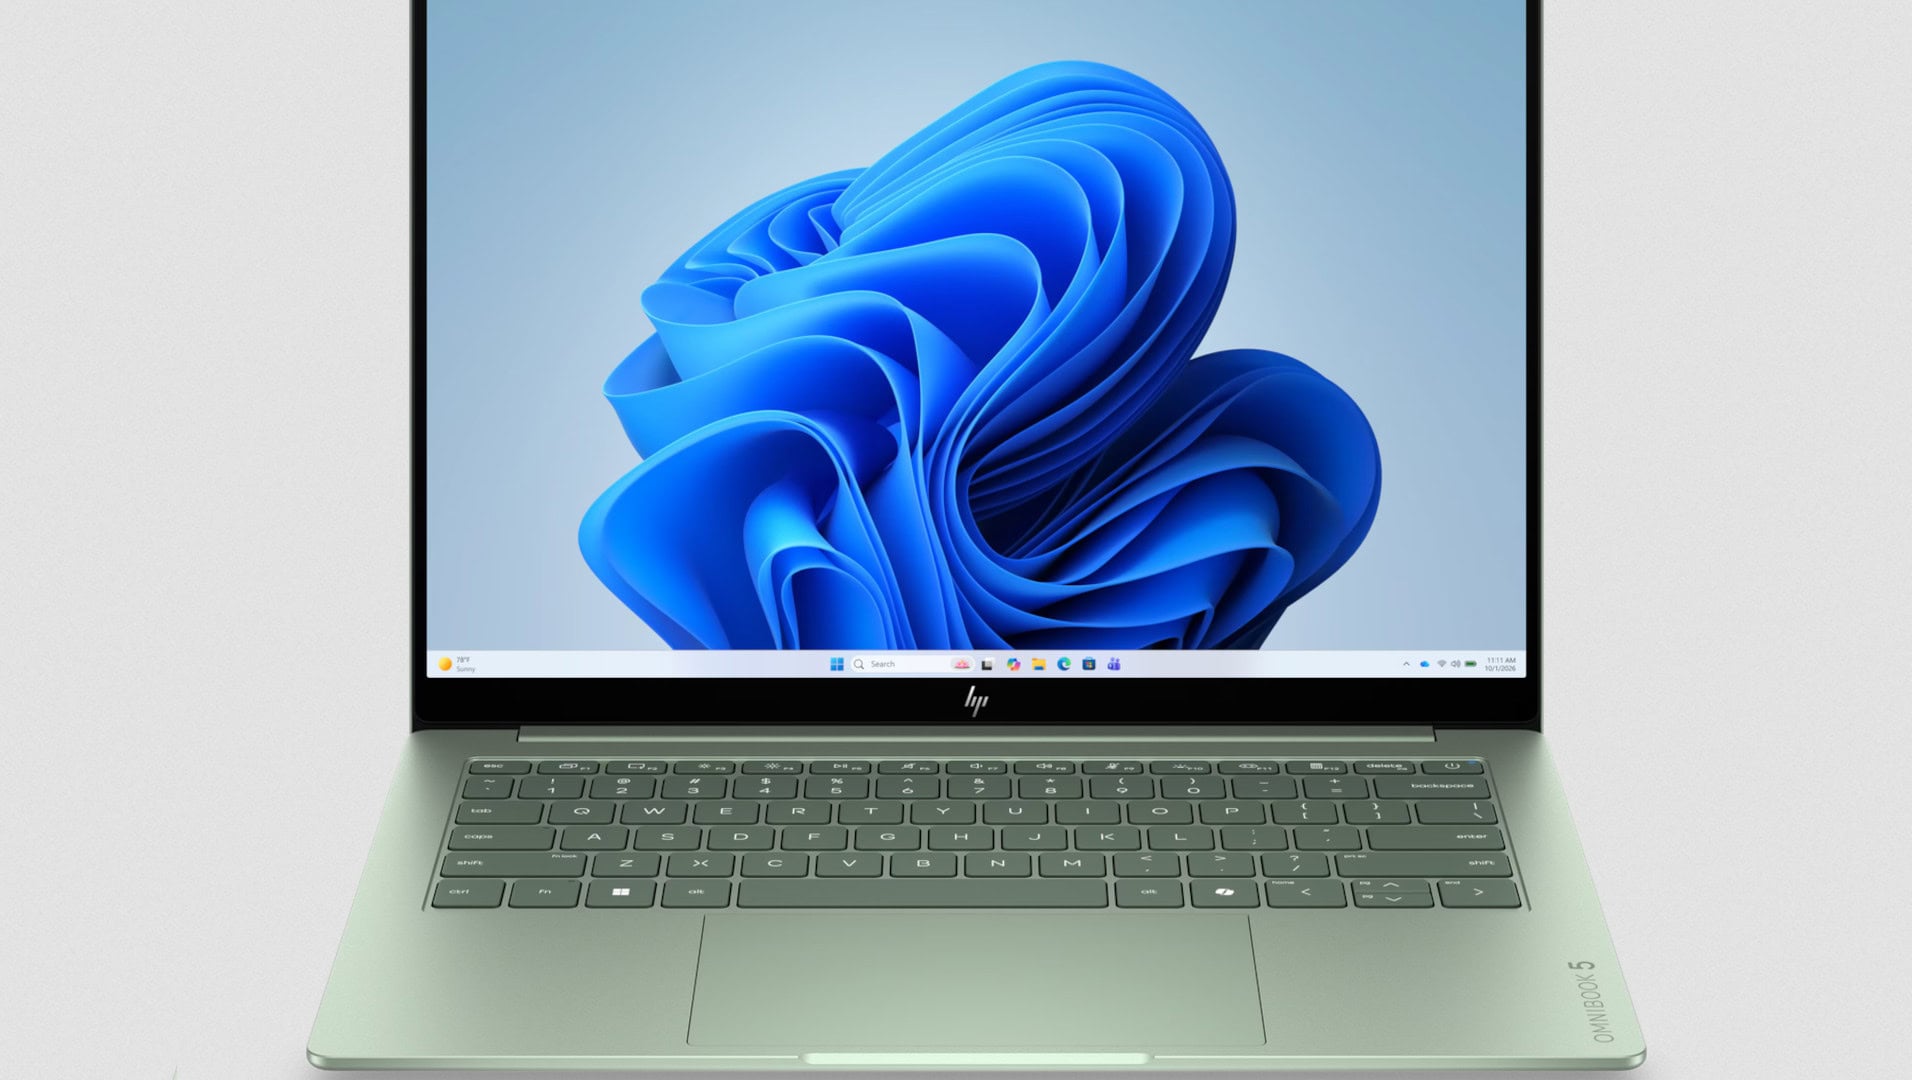
HP schickt Omnibook 5 14 gegen Macbook Neo ins Rennen
Apple iOS & macOS 65%
Malware / Trojaner / Viren
Kaspersky: TOP3 Metric. Results that speak for themselves
IT Security Video 75%
Windows 11 27H2: Bringt Microsoft im nächsten Jahr eine neue Code-Basis für alle Windows-11-Nutzer?
Anzeige: GL.iNet-5G-Reiserouter mit eSIM als früher Prime-Deal zum Tiefpreis
INTERPOL-Sicherheitschef: KI-Schutz beginnt mit einer entscheidenden Frage - BeInCrypto
Amazon Blitzangebote: AirPods Pro 3, iPhone 18 Pro Hüllen, USB-C Ladegeräte und mehr
EU Cyber Resilience Act ‘completely kills’ manual vulnerability triage
🛡️ Security Fix IT Security Nachrichten 65%
Two Zero-Days Exploited in Attack on Dutch Institute for Vulnerability Disclosure
🛡️ Security Fix
NEAR Intents Hacker identifiziert: Rückgabe von $3,8 Millionen innerhalb von 48 Stunden?
Hackerangriff: Pentagon verliert Daten von mehr als drei Millionen Personen
Server Security 65%
OCTOPATH TRAVELER and OCTOPATH TRAVELER II are coming to GOG in the Preservation Program
Forensik-Software westlicher Polizeien hat Verbindungen nach Russland
Gov & Defense
DHL: Neuerungen beim Versand für Pakete und Päckchen
Alle Kategorien 65%
NetApp Insight 2026: Can Novus and Keystone break the AI bottlenecks?
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 31 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „PC-WELT 11/2026 am Kiosk: Windows Fehler Check 2027“, „OpenAI Dismisses Three Employees Over External Safety Data Sharing“, „iPhone Duo: Apple zeigt, was das Gerät fotografisch drauf hat“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Microsoft, Apple, Google sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. PC-WELT 11/2026 am Kiosk: Windows Fehler Check 2027
Öffnen ↗
15
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: PC-WELT 11/2026 am Kiosk: Windows Fehler Check 2027
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. OpenAI Dismisses Three Employees Over External Safety Data Sharing
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: OpenAI Dismisses Three Employees Over External Safety Data Sharing
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. iPhone Duo: Apple zeigt, was das Gerät fotografisch drauf hat
Öffnen ↗
23
Apple ⏱️ ~2 Min. gespart
Bedrohung: iPhone Duo: Apple zeigt, was das Gerät fotografisch drauf hat
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Google Launches Gemini 4 Argon, Gives Cyber Defenders First Access
Öffnen ↗
10
Google ⏱️ ~2 Min. gespart
Bedrohung: Google Launches Gemini 4 Argon, Gives Cyber Defenders First Access
Betrifft: Betrifft Systeme und Installationen im Google-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. US Army Evaluates Armored Humanoid Robot Alex for Dangerous Tasks
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: US Army Evaluates Armored Humanoid Robot Alex for Dangerous Tasks
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. AI Agents Aimed SQL Injection at US and Canadian Government Sites
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: AI Agents Aimed SQL Injection at US and Canadian Government Sites
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. Hört sofort auf damit: Warum ihr euer wasserdichtes Smartphone niemals mit unter die Dusche nehmen solltet
Öffnen ↗
28
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Hört sofort auf damit: Warum ihr euer wasserdichtes Smartphone niemals mit unter die Dusche nehmen solltet
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. BioShock-Film: Guillermo del Toro bestätigt "desaströse Gespräche"
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: BioShock-Film: Guillermo del Toro bestätigt "desaströse Gespräche"
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 10:43:48
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 10:43 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Betroffene Systeme
MicrosoftApple Inc.Google
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 10:43 UTC
Analysiert
31Kritisch
1Exploits/PoC
1Prioritäten für die nächste Schicht:
- Erhöhte Wachsamkeit für 1 gemeldete Zero-Day / Critical Bedrohungen.
- Patching & Virtual Patching (WAF) für verifizierte Exploits priorisieren.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub