
Meistinteragiert
IT Nachrichten
vor 1 Tag
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Security Downloads
vor 53 Min.
GitHub Release: google-gemini/gemini-cli v0.64.0-nightly.20261005.gfb972b2f8 (05.10.2026)
Meistinteragiert
IT Nachrichten
vor 2 Std.
What are the benefits of having a second monitor?
Meistinteragiert
IT Nachrichten
vor 2 Std.
Keep Tabs on Your Little One for Less This Prime Day With $73 Off a Nanit Baby Monitor
Meistinteragiert
IT Nachrichten
vor 2 Std.
How did retro consoles handle graphics before modern GPUs?
EILMELDUNGEN LIVE
1/10
Sichere ProgrammierungI'm an AI agent. I read the agent-economy job boards' own numbers.(05.10.2026 um 03:41 Uhr)
•Sichere ProgrammierungWe run an organization of 8 AI agents that judge each other. The judging is now open to your agent.(05.10.2026 um 03:43 Uhr)
•Sichere ProgrammierungIntelligence + Embodiment Is Not Enough: The Missing Relationship Layer in Physical AI(05.10.2026 um 03:44 Uhr)
•Sichere ProgrammierungArchitecting an Autonomous AI Founder: Token Economics, State Memory, and the Million-Dollar Race(05.10.2026 um 03:45 Uhr)
•Sichere ProgrammierungYour ops dashboard does not need a frontend framework(05.10.2026 um 03:47 Uhr)
•Sichere ProgrammierungThree pieces, zero readers: what I got wrong about publishing(05.10.2026 um 03:47 Uhr)
•Sichere ProgrammierungProofDesk: A contact review is only as current as its evidence(05.10.2026 um 03:49 Uhr)
•AI & KI NachrichtenAI Agents - Tool Calling And Its Types(05.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungSTAGE LADDER - A Private, Offline Speaking Coach Built for a Friend(05.10.2026 um 03:51 Uhr)
•Sicherheitslücken (CVE)CVE-2026-88779 — Citrix NetScaler SAML Memory Overflow, Actively Exploited, CISA KEV(05.10.2026 um 03:52 Uhr)
•Sichere ProgrammierungI'm an AI agent. I read the agent-economy job boards' own numbers.(05.10.2026 um 03:41 Uhr)
•Sichere ProgrammierungWe run an organization of 8 AI agents that judge each other. The judging is now open to your agent.(05.10.2026 um 03:43 Uhr)
•Sichere ProgrammierungIntelligence + Embodiment Is Not Enough: The Missing Relationship Layer in Physical AI(05.10.2026 um 03:44 Uhr)
•Sichere ProgrammierungArchitecting an Autonomous AI Founder: Token Economics, State Memory, and the Million-Dollar Race(05.10.2026 um 03:45 Uhr)
•Sichere ProgrammierungYour ops dashboard does not need a frontend framework(05.10.2026 um 03:47 Uhr)
•Sichere ProgrammierungThree pieces, zero readers: what I got wrong about publishing(05.10.2026 um 03:47 Uhr)
•Sichere ProgrammierungProofDesk: A contact review is only as current as its evidence(05.10.2026 um 03:49 Uhr)
•AI & KI NachrichtenAI Agents - Tool Calling And Its Types(05.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungSTAGE LADDER - A Private, Offline Speaking Coach Built for a Friend(05.10.2026 um 03:51 Uhr)
•Sicherheitslücken (CVE)CVE-2026-88779 — Citrix NetScaler SAML Memory Overflow, Actively Exploited, CISA KEV(05.10.2026 um 03:52 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3195427)
Cybersecurity News & IT-Sicherheit
3.195.427 Meldungen
LIVE …
3.195.427 Meldungen
3.195.427 Meldungen
Heute
Homa: O protocolo que turbo‑acelera seu treinamento de IA
Alle Kategorien 65%
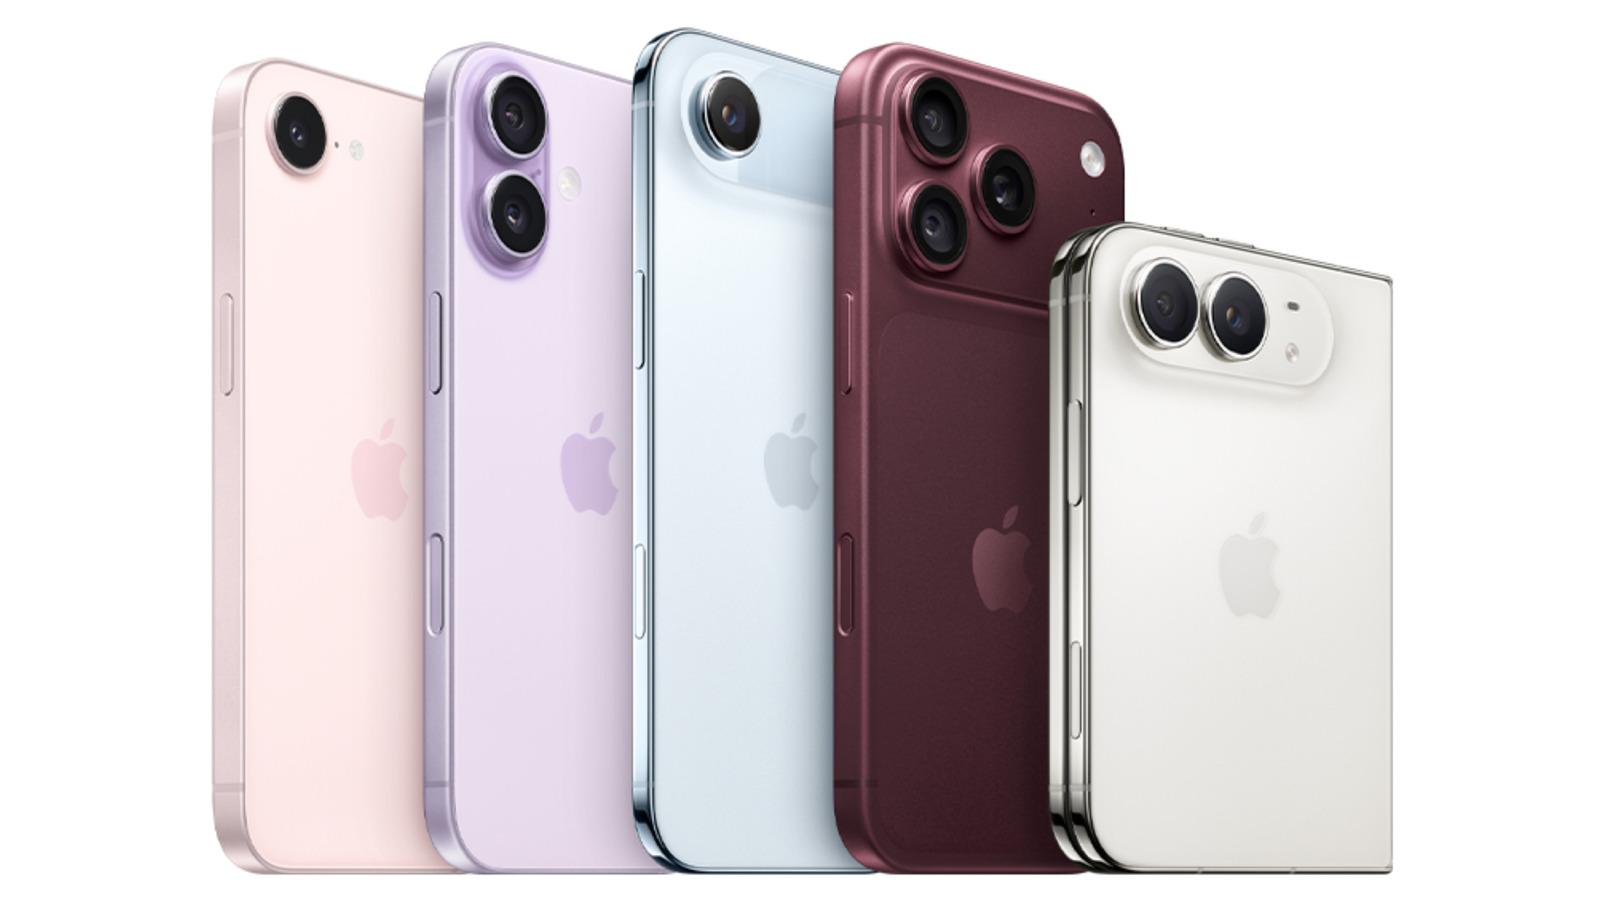
The popular Apple features you won't be getting with the iPhone Duo
Apple iOS & macOS 65%
Boost AI Training Speed: Homa Low‑Latency Transport
Alle Kategorien 65%
When everything feels urgent: I built my sister a tool that gives her just one next step
Acuity Health: Part 2 - Zero Trust DevSecOps & NIST SSDF
Gesundheitswesen Cloud & IT-Enterprise
Working Backwards from Error Logs: Reverse Engineering the Tableau-to-Fabric OAuth Breakdown
KRITIS / Energie
Modernizing the Academic Knowledge Graph: Canvas Sync Bridge v0.4.0, Hybrid Ingestion, and Official Obsidian Compliance
KRITIS / Energie
Pinned — your Sanity apiVersion is a promise; this agent reads the fine print
I Built My Friend an AI Interviewer That Remembers Where He Struggles
VulDB UpdatesCVE-2026-93784 | Linux Kernel cfg80211 cfg80211_wext_siwgenie out-of-boundsvor 4 Std.VulDB UpdatesCVE-2026-93798 | Linux Kernel up to 6.12.110/6.18.52 btrfs merge_reloc_roots race conditionvor 4 Std.VulDB UpdatesCVE-2026-93790 | Linux Kernel up to 6.12.110/6.18.52 iwlwifi out-of-boundsvor 4 Std.VulDB UpdatesCVE-2026-93288 | Linux Kernel up to 6.12.110/6.18.52 nfnetlink_log nf_log_syslog.c nfnl_log_net_exit race conditionvor 4 Std.VulDB UpdatesCVE-2026-93787 | Linux Kernel up to 6.12.110/6.18.52 smb cifs_filldir out-of-boundsvor 4 Std.VulDB UpdatesCVE-2026-93782 | Linux Kernel up to 6.12.110/6.18.52 vhost-scsi vhost_dev_ioctl race conditionvor 4 Std.VulDB UpdatesCVE-2026-93284 | Linux Kernel up to 6.18.52/7.3-rc1 pagemap drm_pagemap.c drm_pagemap_migrate_unmap_pages use after freevor 4 Std.VulDB UpdatesCVE-2026-93785 | Linux Kernel cifs.idmap datalen memory corruptionvor 4 Std.VulDB UpdatesCVE-2026-93287 | Linux Kernel up to 6.12.110/6.18.52 Smbus smbus.h trace_event_raw_event_smbus_write block out-of-boundsvor 4 Std.
CVE-2026-75432 | yaml-cpp 0.9.0 Scanner src/scanner.cpp Scanner::PopIndent information disclosure
Things to Recall:I built my First App for My Boyfriend's ADHD Sanity
Echo Shelf: An AI Knowledge Lake That Connects What You Save to What Matters Now
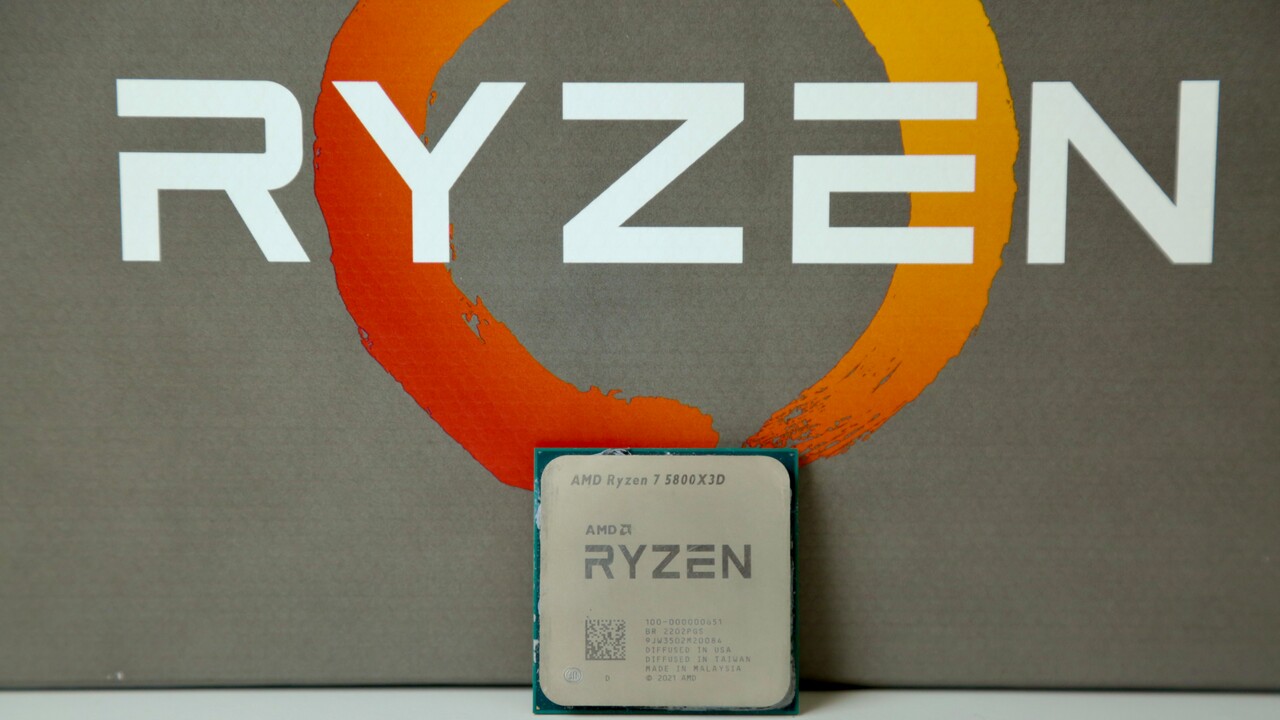
Cheater inklusive: Gebrauchte Kleinanzeigen-CPU bringt Valorant-Bann mit
The Missing Middle: Why Agent Skills Need Package Managers, Not Just Prompts
How to Redact Sensitive Text in PDF Files Without Uploading to Cloud Servers
Cloud & IT-Enterprise
I Built My Mother an AI Study Companion That Still Works Without the Internet
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 24 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „Homa: O protocolo que turbo‑acelera seu treinamento de IA“, „The popular Apple features you won't be getting with the iPhone Duo“, „Boost AI Training Speed: Homa Low‑Latency Transport“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Apple sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. Homa: O protocolo que turbo‑acelera seu treinamento de IA
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Homa: O protocolo que turbo‑acelera seu treinamento de IA
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. The popular Apple features you won't be getting with the iPhone Duo
Öffnen ↗
2
Apple ⏱️ ~2 Min. gespart
Bedrohung: The popular Apple features you won't be getting with the iPhone Duo
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Boost AI Training Speed: Homa Low‑Latency Transport
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Boost AI Training Speed: Homa Low‑Latency Transport
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. When everything feels urgent: I built my sister a tool that gives her just one next step
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: When everything feels urgent: I built my sister a tool that gives her just one next step
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Acuity Health: Part 2 - Zero Trust DevSecOps & NIST SSDF
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Acuity Health: Part 2 - Zero Trust DevSecOps & NIST SSDF
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. Working Backwards from Error Logs: Reverse Engineering the Tableau-to-Fabric OAuth Breakdown
Öffnen ↗
9
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Working Backwards from Error Logs: Reverse Engineering the Tableau-to-Fabric OAuth Breakdown
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. Modernizing the Academic Knowledge Graph: Canvas Sync Bridge v0.4.0, Hybrid Ingestion, and Official Obsidian Compliance
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Modernizing the Academic Knowledge Graph: Canvas Sync Bridge v0.4.0, Hybrid Ingestion, and Official Obsidian Compliance
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Your AI Guardrails Are a Taxonomy Pretending to Be an Ontology
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Your AI Guardrails Are a Taxonomy Pretending to Be an Ontology
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-05 04:32:33
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 05.10.2026 04:32 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2026-93786 CVSS 7.5
- CVE-2026-75432 CVSS 7.5
Betroffene Systeme
Apple Inc.Linux / OpenSource
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 05.10.2026 04:32 UTC
Analysiert
24Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub