
Meistinteragiert
IT Nachrichten
vor 16 Std.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 25 Min.
Apple Watch Series 12 vs Garmin Cirqa for one week — sleep scores compared
Meistinteragiert
IT Nachrichten
vor 24 Min.
Washington climate tech founders score funding as AI boom drains investor cash
Meistinteragiert
IT Nachrichten
vor 1 Std.
Today’s NYT Connections Hints and Answers for Oct. 4, #1211
Meistinteragiert
IT Nachrichten
vor 1 Std.
Today’s NYT Strands Hints, Answers and Help for Oct. 4, #945
EILMELDUNGEN LIVE
1/10
Sicherheitslücken (CVE)CVE-2026-102324 | Google Chrome up to 154.0.8037.57 PictureInPicture use after free (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102325 | Google Chrome up to 154.0.8037.57 Skia uninitialized resource (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102326 | Google Chrome up to 154.0.8037.57 type confusion (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102328 | Google Chrome up to 154.0.8037.57 V8 type confusion (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102327 | Google Chrome up to 154.0.8037.57 WebView improper authorization (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102329 | Google Chrome up to 154.0.8037.57 WebUI cross site scripting (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102330 | Google Chrome up to 154.0.8037.57 SiteIsolation improper authorization (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102331 | Google Chrome up to 154.0.8037.57 ANGLE buffer overflow (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sichere ProgrammierungVeyd: one place to research, learn, and build across domains(03.10.2026 um 22:52 Uhr)
•Sichere Programmierunge-CPF A1 no celular: quando vale e quando é cilada para quem empreende(03.10.2026 um 22:53 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102324 | Google Chrome up to 154.0.8037.57 PictureInPicture use after free (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102325 | Google Chrome up to 154.0.8037.57 Skia uninitialized resource (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102326 | Google Chrome up to 154.0.8037.57 type confusion (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102328 | Google Chrome up to 154.0.8037.57 V8 type confusion (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102327 | Google Chrome up to 154.0.8037.57 WebView improper authorization (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102329 | Google Chrome up to 154.0.8037.57 WebUI cross site scripting (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102330 | Google Chrome up to 154.0.8037.57 SiteIsolation improper authorization (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sicherheitslücken (CVE)CVE-2026-102331 | Google Chrome up to 154.0.8037.57 ANGLE buffer overflow (WID-SEC-2026-3648)(03.10.2026 um 22:24 Uhr)
•Sichere ProgrammierungVeyd: one place to research, learn, and build across domains(03.10.2026 um 22:52 Uhr)
•Sichere Programmierunge-CPF A1 no celular: quando vale e quando é cilada para quem empreende(03.10.2026 um 22:53 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3193768)
Cybersecurity News & IT-Sicherheit
3.193.768 Meldungen
LIVE …
3.193.768 Meldungen
3.193.768 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 2 von 35 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 1
Privilege Escalation 1
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
T1068TA0004 · Privilege Escalation
Exploitation for Privilege Escalation
Mitigation: M1026 Privileged Account Management & Patching
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
–
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Gestern
The Sisters Grimm Season 2 Book Differences: What Apple TV Changes From Michael Buckley’s Story
Cyberangriff auf die Ludwig-Maximilians-Universität München - Netzpalaver
IT Security 65%
Leaked Final Cut Pro 13 Update Reveals Big Animation Upgrades
IT Security Tools 75%
Flip on short edge or Flip on long edge not printing or working on Windows PC
Archäologischer Fund: Ungewöhnliches Skelett entdeckt – ein Detail fällt besonders auf
Solarauto: Aptera braucht 25 Millionen US-Dollar für Produktionsstart
KRITIS / Energie Finanzwesen & Banking
Zammad 0-Day Vulnerabilities Exploited to Gain Remote Code Execution and Root Access
KEV ACTIVE TA0004 · T1068 Cloud & IT-Enterprise
Neuer Look, neue Tarife: GMX kombiniert jetzt Mobilfunk mit Cloud-Speicher
Cloud & IT-Enterprise
Videos & Konferenzen
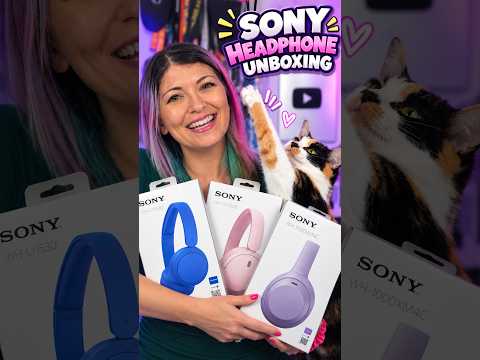
Shannon Morse: New Headphones from Sony (And Cat) - Unboxing a #GiftFromSony @sonyelectronics
KRITIS / Energie
Sonos Announcements: Kostenlose App bringt Sprachansagen auf Sonos-Lautsprecher
Alle Kategorien 65%
Autofokus-Brille will die Gleitsichtbrille ersetzen: So stellt die Linse sich selbst scharf
INVL Technology: NRD Cyber Security continued to grow during the first half of 2026
Anzeige: Allnet-Flat mit unbegrenztem Datenvolumen ohne Vertragsbindung bei otelo
A chat with Omni Systems on upcoming intergalactic floral conquest game Eufloria 2
Microsoft warnt: Cyberangreifer verschaffen sich mit KI einen Vorsprung - WinFuture.de
Home Hub, iPhone 18 Pro cameras, and Meta VR on the AppleInsider Podcast
Apple iOS & macOS 65%
Operation Killswitch – 16-Jähriger als Kopf von Hacker-Bande enttarnt | Heute.at
TA0040 · T1486 IT Nachrichten 75%
Microsoft got hacked, and somehow Clippy ended up in a crypto scheme
The Download: a biological de-aging contest and why LLMs don’t reason
Apple Arcade Brings Five New Games Including Pusheen’s Place and Terraria+ to Its Offerings
Planescape: Torment: Enhanced Edition gets upgrades to improve UI Scaling, Cloud Saving and more
KRITIS / Energie Cloud & IT-Enterprise
PS5 Relapse Jailbreak Uses WebKit and Kernel Exploit to Gain Read/Write Access
TA0004 · T1068
Samsung Galaxy SmartTag 3: Kleine, leichte Antwort auf AirTags – mit iOS-Support
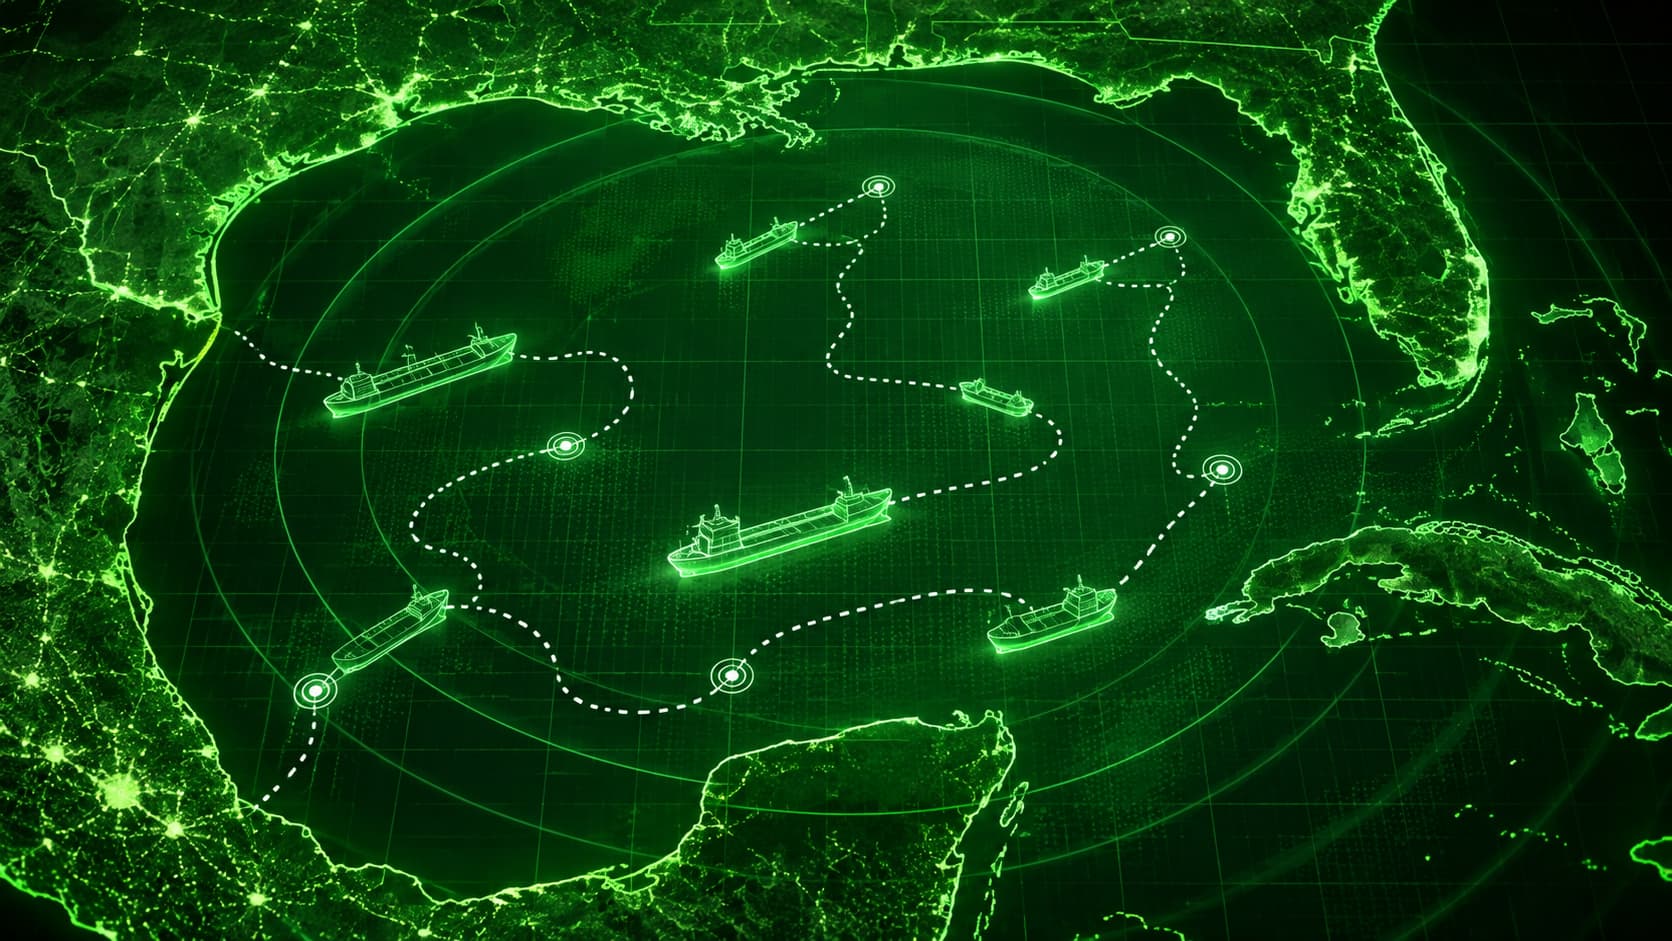
367,000-Ship Study Finds Global GPS Spoofing, Red Sea Activity Before Grounding
Malicious APK [Google IPTV] reportedly causing financial losses.
Florida cops turn up 11 unauthorized Flock cameras of unknown origin
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
Auto-Newslider · Slider
1 / 0
Wechsel alle
Sichtbare Karten
Automatischer Newslider: Pfeiltasten links und rechts blättern, Automatik pausiert bei Fokus und Wischgesten
Live-Signalstrom 0 Signale
Warte auf die ersten Signale …
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 35 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „refusal-relocates“, „The Sisters Grimm Season 2 Book Differences: What Apple TV Changes From Michael Buckley’s Story“, „Early Edition: October 2, 2026“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Apple, Microsoft, Linux sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. refusal-relocates
Öffnen ↗
5
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: refusal-relocates
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. The Sisters Grimm Season 2 Book Differences: What Apple TV Changes From Michael Buckley’s Story
Öffnen ↗
23
Apple ⏱️ ~2 Min. gespart
Bedrohung: The Sisters Grimm Season 2 Book Differences: What Apple TV Changes From Michael Buckley’s Story
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Early Edition: October 2, 2026
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Early Edition: October 2, 2026
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Cyberangriff auf die Ludwig-Maximilians-Universität München - Netzpalaver
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Cyberangriff auf die Ludwig-Maximilians-Universität München - Netzpalaver
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Leaked Final Cut Pro 13 Update Reveals Big Animation Upgrades
Öffnen ↗
23
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Leaked Final Cut Pro 13 Update Reveals Big Animation Upgrades
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. DHL weitet Netz an Packstationen aus – ohne, dass ihr es merkt
Öffnen ↗
2
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: DHL weitet Netz an Packstationen aus – ohne, dass ihr es merkt
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. Flip on short edge or Flip on long edge not printing or working on Windows PC
Öffnen ↗
15
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: Flip on short edge or Flip on long edge not printing or working on Windows PC
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Archäologischer Fund: Ungewöhnliches Skelett entdeckt – ein Detail fällt besonders auf
Öffnen ↗
2
Linux ⏱️ ~2 Min. gespart
Bedrohung: Archäologischer Fund: Ungewöhnliches Skelett entdeckt – ein Detail fällt besonders auf
Betrifft: Betrifft Systeme und Installationen im Linux-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 23:25:42
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 23:25 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Betroffene Systeme
MicrosoftApple Inc.Linux / OpenSourceGoogle
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 23:25 UTC
Analysiert
35Kritisch
0Exploits/PoC
2Prioritäten für die nächste Schicht:
- Patching & Virtual Patching (WAF) für verifizierte Exploits priorisieren.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub