
Meistinteragiert
IT Security Downloads
vor 34 Min.
Live Threat Intelligence Feed
Kategorie #1
Alle Kategorien
Das Gesamte Cyber Threat Intelligence Feed-Archiv von TSecurity.de. Alle Nachrichten, Sicherheitsmeldungen, Videos, Downloads und Analysen in einer zentralen Übersicht.
Meistinteragiert
IT Nachrichten
vor 1 Std.
How to watch India vs Pakistan for FREE: live stream Asian Games Cricket Final online from anywhere
Meistinteragiert
IT Nachrichten
vor 1 Std.
The component cost crisis is hitting TVs hard now, as chip prices rise higher than panel costs
Meistinteragiert
IT Nachrichten
vor 1 Std.
Sanders introduces bill to ban the federal government from using Flock
Meistinteragiert
IT Nachrichten
vor 1 Std.
Meta wants you to build your own Muse gadget
Meistinteragiert
IT Security Downloads
vor 1 Std.
GitHub Release: microsoft/WSL v3.0.2 (03.10.2026)
EILMELDUNGEN LIVE
1/10
Sichere ProgrammierungElixir Enchiridium — Tomo V: O Ecossistema parte 3(03.10.2026 um 03:47 Uhr)
•Sichere ProgrammierungElixir Enchiridium — Tomo VI: A Batalha(03.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungLarasearch: text search in Laravel for Eloquent(03.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungTuning a Churn-Prediction Random Forest with GASearchCV(03.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungTypingMind vs. 9xchat: Which AI Workspace Fits the Way You Work?(03.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungAiWatchDog, monitor your agents, increase productivity(03.10.2026 um 03:50 Uhr)
•Sichere ProgrammierungElixir Enchiridium — Tomo VI: A Batalha parte 2(03.10.2026 um 03:50 Uhr)
•Sichere ProgrammierungA candidate found four bad practice questions. Here is what we did about it(03.10.2026 um 03:51 Uhr)
•Sichere ProgrammierungElixir Enchiridium — Tomo VI: A Batalha parte 3(03.10.2026 um 03:51 Uhr)
•Sichere ProgrammierungImplementing Node.js Feature Flags — Backend API Rollout Evidence for SaaS(03.10.2026 um 03:51 Uhr)
•Sichere ProgrammierungElixir Enchiridium — Tomo V: O Ecossistema parte 3(03.10.2026 um 03:47 Uhr)
•Sichere ProgrammierungElixir Enchiridium — Tomo VI: A Batalha(03.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungLarasearch: text search in Laravel for Eloquent(03.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungTuning a Churn-Prediction Random Forest with GASearchCV(03.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungTypingMind vs. 9xchat: Which AI Workspace Fits the Way You Work?(03.10.2026 um 03:49 Uhr)
•Sichere ProgrammierungAiWatchDog, monitor your agents, increase productivity(03.10.2026 um 03:50 Uhr)
•Sichere ProgrammierungElixir Enchiridium — Tomo VI: A Batalha parte 2(03.10.2026 um 03:50 Uhr)
•Sichere ProgrammierungA candidate found four bad practice questions. Here is what we did about it(03.10.2026 um 03:51 Uhr)
•Sichere ProgrammierungElixir Enchiridium — Tomo VI: A Batalha parte 3(03.10.2026 um 03:51 Uhr)
•Sichere ProgrammierungImplementing Node.js Feature Flags — Backend API Rollout Evidence for SaaS(03.10.2026 um 03:51 Uhr)
•
Cybersecurity News & Diskussionsportal
⚡ tsecurity.de Intelligence
IT Nachrichten & Cyber-Radar (3192378)
Cybersecurity News & IT-Sicherheit
LIVE …
3.192.378 Meldungen
3.192.378 Meldungen
Cyber Threat Intelligence & Forensik
ATT&CK-Taktiken über die sichtbaren Meldungen dieser Kategorie
MITRE ATT&CK HEATMAP 2 von 32 Meldungen kartiert
Live TTP Radar (Klick filtert Ansicht)
Initial Access 2
MITRE ATT&CK Matrix Navigator
Enterprise-Matrix · nur belegte Techniken
T1190TA0001 · Initial Access
Exploit Public-Facing Application
Mitigation: M1042 Network Segmentation & WAF Rule Enforcement
Quelle: Kontext-Klassifikation des Artikeltextes
Reconnaissance
–
Resource Development
–
Initial Access
Execution
–
Persistence
–
Privilege Escalation
–
Defense Evasion
–
Credential Access
–
Discovery
–
Lateral Movement
–
Collection
–
Command and Control
–
Exfiltration
–
Impact
–
Nur belegte ATT&CK-Techniken werden kartiert — Taktiken ohne Beleg bleiben unausgefüllt.Enterprise Matrix v14.1
Gestern
IT Security News Hourly Summary 2026-10-02 23h : 4 posts
Alle Kategorien 65%
RAM, Muse, CloudSyncD, Springsteen, Software, Persistence, and Michael Jenkins - Michael Jenkins - SWN #621
Cloud & IT-Enterprise Alle Kategorien 65%
Apple Tightens macOS 'Full Disk Access' Controls As AI Agents 'Substantially' Increase Risk
Apple iOS & macOS 75%
Windows 11 25H2: Beta-Build bringt Cloud-Rebuild und 4.803 neue Zeichen - BornCity
Cloud & IT-Enterprise
5 Speech-to-Text API Rate-Limit Checks — Node.js 429 Retry Queue Observability
Apple moves to protect private Mac data from overreaching AI apps
Cambridge Audio Melomania A100SE: Neue TWS-Earbuds mit Spatial Audio
Alle Kategorien 65%
AI Workflow Automation: What Should Stay Deterministic and What AI Should Handle
Does `httpResource` cost you bundle size? I measured four Angular API generators
IT Security Tools 65%
New Mexico AG, Lawmakers Plan 2027 Push for AI Guardrails
I Built fix-commit: A Git Pre-Commit Tool That Doesn't Just Find Secrets — It Fixes Them
Kat #Workaround / Mitigation 65%
CAS-Protected Status Transitions in Client Management
Finanzwesen & Banking
Staleness is not evenly distributed and it eats your newest rows first
SwitchBot Lock Vision Pro review: lack of home key support will drive Apple users away
CVE-2025-58915 | Emarket-design YouTube Showcase Plugin up to 3.5.0 on WordPress cross site scripting
CVE-2025-58683 | Luke Mlsna Last Updated Shortcode Plugin up to 1.0.1 on WordPress cross site scripting
CVE-2025-59430 | FrontFin mesh-web-sdk up to 3.3.1 URL Protocol cross site scripting (GHSA-vh3f-qppr-j97f)
VulDB UpdatesCVE-2025-58992 | impleCode Product Catalog Simple Plugin up to 1.8.2 on WordPress cross site scriptingvor 5 Std.VulDB UpdatesCVE-2025-59573 | CozyThemes Cozy Blocks Plugin up to 2.1.29 on WordPress cross site scriptingvor 5 Std.VulDB UpdatesCVE-2025-58960 | brijeshk89 IP Based Login Plugin up to 2.4.3 on WordPress cross site scriptingvor 5 Std.
CVE-2025-10846 | Portabilis i-Educar up to 2.10 edit id sql injection
🛡️ CVE-2025-10846 TA0001 · T1190
CVE-2025-58968 | Christiaan Pieterse MaxiBlocks Plugin up to 2.1.3 on WordPress authorization
CVE-2025-10839 | SourceCodester Pet Grooming Management Software 1.0 /admin/inv-print.php id sql injection
🛡️ CVE-2025-10839 TA0001 · T1190
I've trawled through thousands of tech products on Amazon — these are the 100+ October Prime Day deals I recommend this weekend
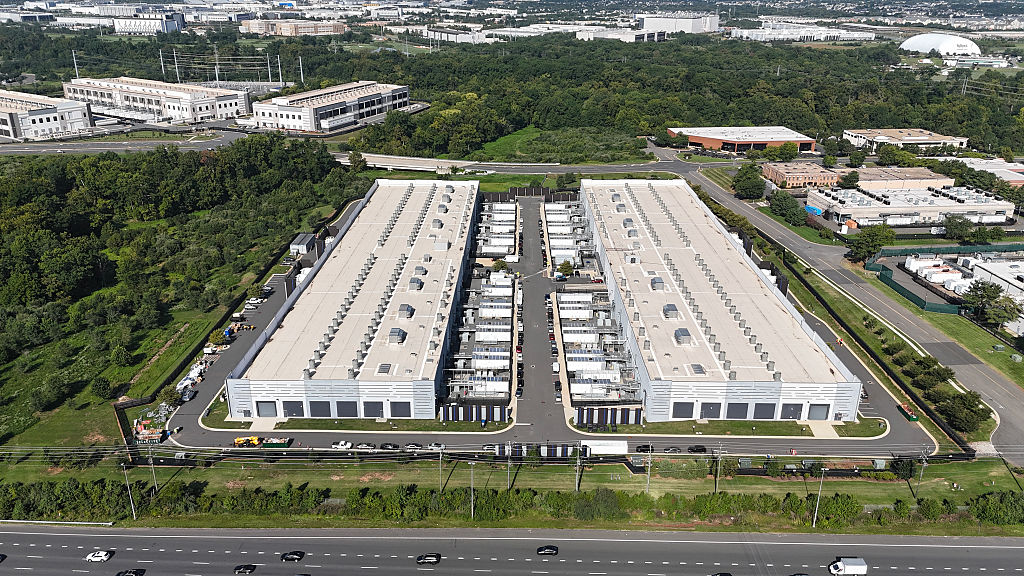
Amazon’s $1B plan to combat data center backlash draws more backlash
Cloud & IT-Enterprise
️ Threat Hunter Status-Update verfassen
Community Stream News-Deck 📖 0 · ⏭ 0 · 🗳️ 0
Karten werden geladen …
Hoch = in der Vorschau lesen · Rechts = vor · Links/Runter = zurück · Enter/Karte tippen = Vorschau · V = Voting
KI-ZUSAMMENFASSUNG · AI SUMMARY
IT Nachrichten & Cyber-Radar · 32 Artikel analysiert · Ca. 16 Min. Lesezeit gespart
1. Übergreifende Bedrohungslage & Fokus
Die aktuelle Nachrichtenlage in „IT Nachrichten & Cyber-Radar“ fokussiert auf „IT Security News Hourly Summary 2026-10-02 23h : 4 posts“, „RAM, Muse, CloudSyncD, Springsteen, Software, Persistence, and Michael Jenkins - Michael Jenkins - SWN #621“, „Apple Tightens macOS 'Full Disk Access' Controls As AI Agents 'Substantially' Increase Risk“.
2. Betroffene Ökosysteme
Primär betroffene Hersteller & Ökosysteme: Generic Security, Apple, Microsoft sowie damit verbundene Cloud- und On-Premises-Infrastrukturen.
3. Empfohlene Maßnahmen
Sicherheitsverantwortliche und Administratoren sollten die genannten Schwachstellen priorisiert analysieren, offizielle Hersteller-Patches anwenden und Monitoring-Regeln für verdächtige Zugriffe scharfschalten.
Key Takeaways der aktuellen Artikel (8)
100% Echtdaten-Synthese
1. IT Security News Hourly Summary 2026-10-02 23h : 4 posts
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: IT Security News Hourly Summary 2026-10-02 23h : 4 posts
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
2. RAM, Muse, CloudSyncD, Springsteen, Software, Persistence, and Michael Jenkins - Michael Jenkins - SWN #621
Öffnen ↗
4
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: RAM, Muse, CloudSyncD, Springsteen, Software, Persistence, and Michael Jenkins - Michael Jenkins - SWN #621
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
3. Apple Tightens macOS 'Full Disk Access' Controls As AI Agents 'Substantially' Increase Risk
Öffnen ↗
4
Apple ⏱️ ~2 Min. gespart
Bedrohung: Apple Tightens macOS 'Full Disk Access' Controls As AI Agents 'Substantially' Increase Risk
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
4. Meta’s Cute New A.I. Agent Is Taking Over My Brain
Öffnen ↗
29
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Meta’s Cute New A.I. Agent Is Taking Over My Brain
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
5. Windows 11 25H2: Beta-Build bringt Cloud-Rebuild und 4.803 neue Zeichen - BornCity
Öffnen ↗
15
Microsoft ⏱️ ~2 Min. gespart
Bedrohung: Windows 11 25H2: Beta-Build bringt Cloud-Rebuild und 4.803 neue Zeichen - BornCity
Betrifft: Betrifft Systeme und Installationen im Microsoft-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
6. 5 Speech-to-Text API Rate-Limit Checks — Node.js 429 Retry Queue Observability
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: 5 Speech-to-Text API Rate-Limit Checks — Node.js 429 Retry Queue Observability
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
7. Build vs buy: buy the commodity, build your edge
Öffnen ↗
26
Generic Security ⏱️ ~2 Min. gespart
Bedrohung: Build vs buy: buy the commodity, build your edge
Betrifft: Betrifft Systeme und Installationen im Generic Security-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
8. Apple moves to protect private Mac data from overreaching AI apps
Öffnen ↗
23
Apple ⏱️ ~2 Min. gespart
Bedrohung: Apple moves to protect private Mac data from overreaching AI apps
Betrifft: Betrifft Systeme und Installationen im Apple-Ökosystem sowie damit verknüpfte Netzwerkdienste.
Maßnahme: Administratoren sollten unverzüglich verfügbare Sicherheitsupdates einspielen, Workarounds anwenden und Systemlogs auf verdächtige Zugriffe prüfen.
Generiert: 2026-10-03 04:04:00
CISO EXECUTIVE THREAT DOSSIER
IT Nachrichten & Cyber-Radar · Strategisches Lagebild TLP:CLEAR
CISO EXECUTIVE THREAT DOSSIER
tsecurity.de Cyber Defense Intelligence · 03.10.2026 04:04 UTCGUARDED
Executive Summary
Lagebild für „IT Nachrichten & Cyber-Radar": Identifizierte Bedrohungen weisen maximalen CVSS-Wert 7.5 (Heuristik) auf. Sofortige Risikominimierung empfohlen.
Identifizierte Schwachstellen
- CVE-2025-58915 CVSS 7.5
- CVE-2025-58683 CVSS 7.5
- CVE-2025-59430 CVSS 7.5
- CVE-2025-10846 CVSS 7.5
- CVE-2025-58968 CVSS 7.5
Betroffene Systeme
Apple Inc.Microsoft
Härtungs-Checkliste für Einsatzkräfte
- ■ 1. Perimeter & Firewalls: Exponierte Management-Ports und Weboberflächen auf Port 443/8443 sofort isolieren.
- ■ 2. Patch Management: Kritische Sicherheitsupdates für identifizierte CVEs binnen 24-48 Stunden auf Systemen einspielen.
- ■ 3. Telemetrie & EDR: Prozessausführungen (cmd.exe, powershell, bash) und unübliche Kindprozesse der Webdienste prüfen.
- ■ 4. Identity & Access: Multi-Faktor-Authentifizierung (MFA) für alle externen Zugänge (VPN, RDP, SSO) verifizieren.
- ■ 5. Offline Backups: Sicherstellen, dass unveränderliche (WORM) Datensicherungen von Kernsystemen getrennt vorgehalten werden.
TLP:CLEAR · Vertraulichkeit gewahrt
ESC
- Ansicht: Kachel-Raster 1
- Ansicht: Kompakte Liste 2
- Ansicht: Threat Feed Wall 3
- Ansicht: News-Deck Wischen 4
- CISO Threat Dossier öffnen D
- KI-Zusammenfassung (AI Summary) B
- Analyst Workbench (Gemerkt) W
↑↓ Navigieren · ↵ Ausführen
SOC Telemetry Terminal
ANALYST WORKBENCH
0 Artikel gemerkt
Keine gemerkten Artikel vorhanden.
Klicke auf an einer Nachricht, um sie hinzuzufügen.
SOC 24H SHIFT HANDOVER BRIEFING
Zeitpunkt: 03.10.2026 04:04 UTC
Analysiert
32Kritisch
0Exploits/PoC
0Prioritäten für die nächste Schicht:
- Regulärer Überwachungsbetrieb ohne unvorhergesehene Eskalationen.
GLOBAL CTI GEO-RADAR
LIVE VECTOR
DIFF:
Multi-CVE Comparative Matrix & Diff Engine
Side-by-Side Schwachstellen-Analyse · Live CTI Metriken
CTI-Metriken & Vektoren werden verglichen...
Powered by tsecurity.de
tsecurity.de Hub