
Zum Hauptinhalt springen
tsecurity.de LIVE
Echtzeit-Radar & Feeds
Alle RSS Feeds
👥 Community & Social
YouTube Security VideosAnonymous Official: I'm begging you to understand this..(20.09.2026 um 21:30 Uhr)
Sichere ProgrammierungHow to Monitor Cron Jobs with a Simple HTTP Health Check(20.09.2026 um 23:14 Uhr)
Sichere ProgrammierungWhy my builds don't run on my laptop(20.09.2026 um 23:15 Uhr)
Sichere ProgrammierungDesigning offline-first when there's no server(20.09.2026 um 23:16 Uhr)
Sichere ProgrammierungSearching for Better Game Recommendations with Jev(20.09.2026 um 23:19 Uhr)
Linux Tipps & HardeningUbuntu 26.10 stops low memory from killing your desktop session(20.09.2026 um 19:55 Uhr)
YouTube Security VideosAnonymous Official: I'm begging you to understand this..(20.09.2026 um 21:30 Uhr)
Sichere ProgrammierungHow to Monitor Cron Jobs with a Simple HTTP Health Check(20.09.2026 um 23:14 Uhr)
Sichere ProgrammierungWhy my builds don't run on my laptop(20.09.2026 um 23:15 Uhr)
Sichere ProgrammierungDesigning offline-first when there's no server(20.09.2026 um 23:16 Uhr)
Sichere ProgrammierungSearching for Better Game Recommendations with Jev(20.09.2026 um 23:19 Uhr)
Linux Tipps & HardeningUbuntu 26.10 stops low memory from killing your desktop session(20.09.2026 um 19:55 Uhr)
Intelligence View
⚡ tsecurity.de Intelligence

Julia Klöckners Signal-Konto fällt Hackern in die Hände

Reagiere als Erste:r — dein Feedback zählt!

Hacker sollen das Signal-Konto von Bundestagspräsidentin Julia Klöckner gekapert haben. Der Angriff gelang, weil Klöckner auf einen Phishingangriff hereinfiel.

Das berichtet der Spiegel online (hinter Bezahlschranke). Der Spiegel beruft sich auf mehrere namentlich nicht genannte Quellen. Da Klöckner nicht nur Bundestagspräsidentin ist, sondern auch dem CDU-Präsidium angehört, dürfte Klöckner über den Messenger Signal vielfach wichtige und vertrauliche Mitteilungen empfangen und senden.

Laut dem Spiegel nutzen die Mitglieder des CDU-Präsidiums den Signal-Messenger zur internen Kommunkation und tauschen sich dort über einen Gruppenchat miteinander aus. Diesen Gruppenchat soll auch der CDU-Vorsitzende und Bundeskanzler Friedrich Merz angehören.

Dem Spiegelbericht zufolge soll nicht nur Klöckner (die kürzlich Negativschlagzeilen schrieb, weil sie einen Tiktok-Experten für bis zu 8000 Euro monatlich sucht), sondern auch mindestens ein CDU-Bundestagsabgeordneter auf den Phishingangriff hereingefallen sein. Dabei soll es sich um einen “Experten für Außen- und Sicherheitspolitik” handeln, wie Golem schreibt.

Eine CDU-Sprecherin bestätigte gegenüber dem Spiegel, dass eine Chatgruppe mit Präsidiumsmitgliedern betroffen sei.

Mitarbeiter des Bundesamtes für Verfassungsschutz sollen das Smartphone von Bundeskanzler Merz bereits überprüft haben. Dabei hätten die Sicherheitsexperten aber keine Auffälligkeiten bemerkt.

Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt vor Angriffen auf Signal-Nutzer und hat hierzu einen Handlungsleitfaden veröffentlicht. Die Angreifer würden sich als “Signal Support” oder “Signal Security Team” ausgeben. Sie versuchen, die Signalnutzer zur Herausgabe ihrer Verifizierungs- und PIN-Codes zu bewegen. Damit können die Angreifer dann die Signalkonten kapern. Es handelt sich also nicht um eine technisch bedingte Sicherheitslücke in Signal, sondern um menschliches Versagen, wenn Angreifer das Signal-Konto von Klöckner übernehmen konnten.
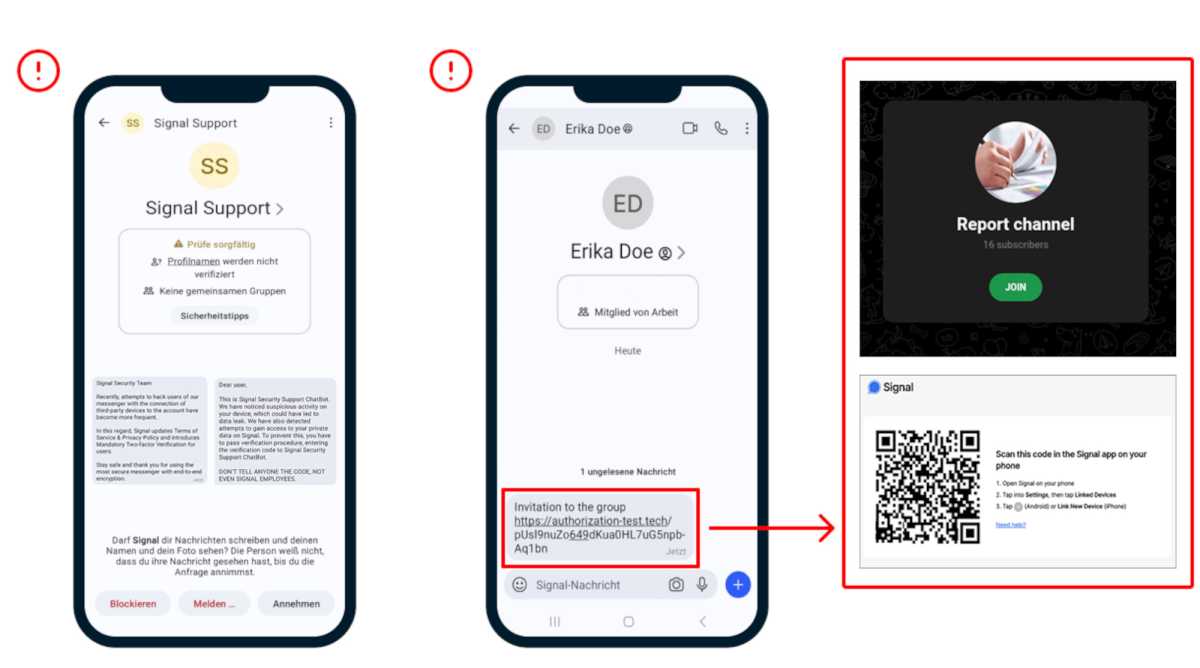
BSI
Ähnliche Beiträge
🔍 Verwandte News

Auch interessante Nachrichten Julia Klöckners Signal-Konto fällt Hackern in die Hände

Thematisch verwandte Begriffe: Julia, Klöckners, SignalKonto, fällt · 6 Treffer

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Zum Aktualisieren ziehen
ZERO-DAY CVE-2026-93957 | A vulnerability has been found in olivier-ls PHP-FTS up to 1.1.3. This a…
Advisory →
TTS Reader • tsecurity.de Voice
tsecurity.de Icon
tsecurity.de App
Offline-Lesen, Eilmeldungen & 0ms Ladezeit

Installiere tsecurity.de direkt auf deinen Home-Bildschirm für das ultimative Vollbild-Magazinerlebnis ohne Browser-Leisten.

Nächster Beitrag
Themen-Radar & Intelligence Matrix
Echtzeit-Taxonomie nach Angriffsvektoren & Plattformen

tsecurity.de Live Threat Radar

🔴 LIVE RADAR
MONITORING
AKTIV
CVE-DATENBANK
LIVE
🔍
Community Radar & Live Chat
Sentinel Bot online • Live-Stream
Dein Cluster: Security Explorer
Match:
lädt…
Verbindung zum Community-Stream wird aufgebaut...
Bearbeitungsmodus — Senden überschreibt deine Nachricht
Community-Puls — was gerade passiert
lädt…
Aktivitäten deiner Analysten
lädt…
Neues Thema oder Eilmeldung einreichen

Reiche interessante Links, Zero-Days oder Debatten ein. Die Community entscheidet per Upvote über die Veröffentlichung.

Heiß diskutierte Einreichungen
🔖 Gespeicherte Artikel
📂 Keine gespeicherten Artikel vorhanden.
Zurück Ziehen Vor
Links: vorheriger Artikel Rechts: nächster Artikel unten: schließen
News NIS-2 Frühwarnung Tier-1 Intel ⏱️ 3 Min vor 10 Min
Artikeldaten werden geladen...

Zurück: vorheriger Vor: nächster
↗ Original-Quelle
Social Reaktionen Deine Reaktion zählt
Einstufung & Relevanz-Poll 0 Stimmen
In sozialen Netzwerken teilen 1-Klick