
Zum Hauptinhalt springen
tsecurity.de LIVE
Echtzeit-Radar & Feeds
Alle RSS Feeds
👥 Community & Social
Sichere ProgrammierungLarge AI Labs Face Regulatory Capture Allegations(21.09.2026 um 05:18 Uhr)
Sichere ProgrammierungWhat people are building with Jev: a look through nine awesome lists(21.09.2026 um 05:44 Uhr)
IT Security Toolsnetwatch v0.32.3(21.09.2026 um 04:36 Uhr)
Sichere ProgrammierungLarge AI Labs Face Regulatory Capture Allegations(21.09.2026 um 05:18 Uhr)
Sichere ProgrammierungWhat people are building with Jev: a look through nine awesome lists(21.09.2026 um 05:44 Uhr)
IT Security Toolsnetwatch v0.32.3(21.09.2026 um 04:36 Uhr)
Intelligence View
⚡ tsecurity.de Intelligence

So aktivieren Sie den Scareware-Blocker in Microsoft Edge

Reagiere als Erste:r — dein Feedback zählt!

Der Edge-Browser in Microsoft enthält einen Scareware-Blocker, der jedoch eventuell zunächst aktiviert werden muss. Unter Scareware (to scare = erschrecken) versteht man Webseiten, die versuchen, dem Besucher einen Schreck einzujagen und ihn in seiner Panik zu bestimmten Handlungen zu bewegen.

Typisch sind etwa sich plötzlich im Vollformat öffnende Seiten, die falsche Virenwarnungen ausgeben oder auf gefährliche Sicherheitslücken hinweisen, die es tatsächlich nicht gibt. Oft ertönen dabei laute Alarmsignale oder es erscheinen simulierte Systemmeldungen.

Das Ziel der Betrüger hinter der Scareware ist, dass der Benutzer eine Schutzsoftware herunterlädt (bei der es sich tatsächlich jedoch um einen Virus handelt) oder einem angeblichen Experten einen Remote-Zugang zu seinem Computer öffnet. Der Scareware-Blocker von Edge arbeitet mit KI, um solche Fake-Seiten zu identifizieren und Sie vor dem Besuch zu warnen.
Foundry

Diese Analyse erfolgt rein lokal, es werden keine Screenshots oder andere Bilder des eigenen Computers an Microsoft übermittelt. Was allerdings übermittelt wird, sind die Adressen dieser Seiten. Sie gehen an den Microsoft Defender Smartscreen, eine Datenbank, die Nutzer bereits bei der Eingabe der Adresse einer gefährlichen Webseite auf die Risiken hinweist.

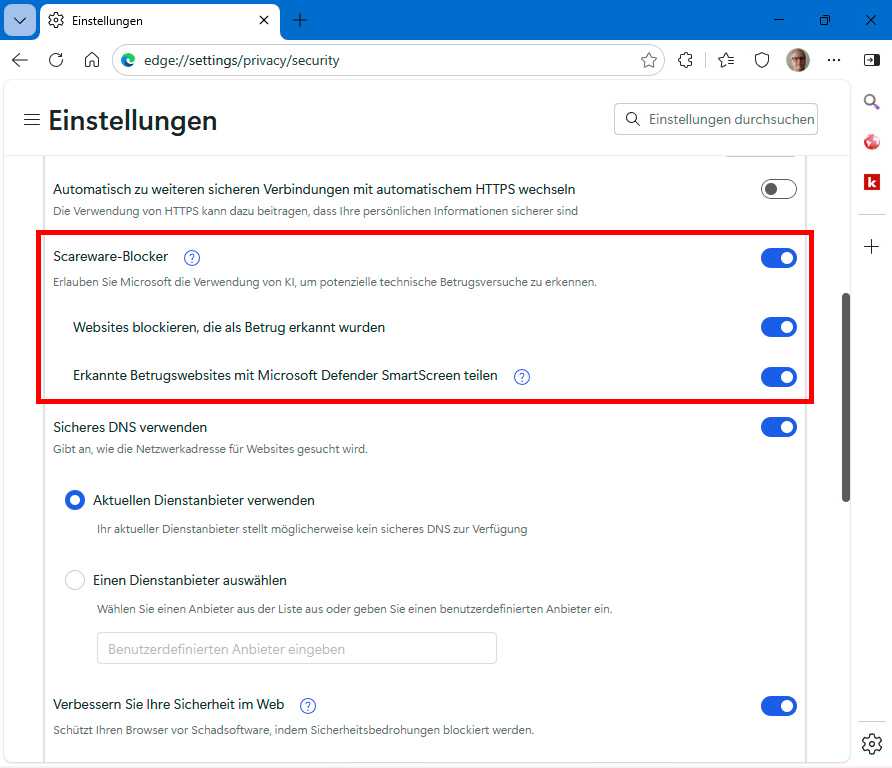
Auf den meisten Windows-PCs ist der Scareware-Blocker in der Voreinstellung aktiviert. Sie finden ihn in Edge nach einem Klick auf das Zahnradsymbol rechts unten unter „Datenschutz, Suche und Dienste –› Sicherheit“. Mit dem Schalter bei „Scareware-Blocker“ aktivieren und deaktivieren Sie die KI-Analyse der Funktion.

Mit „Websites blockieren, die als Betrug erkannt wurden“ steuern Sie, ob bereits bekannte betrügerische Websites blockiert werden sollen. Und mit „Erkannte Betrugswebsites mit Microsoft Defender Smartscreen teilen“ erlauben Sie das Übermitteln der Adresse einer Scareware-Seite an Microsoft.

Die Funktion ist aktiv auf allen Computern, die über mehr als 2 GB Arbeitsspeicher und eine CPU mit mindestens fünf Kernen verfügen. Bei allen anderen PCs muss der Scareware-Blocker zuerst eingeschaltet werden. Bei PCs mit weniger als 1 GB RAM und nur einem CPU-Kern ist er nicht verfügbar.

Lesetipp: Die besten Gratis-Tools gegen Viren und Malware

Ähnliche Beiträge
🔍 Verwandte News

Auch interessante Nachrichten So aktivieren Sie den Scareware-Blocker in Microsoft Edge

Thematisch verwandte Begriffe: aktivieren, ScarewareBlocker, Microsoft, Edge · 6 Treffer

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Zum Aktualisieren ziehen
ZERO-DAY CVE-2026-94104 | NivoCart through 2.4.0 contains an arbitrary file upload vulnerability i…
Advisory →
TTS Reader • tsecurity.de Voice
tsecurity.de Icon
tsecurity.de App
Offline-Lesen, Eilmeldungen & 0ms Ladezeit

Installiere tsecurity.de direkt auf deinen Home-Bildschirm für das ultimative Vollbild-Magazinerlebnis ohne Browser-Leisten.

Nächster Beitrag
Themen-Radar & Intelligence Matrix
Echtzeit-Taxonomie nach Angriffsvektoren & Plattformen

tsecurity.de Live Threat Radar

🔴 LIVE RADAR
MONITORING
AKTIV
CVE-DATENBANK
LIVE
🔍
Community Radar & Live Chat
Sentinel Bot online • Live-Stream
Dein Cluster: Security Explorer
Match:
lädt…
Verbindung zum Community-Stream wird aufgebaut...
Bearbeitungsmodus — Senden überschreibt deine Nachricht
Community-Puls — was gerade passiert
lädt…
Aktivitäten deiner Analysten
lädt…
Neues Thema oder Eilmeldung einreichen

Reiche interessante Links, Zero-Days oder Debatten ein. Die Community entscheidet per Upvote über die Veröffentlichung.

Heiß diskutierte Einreichungen
🔖 Gespeicherte Artikel
📂 Keine gespeicherten Artikel vorhanden.
Zurück Ziehen Vor
Links: vorheriger Artikel Rechts: nächster Artikel unten: schließen
News NIS-2 Frühwarnung Tier-1 Intel ⏱️ 3 Min vor 10 Min
Artikeldaten werden geladen...

Zurück: vorheriger Vor: nächster
↗ Original-Quelle
Social Reaktionen Deine Reaktion zählt
Einstufung & Relevanz-Poll 0 Stimmen
In sozialen Netzwerken teilen 1-Klick