



Das Internet bietet eine reiche Auswahl an Tools für kriminelle Zwecke: Passwortknacker und Schwachstellenscanner sind nur zwei Beispiele. Gleichzeitig findet man auch Webanwendungen, die geeignet sind, die Privatsphäre zu verletzen, beispielsweise Rückwärtssuchen nach den Besitzern von Telefonnummern oder einer Person auf einem Foto.
Diese Werkzeuge lassen sich jedoch nicht nur für kriminelle Zwecke beziehungsweise das Ausforschen der Identität fremder Personen benutzen, Sie können sie auch für den eigenen Schutz oder für Notfälle einsetzen. Passwortcracker etwa sind oft der letzte Ausweg, wenn man ein wichtiges Kennwort vergessen hat, Schwachstellenscanner lassen sich auch auf das eigene Netzwerk ansetzen, um mögliche Einfallstore für Hacker zu erkennen und anschließend zu versperren.
Achtung: Das Knacken von Passwörtern oder auch das Ausspähen von Netzwerken ist laut Gesetz nur erlaubt, wenn es sich um die eigenen Passwörter und das eigene Netzwerk handelt. Versuchen Sie, ein fremdes Kennwort zu entschlüsseln oder ein anderes Netz auszuforschen, machen Sie sich laut § 202c Strafgesetzbuch strafbar.
Windows-Passwort ersetzen
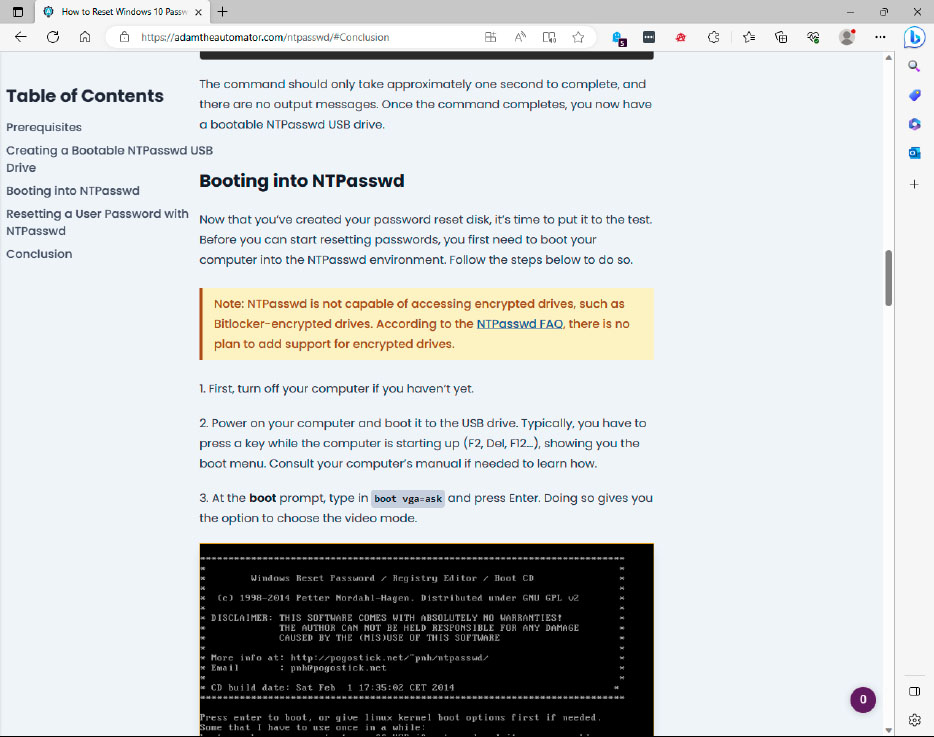
Der Offline NT Password & Registry Editor kann auch die Passwörter von Windows 10 und 11 überschreiben. Eine ausführliche Anleitung im Web erklärt Ihnen, wie das geht.
IDG
Das erste Passwort, das Sie nach dem Einschalten des Computers eingeben müssen, ist in der Regel das Windows-Kennwort. Wenn Sie dieses Passwort nicht mehr wissen, sind zwar Ihre Daten nicht verloren – Sie können den Rechner beispielsweise mit einem Bootstick oder einer Boot-CD hochfahren und wichtige Dokumente auf ein anderes Medium kopieren –, trotzdem kommen Sie um eine Neuinstallation des Betriebssystems in meist nicht herum.
Einen Ausweg bietet das kostenlose Tool Offline NT Password & Registry Editor. Es versucht gar nicht erst, das Passwort zu knacken, sondern überschreibt es einfach mit einer beliebig wählbaren Zeichenkombination.
Das Tool ist bereits recht alt, die letzte Version stammt aus dem Jahr 2014. Dennoch läuft es auch noch unter Windows 10 und 11, wenn auch nur mit einigen Einschränkungen. So muss der Computer beim Booten den Legacy-Modus unterstützen, mit einem Uefi-Boot funktioniert das Programm nicht. Außerdem darf die Festplatte oder SSD nicht mit Bitlocker oder einer anderen Software verschlüsselt sein.
Beachten Sie außerdem, dass die eingebaute Verschlüsselung von Windows, das EFS-Dateisystem, an das Passwort gekoppelt ist. Wenn Sie es mit dem Offline NT Password & Registry Editor ändern und Ihre Festplatte zuvor verschlüsselt hatten, sind die Daten verloren.
Eine englischsprachige Anleitung, wie Sie den Offline NT Password & Registry Editor benutzen, finden Sie hier.
Siehe auch unseren weiterführenden Ratgeber: So knacken Sie Ihr Passwort
Passwörter von Office-Dokumenten
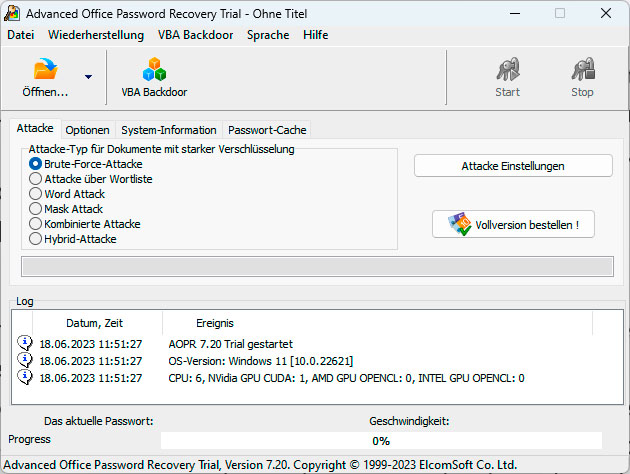
Das Tool Advanced Office Password Recovery von Elcomsoft kennt mehrere Methoden, um das Kennwort einer gesperrten Office-Datei zu knacken. In der kostenlosen Version findet es Passwörter mit maximal drei Buchstaben.
IDG
Die Programme von Microsoft 365 wie Word, Excel, Powerpoint et cetera können Dokumente mit einem Passwort schützen und verschlüsseln. Microsoft hat diese Verschlüsselung mit jeder neuen Version etwas verstärkt.
Im Internet finden Sie daher eine ganze Reihe von Tools, welche die Kennwörter älterer Office-Versionen knacken können, bei den neueren Builds von Microsoft 365 gelingt das jedoch kaum noch.
Eine Ausnahme bildet Elcomsoft Advanced Office Password Recovery, das die Entschlüsselung der Dokumente aus sämtlichen Microsoft-Office-Versionen beherrscht. Außerdem kann die Software nach Angaben des Herstellers auch die Kennwörter von Wordperfect Office, Openoffice.org und einigen weiteren Office-Paketen ermitteln.
Damit der Vorgang nicht zu lang dauert, nimmt die Software ein oder mehrere GPUs zu Hilfe. Das Tool ist kostenpflichtig, die Home-Version kommt auf 49 Euro. Der Hersteller bietet eine Testversion zum kostenlosen Download an, die jedoch lediglich Passwörter mit einer Länge bis zu drei Zeichen anzeigt, was wohl in kaum einen Fall ausreichend sein wird.
Einen Sonderfall bilden PDF-Dokumente, die Sie über Adobe Acrobat oder Word mit einem Passwortschutz versehen haben. Für sie benötigen Sie ein eigenes Programm, nämlich Elcomsoft Advanced PDF Password Recovery für ebenfalls 49 Euro. Auch für dieses Tool ist eine eingeschränkte Testversion erhältlich.
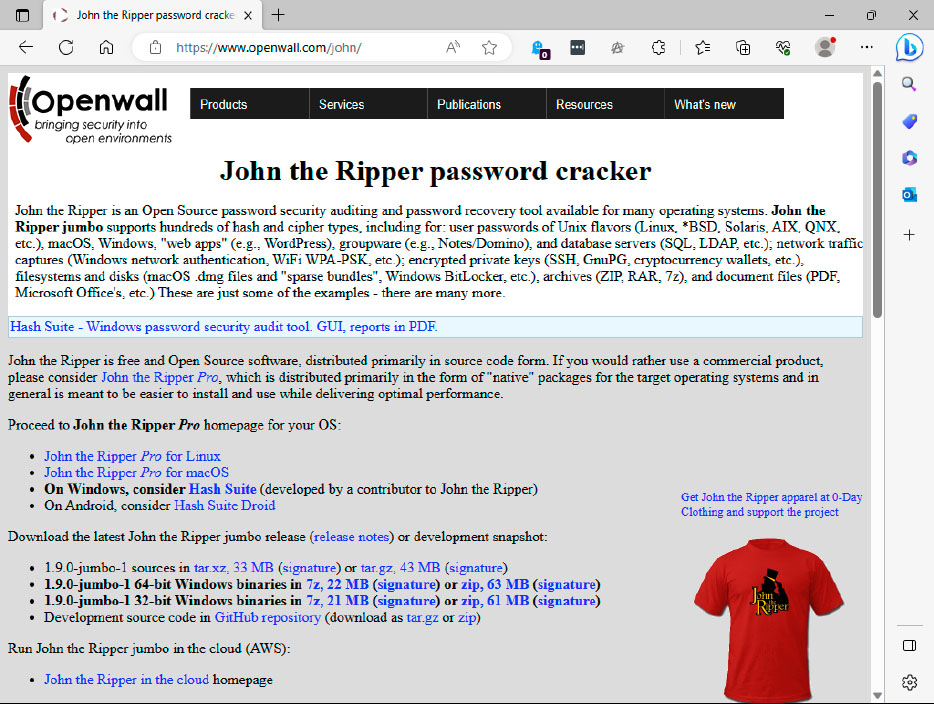
John the Ripper ist ein Open-Source-Programm, das dank mehrerer Erweiterungen Passwörter von verschiedenen Office-Formaten und anderen Programmen knackt. Das kann jedoch mehrere Stunden oder sogar Tage dauern.
IDG
Die Alternative zu Elcomsoft ist das kostenlose Kommandozeilenprogramm John the Ripper. Sie steuern die Software über die Kommandozeile, die Bedienung ist also etwas komplizierter. Mit Hilfe von Erweiterungen können Sie das Tool jedoch für das Entschlüsseln von Microsoft- 365-Dateien genauso einsetzen wie für Libre Office oder auch verschlüsselte ZIP-Dateien. Eine Anleitung zu John the Ripper finden Sie hier.
Probieren Sie aus, wie lange die Elcomsoft-Programme und John the Ripper brauchen, um ein von Ihnen verwendetes Passwort zu ermitteln. So bekommen Sie einen Eindruck, wie sicher Ihr Passwort tatsächlich ist. Bedenken Sie dabei, dass kriminellen Hackern eventuell aktuelle Hochleistungsrechner mit mehreren GPUs und entsprechend hoher Rechenleistung zur Verfügung stehen. Deren Leistung kann die eines PCs um den Faktor hundert oder mehr übertreffen, zumindest wenn es um solche speziellen Aufgaben geht.
Lesetipp: 10 goldene Regeln für mehr PC-Sicherheit
Eigenes Netzwerk scannen
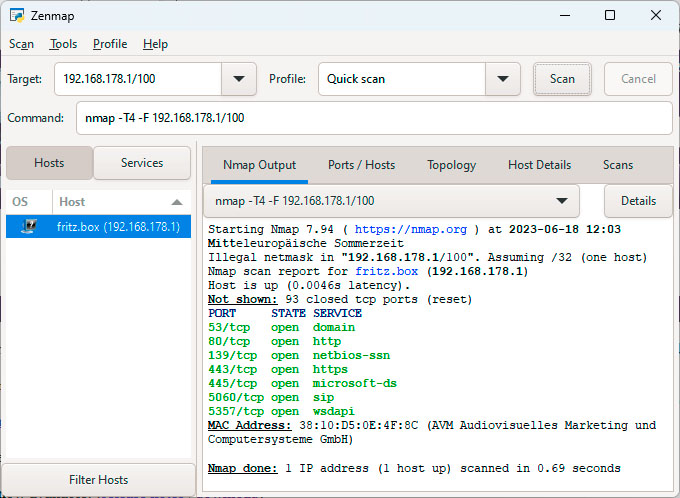
Nmap war ursprünglich ein Linux-Tool für die Kommandozeile. Mittlerweile ist auch eine Windows- Version mit einer grafischen Oberfläche verfügbar, die die Bedienung deutlich erleichtert.
IDG
Sollte es einer Schadsoftware gelingen, sich auf Ihrem Computer breitzumachen, versucht sie in vielen Fällen, auch andere Rechner in Ihrem Netzwerk zu infizieren. Zur Vorbeugung können Sie die Geräte in Ihrem Netzwerk einer Schwachstellenanalyse unterziehen. Das bekannteste Tool dafür ist die Open-Source-Software Nmap.
Sie sucht nach offenen Ports, über die von außen auf das Gerät zugegriffen werden könnte, und schließt aus der Portkonfiguration und anderen Daten auf das Betriebssystem, seine Version, die laufenden Dienste und die installierte Firewall. Wenn für eine gefundene Konfiguration Schwachstellen bekannt sind, kann ein krimineller Hacker sie ausnutzen und den Computer übernehmen.
Nmap ist ein Profitool und erfordert einiges an Wissen über die Funktionsweise von Netzwerken. Unter https://nmap.org/docs.html finden Sie ausführliche Anleitungen zu dem Programm, und zwar sowohl für die Kommandozeilen- wie auch für die Version mit der Windows-Oberfläche. Für die Interpretation der von Nmap gelieferten Daten sind eventuell Recherchen erforderlich.
WLAN-Passwort testen
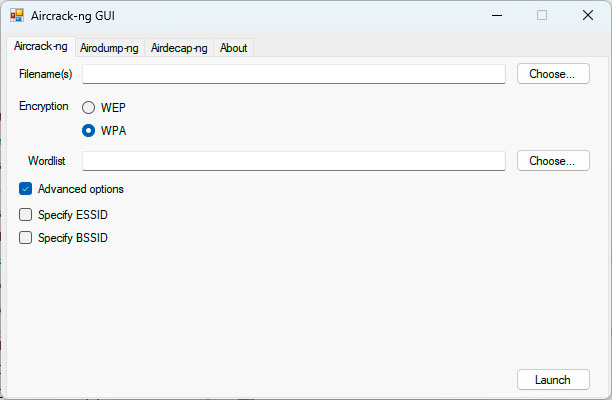
Die grafische Oberfläche von Aircrack-ng fällt sehr karg aus. Dennoch ist das Programm in der Bedienung heikel und erfordert zudem spezielle Hardwarekomponenten, damit überhaupt Daten gezogen werden können.
IDG
Die Sicherheit eines WLAN hängt wesentlich von dem verwendeten Passwort ab. Aus diesem Grund sind WLAN-Kennwörter oftmals sehr lang und komplex. Um die WLAN-Verschlüsselung zu knacken, ist es zudem erforderlich, den Datenverkehr zwischen dem Access Point und einem Client längere Zeit aufzuzeichnen und zu analysieren. Alternativ dazu führen Sie eine Brute-Force-Attacke durch und probieren so lange Zeichenkombinationen durch, bis Sie auf das Passwort für den Netzwerkzugang stoßen.
Noch einen anderen Weg geht das Tool Aircrack-ng: Es sucht nach dem Pre-shared Key, einem Schlüssel, der zwischen dem Access Point und dem Clientrechner für die Verschlüsselung der Daten ausgetauscht wird. Als Fundorte kommen der mitgeschnittene Datenverkehr in Form einer Datei oder ein überwachtes WLAN infrage.
Aircrack-ng arbeitet nur mit einer Reihe ausgewählter WLAN-Chipsätze und -Antennen zusammen. Auch die Bedienung ist nicht ganz einfach. Hinzu kommt, dass es realistischerweise lediglich kürzere Passwörter entschlüsseln kann. Die Entschlüsselung des 20-stelligen Passworts einer Fritzbox etwa ist aussichtslos.
Für einen Sicherheitstest ist diese Eigenschaft allerdings genau richtig: Wenn Aircrack-ng Ihr WLAN-Kennwort knacken kann, ist es zu kurz. Eine Anleitung für das Programm finden Sie hier.
Identität im Internet verbergen

Der TOR-Browser ist eine Variante von Firefox, die aber speziell für den Zugang zum TOR-Netzwerk konfiguriert und auf Datensparsamkeit eingestellt ist. Als Suchmaschine ist das anonymisierte Duckduckgo voreingestellt.
IDG
Um sich unerkannt durchs Internet zu bewegen, ist immer noch das TOR-Netzwerk die beste Wahl. Die Anmeldung über TOR ist zwar auch die Voraussetzung für einen Besuch im Dark Web, wo auf vielen Seiten illegale Waren gehandelt werden.
TOR ist aber auch für viele Menschen in repressiven Staaten die sicherste Möglichkeit, unerkannt auf Websites zuzugreifen, die in ihrem eigenen Land nicht erreichbar sind. Hier in Deutschland ist TOR einfach nur ein sicherer Weg, um im Internet anonym zu bleiben. Über das Netzwerk lassen sich auch E-Mails versenden oder soziale Medien nutzen – Facebook betreibt bereits seit mehreren Jahren eine eigene Site im Dark Web.
Für den Zugriff auf TOR benötigen Sie lediglich den kostenlosen TOR-Browser, eine angepasste und vorkonfigurierte Version von Firefox.
Wenn Sie ganz auf Nummer sicher gehen wollen, benutzen Sie eine Live-CD mit der Linux-Distribution Tails, die ebenfalls einen Zugang zum TOR-Netzwerk ermöglicht, und booten damit Ihren PC.
Rückwärtssuche: Telefonnummer

Neben den Telefonbuchverlagen bietet auch 11880.com eine bundesweite Rückwärtssuche nach Telefonnummern an. Damit die Suche funktioniert, muss die Nummer natürlich in einem Telefonverzeichnis auftauchen.
IDG
Über eine Rückwärtssuche können Sie den zu einer Telefonnummer gehörenden Anschlussinhaber identifizieren. Auf diese Weise ist es in vielen Fällen möglich, die Quelle von Spamanrufen zu ermitteln und bei der Bundesnetzagentur zu melden. Über diese Adresse erreichen Sie eine Infoseite mit einem entsprechenden Formular.
Die Telefonbuchverlage bieten unter www.dasoertliche.de/rueckwaertssuche und www.dastelefonbuch.de/Rückwärts-Suche Recherchen nach den Inhabern von Telefonnummern an.
Unter www.11880.com/rueckwaertssuche finden Sie darüber hinaus auch ein entsprechendes Angebot von 11880.com.
Kommt der Anruf aus dem Ausland, hilft oft die Seite www.thisnumber.com weiter. Dort sind nicht nur die Telefondaten aus den US-Bundesstaaten verzeichnet, sondern auch Links zu Telefonbüchern aus nahezu allen Ländern der Welt.
Rückwärtssuche: Fotos
Pimeyes ist eine Suchmaschine speziell für Gesichter. Sie können auf der Website ein Porträt hochladen oder mit Ihrem Smartphone ein Foto schießen, und der Webdienst durchsucht in Sekundenbruchteilen seine Datenbank nach weiteren Bildern der gleichen Person. Anschließend präsentiert er Ihnen die gefundenen Fotos und nennt die Webseiten, auf denen er sie gefunden hat.
Drei Suchen sind frei, allerdings nennt der Dienst dabei nicht die zugehörigen Webadressen. Die müssen Sie mit 16,99 Euro pro Suche zunächst freischalten. Für weitere Suchen schließen Sie ein Abo ab, das in der günstigsten Version 33,99 Euro pro Monat kostet.
Ähnliches gibt es kostenlos auch von Google. Die Suchmaschine bietet unter www.google.de/imghp eine Bildersuche an. Wenn Sie dort rechts neben dem Suchfeld auf das Kamerasymbol klicken, können Sie ein Foto hochladen. Nach einem Klick auf „Suchen“ passen Sie den Bildausschnitt an und klicken dann auf „Bildquelle suchen“. Google präsentiert Ihnen dann eine Liste, auf welchen Websites dieses Foto erscheint.
Es gibt einen Unterschied zwischen den beiden Diensten: Pimeyes ist in der Lage, nach Bildern der gleichen Person zu suchen, sodass Sie sie etwa anhand einer Bildunterschrift identifizieren können. Es handelt sich also um einen Dienst für die Gesichtserkennung. Die Bildersuche von Google hingegen findet lediglich das gleiche oder ähnliche Fotos im Web. Beide Suchmaschinen lassen sich jedoch nutzbringend einsetzen, um etwa nach der nicht genehmigten Verwendung urheberrechtlich geschützter Bilder zu suchen.
SOCIAL SHARE CARD GENERATOR