Zum Hauptinhalt springen
Echtzeit-Radar & Feeds
Alle RSS Feeds ➔
👥 Community & Social
Windows Tipps & SecurityGrafikkarte vor Überhitzung schützen: So geht’s(25.09.2026 um 08:00 Uhr)
••••••••••
Windows Tipps & SecurityGrafikkarte vor Überhitzung schützen: So geht’s(25.09.2026 um 08:00 Uhr)
••••••••••
Intelligence View
⚡ tsecurity.de Intelligence

Vue - Hooks de Ciclo de Vida no setup()

⏳ O que são os hooks de ciclo de vida? Os hooks de ciclo de vida são funções que permitem executar código em momentos específicos do ciclo de vida de um componente Vue, como quando ele é montado, atualizado ou destruído. Na Options API, …

0
↗ Quelle (dev.to)
Reagiere als Erste:r — dein Feedback zählt!


⏳ O que são os hooks de ciclo de vida?


Os hooks de ciclo de vida são funções que permitem executar código em momentos específicos do ciclo de vida de um componente Vue, como quando ele é montado, atualizado ou destruído.


Na Options API, você talvez se lembre de métodos como:


mounted() {
console.log('Componente montado')
}


Na Composition API, esses mesmos momentos são controlados por funções importadas do Vue dentro do setup().


📦 Principais hooks de ciclo de vida


Você pode importar os hooks diretamente do vue:


import { onMounted, onUpdated, onUnmounted } from 'vue'


🔹 onMounted()


Executa uma função depois que o componente for montado no DOM.


import { onMounted } from 'vue'

export default {
setup() {
onMounted(() => {
console.log('Componente montado!')
})
}
}


🔹 onUpdated()


Executa uma função toda vez que o componente for atualizado (por exemplo, quando um valor reativo muda e o DOM é re-renderizado).


import { onUpdated } from 'vue'

export default {
setup() {
onUpdated(() => {
console.log('Componente atualizado!')
})
}
}


🔹 onUnmounted()


Executa uma função quando o componente for destruído, como ao sair da tela ou ser removido.


import { onUnmounted } from 'vue'

export default {
setup() {
onUnmounted(() => {
console.log('Componente destruído!')
})
}
}


🛠️ Outros hooks úteis


Hook Quando é executado
onBeforeMount Antes do componente ser montado
onBeforeUpdate Antes de uma atualização
onBeforeUnmount Antes do componente ser destruído


Todos esses hooks devem ser chamados dentro do setup().


🧪 Exemplo prático com todos os hooks


import {
onBeforeMount,
onMounted,
onBeforeUpdate,
onUpdated,
onBeforeUnmount,
onUnmounted
} from 'vue'

export default {
setup() {
onBeforeMount(() => {
console.log('Antes de montar')
})

onMounted(() => {
console.log('Montado')
})

onBeforeUpdate(() => {
console.log('Antes de atualizar')
})

onUpdated(() => {
console.log('Atualizado')
})

onBeforeUnmount(() => {
console.log('Antes de desmontar')
})

onUnmounted(() => {
console.log('Desmontado')
})
}
}


✅ Conclusão


  • Hooks de ciclo de vida te permitem executar ações em momentos específicos do ciclo de vida do componente.

  • São muito úteis para tarefas como buscar dados, limpar timers ou recursos, e depurar atualizações.

  • Eles são usados dentro do setup() na Composition API, com nomes como onMounted, onUnmounted, etc.


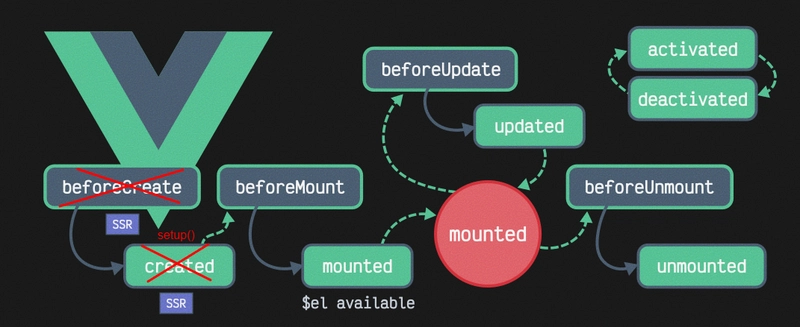
Image description


E o created? Tudo o que você coloca dentro de setup() é executado no mesmo momento que o created() da Options API seria chamado.


export default {
setup() {
console.log('Componente criado (setup iniciado)')

// Lógica que seria do created()
return {}
}
}


logo não existe mais o equivalente ao beforeCreate()


💡 Dica extra


Você pode combinar esses hooks com valores reativos ou watchers para ter comportamentos dinâmicos mais avançados no seu componente!

1. Sofort-Triage & Abwehrmaßnahmen

SOC Incident Playbook: Vulnerability Remediation & Verification
Syntax validiert (0 Fehler)
title: Detect Exploitation - Vue - Hooks de Ciclo de Vida no setup()
id: f112e3ad-da12-4eed-8e45-6bfdbab5241e
status: experimental
description: Automatisch generierte SIEM-Erkennungsregel basierend auf CTI Intelligence
references:
  - https://tsecurity.de/
author: iShareStuff CTI Automated Detection Engine
date: 2026-09-27
logsource:
  category: network_connection
  product: any
detection:
  selection:
      CommandLine|contains:
        - 'exploit'
  condition: selection
falsepositives:
  - Legitime administrative Zugriffe oder Penetrationstests
level: high
tags:
  - attack.initial_access
Syntax validiert (0 Fehler)
rule CTI_Threat_Indicator {
    meta:
        author = "iShareStuff CTI Automated Detection Engine"
        date = "2026-09-27"
        description = "YARA Signature for "
    strings:
        $str = "Vue - Hooks de Ciclo de Vida n" ascii wide
    condition:
        any of them
}
Syntax validiert (0 Fehler)
index=security sourcetype IN ("cisco:asa", "pan:traffic", "zeek_conn", "suricata", "WinEventLog:Security")
("Vue - Hooks de Ciclo de Vida no setup")
| stats count earliest(_time) as first_seen latest(_time) as last_seen by src_ip, dest_ip, dest_host, signature
| eval first_seen=strftime(first_seen, "%Y-%m-%d %H:%M:%S"), last_seen=strftime(last_seen, "%Y-%m-%d %H:%M:%S")
| sort - count
Syntax validiert (0 Fehler)
message: "*Vue - Hooks de Ciclo de Vida no setup*"
Syntax validiert (0 Fehler)
CommonSecurityLog
| where Message has "Vue - Hooks de Ciclo de Vida no setup"
| summarize EventCount = count(), FirstSeen = min(TimeGenerated), LastSeen = max(TimeGenerated) by SourceIP, DestinationIP, DestinationPort, Activity
| extend DetectionRule = "iShareStuff-CTI-Compiled"
| sort by EventCount desc

2. Cyber Threat Intelligence & Forensik

🎯
MITRE ATT&CK Matrix Navigator 14 Taktiken
Reconnaissance
-
Resource Development
-
Initial Access
Execution
Persistence
-
Privilege Escalation
Defense Evasion
Credential Access
-
Discovery
-
Lateral Movement
-
Collection
-
Command and Control
Exfiltration
-
Impact
tsecurity.de Cognitive Threat RAG
Fokus-Vektor:

Analyse für identifizierte Bedrohung auf Basis von Live-CTI (ENISA EUVD): CVSS 0.0 · EPSS 0.0% · CISA KEV: nein. Handlungsableitung aus den verlinkten Hersteller-Quellen.

🛡️ Angriffsfläche & Exposure

Netzwerk/Remote-Zugriff ohne Vorauthentifizierung möglich.

⚡ Empfohlene Sofortmaßnahmen
  • 1. Perimeter-Inspektion: Relevante Portfreigaben und exponierte Endpunkte unverzüglich scannen.
  • 2. Patch-Applikation: Hersteller-Hotfix einspielen oder betroffene Daemons in isolierte DMZ-Segmente überführen.
  • 3. Telemetrie & EDR-Alerts: Prozessaufrufe und Child-Processes auf anomale Shell-Spawns überwachen.
Ähnliche Beiträge
🔍 Verwandte News

Auch interessante Nachrichten Vue - Hooks de Ciclo de Vida no setup()

Thematisch verwandte Begriffe: Hooks, Ciclo, Vida, setup · 6 Treffer

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

💬 Kommentare werden geladen…
Zum Aktualisieren ziehen
ZERO-DAY CVE-2026-100739 | A vulnerability was detected in mathurvishal CloudClassroom-PHP-Project…
Advisory →
tsecurity.de Icon
Offline-Lesen, Eilmeldungen & 0ms Ladezeit

Installiere tsecurity.de direkt auf deinen Home-Bildschirm für das ultimative Vollbild-Magazinerlebnis ohne Browser-Leisten.

Nächster Beitrag