



Gefahren durch Cyberangriffe sind auch im Jahr 2025 allgegenwärtig. Und die Methoden der Hacker werden dank KI und weiterer Hilfsmittel immer effektiver. Umso wichtiger ist es also, sich bestmöglich davor zu schützen.
Ein gutes Antivirenprogramm und ein VPN sind eine gute erste Verteidigungslinie gegen Hacker. Wenn Sie jedoch bestimmte Windows-Einstellungen nicht optimiert haben, könnten Sie böswilligen Akteuren Hintertüren offen lassen, um auf Ihren PC zuzugreifen und Ihre sensiblen Daten zu kompromittieren.
Hier sind die sechs wichtigsten Windows-Einstellungen und -Änderungen, die Sie kennen sollten, um das Risiko zu minimieren, gehackt zu werden.
1. Überprüfen Sie die Einstellungen für den Exploit-Schutz von Windows
Falls Sie noch nichts von den Windows-Einstellungen für den Exploit-Schutz gehört haben: Sie passen damit an, wie Windows Anwendungen und Programme ausführt, um die Anzahl der von ihnen aktivierten Exploits zu begrenzen.
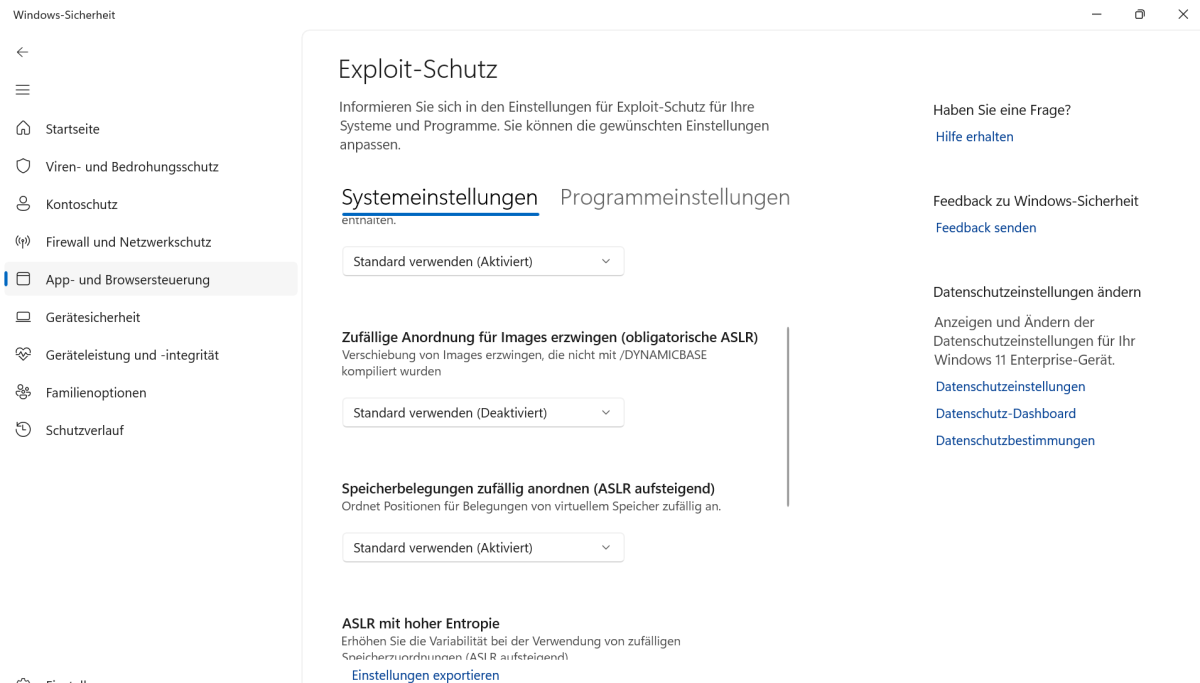
Sie finden diese Einstellungen, indem Sie zu Einstellungen > Datenschutz und Sicherheit > Windows-Sicherheit > App- und Browsersteuerung > Exploit-Schutz Einstellungen navigieren.
In diesem Menü finden Sie zwei Untermenüs: Systemeinstellungen und Programmeinstellungen. Auf der Registerkarte Programmeinstellungen fügt Windows normalerweise ein Programm oder eine App zur Schutzliste hinzu, nachdem Sie es/sie verwendet haben.
Schauen Sie sich diese Liste an. Wenn Sie keine Programme oder Anwendungen sehen, die Ihrer Meinung nach in der Liste enthalten sein sollten, müssen Sie sie manuell mit der Funktion hinzufügen, um sicherzustellen, dass sie vor Exploits geschützt sind.
In den Systemeinstellungen sollten Sie außerdem überprüfen, ob alle Einstellungen standardmäßig aktiviert sind, mit Ausnahme der Registerkarte Zufällige Anordnung für Bilder erzwingen (obligatorische ASLR). Lassen Sie dies ausgeschaltet, um zu verhindern, dass in Anwendungen, die dies nicht unterstützen, Fehler auftreten.
2. Deaktivieren Sie die Windows Netzwerkerkennung
Diese Funktion von Windows ermöglicht es Ihrem PC, andere Geräte im selben Netzwerk zu erkennen und sich mit ihnen zu verbinden und andersherum. Aber sie kann den PC auch anfällig für bösartige Angriffe machen, wenn sie aktiviert ist, wenn Sie sich mit unsicheren oder unbekannten Netzwerken verbinden.
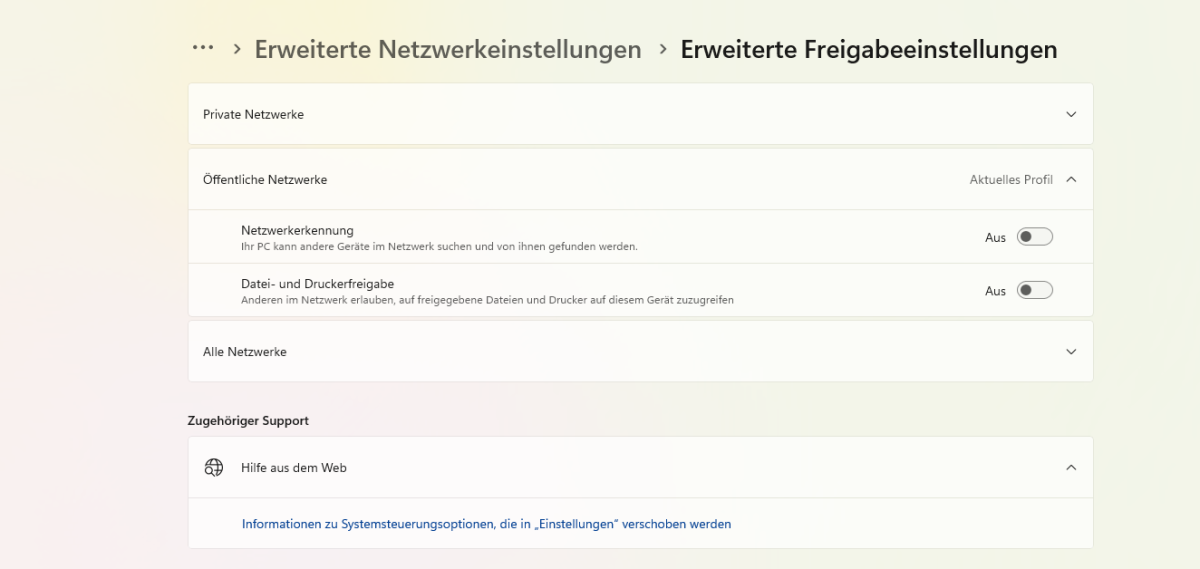
Um sie in den Windows-Einstellungen auszuschalten, gehen Sie zu: Netzwerk & Internet > Erweiterte Netzwerkeinstellungen > Erweiterte Freigabeeinstellungen. Dann schalte ich den Schalter neben Netzwerkerkennung in öffentlichen und privaten Netzwerken einfach auf Aus. Wenn diese Einstellungen ausgeschaltet sind, können sich Geräte im selben Netzwerk nicht mit meinem PC verbinden.
3. Schalten Sie Remotedesktop aus
Remotedesktop ist eine coole Funktion von Windows, mit der Sie von einem anderen Gerät aus auf meinen PC zugreifen können. Sie ist also ideal, wenn Sie aus der Ferne arbeiten oder Dateien von meinem PC aus senden sowie empfangen müssen und nicht physisch auf ihn zugreifen können.
Aber diese Funktion kann auch eine einfache Möglichkeit für Hacker sein, aus der Ferne auf Ihren Desktop zuzugreifen. Daher habe ich die Einstellungen auf meinem PC geändert, um dies zu verhindern.
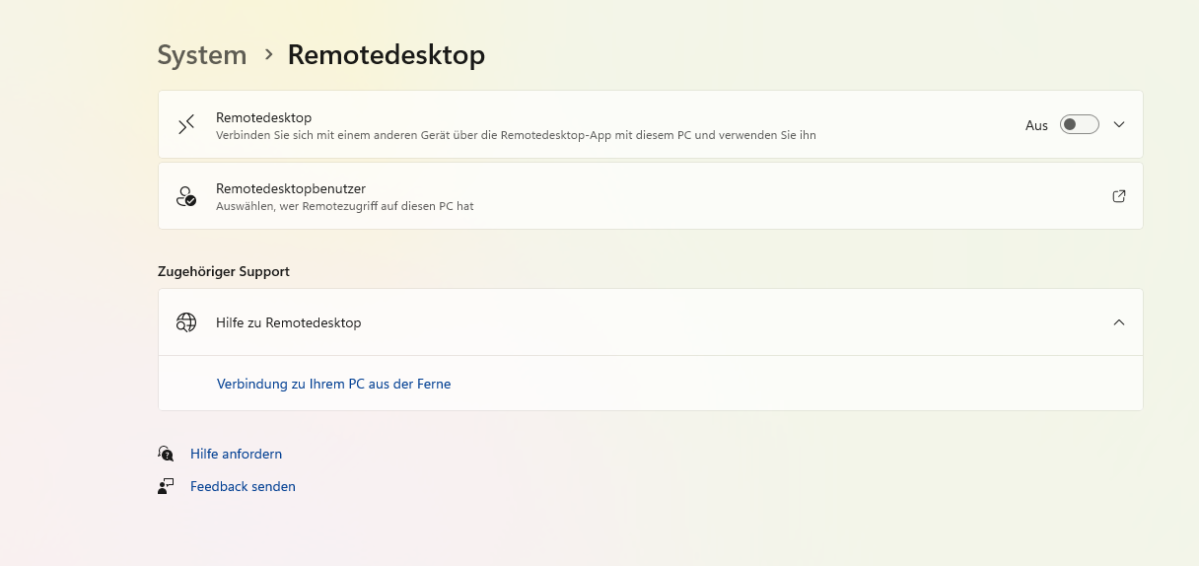
Gehen Sie dafür in die Windows-Einstellungen und dann zu System. Wählen Sie Remotedesktop und setzen Sie die Einstellung auf Aus. Anschließend klicken Sie auf Bestätigen.
4. Aktivieren Sie die Windows-Firewall
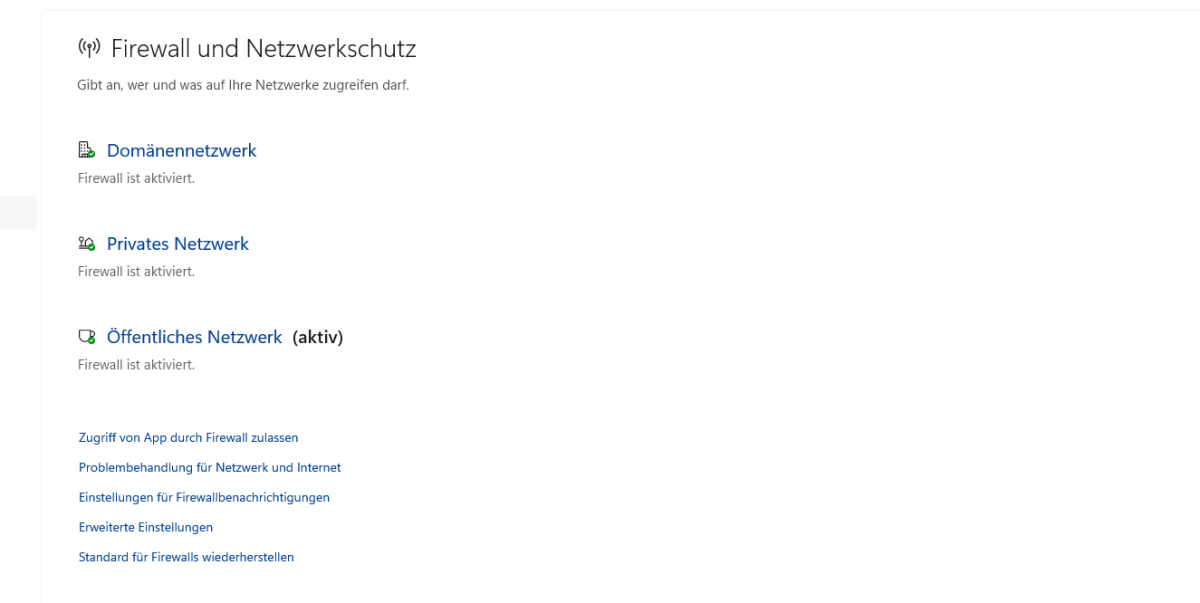
Wenn Sie keine separate Firewall verwenden, sollte die Windows-Firewall immer als zweite Verteidigungsschicht nach Ihrer Antiviren-Anwendung aktiviert sein. Um sie zu aktivieren, wählen Sie in den Einstellungen von Windows 11 Datenschutz und Sicherheit > Windows-Sicherheit > Firewall und Netzwerkschutz.
Klicken Sie nun nacheinander auf Domänennetzwerk, Privates Netzwerk und Öffentliches Netzwerk und schalten Sie in jeder Registerkarte die Microsoft Defender Firewall auf Ein.
5. Deaktivieren Sie Windows Script Hosting
Windows Script Hosting ist eine Funktion, mit der Sie Prozesse in Windows mithilfe von Skripten automatisieren können. Wie andere nützliche Funktionen von Windows kann diese Funktion von böswilligen Akteuren ausgenutzt werden, um Malware auszuführen und dann Ihre PC-Dateien oder -Daten zu kompromittieren.
Wenn Sie diese Funktion nicht selbst nutzen, sollten Sie sie daher deaktivieren, um zu verhindern, dass Hacker ihre eigenen bösartigen Skripte ausführen. Geben Sie reg in Search ein und wählen Sie dann Registrierungs-Editor im Menü, um ihn zu öffnen.
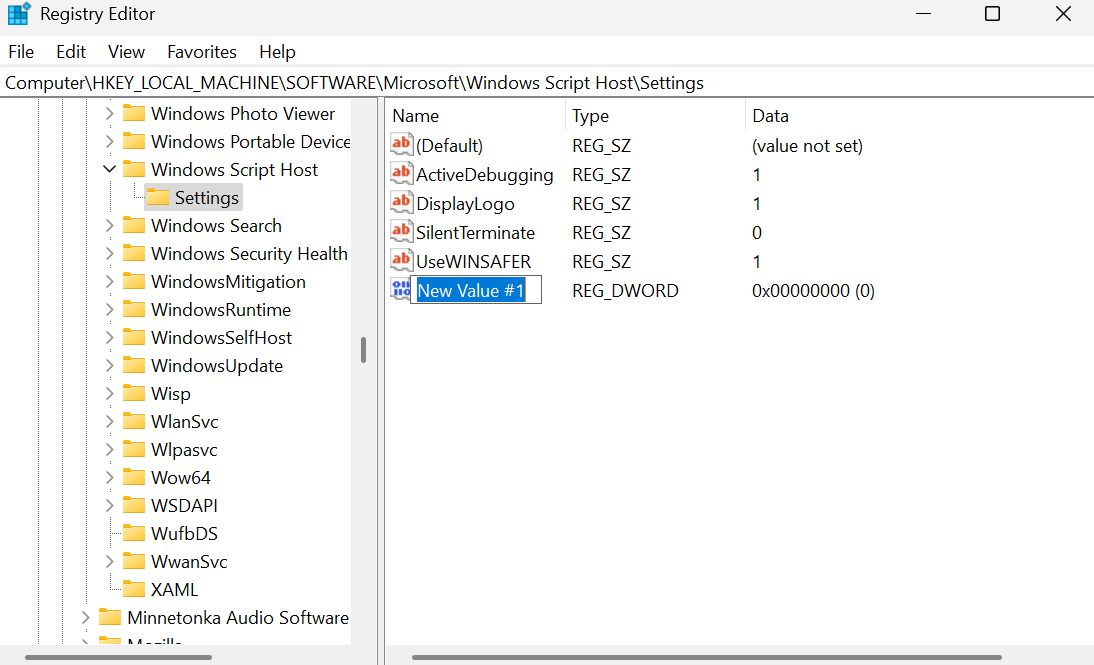
Navigieren Sie nun zu HKEY_LOCAL_MACHINE > Software > Microsoft > Windows Script Host > Einstellungen.
Klicken Sie dort mit der rechten Maustaste in das Feld, um einen neuen DWORD-Wert (32-Bit) zu erstellen, und nennen Sie ihn “Aktiviert“. Setzen Sie den Wert Data auf 0. Sobald das erledigt ist, starten Sie Ihren PC neu und Ihr WSH sollte deaktiviert sein.
Dominic Bayley / Foundry
6. Stoppen Sie die automatische Verbindung Ihres PCs mit einem WLAN-Netzwerk
Nachdem Sie eine Verbindung zu einem öffentlichen Wi-Fi-Netzwerk hergestellt haben, speichert Ihr PC die SSID und das Passwort, die Sie unter Verwaltete Netzwerke eingegeben haben. Wenn er so eingestellt ist, dass er sich automatisch mit einem Wi-Fi-Netzwerk verbindet, stellt er beim nächsten Mal, wenn Sie sich in Reichweite befinden, eine Verbindung zu diesem Netzwerk her – egal, ob Sie das wollen oder nicht. Es stellt sogar eine Verbindung her, bevor Sie die Gelegenheit hatten, Ihr VPN- oder Antivirenprogramm zu öffnen.
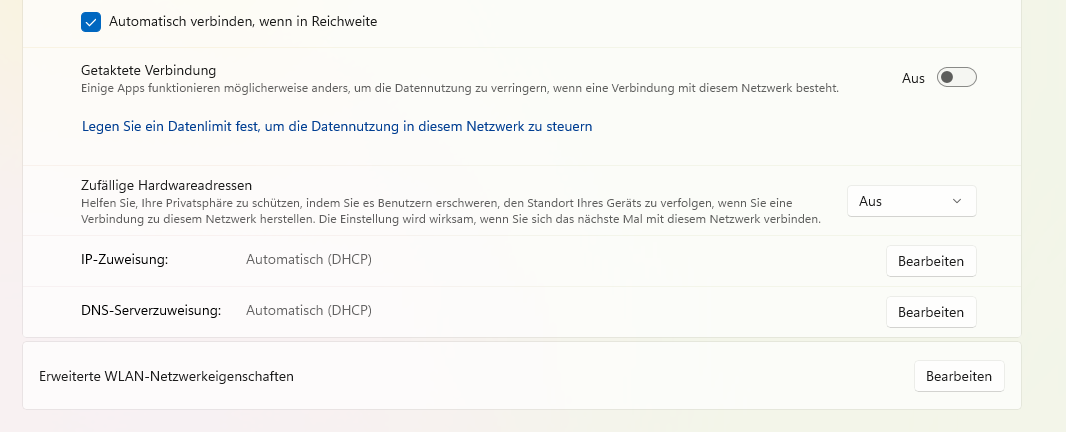
Aus diesem Grund habe ich diese Funktion deaktiviert. Klicken Sie in den Einstellungen links auf Netzwerk & Internet. Navigieren Sie dann zu WLAN > Bekannte Netzwerke verwalten.
Durchsuchen Sie die Liste der Netzwerke und wählen Sie das gewünschte aus. Deaktivieren Sie nach der Auswahl die Option Automatisch verbinden, wenn in Reichweite, um zu verhindern, dass sich Ihr PC beim nächsten Mal automatisch mit diesem Wi-Fi-Netzwerk verbindet.
Lesetipp: Windows Defender optimal einrichten und nutzen