
Zum Hauptinhalt springen
Echtzeit-Radar & Feeds
Alle RSS Feeds ➔
👥 Community & Social
Windows Tipps & SecurityGrafikkarte vor Überhitzung schützen: So geht’s(25.09.2026 um 08:00 Uhr)
••••••••••
Windows Tipps & SecurityGrafikkarte vor Überhitzung schützen: So geht’s(25.09.2026 um 08:00 Uhr)
••••••••••
Intelligence View
⚡ tsecurity.de Intelligence

Demnächst auch in München: KI-Startup reinigt kostenlos die Wohnung

Putzen, wischen, saugen: Die kostenlose Putzkolonne von Shift sammelt Trainingsdaten für Haushaltsroboter. Screenshot Shift Das KI-Start-up Shift hat den Einwohnern von New York ein etwas ungewöhnliches Angebot gemacht. Shift bietet n…

0
↗ Quelle (computerwoche.de)
Reagiere als Erste:r — dein Feedback zählt!


Shift - Putzen gegen Daten
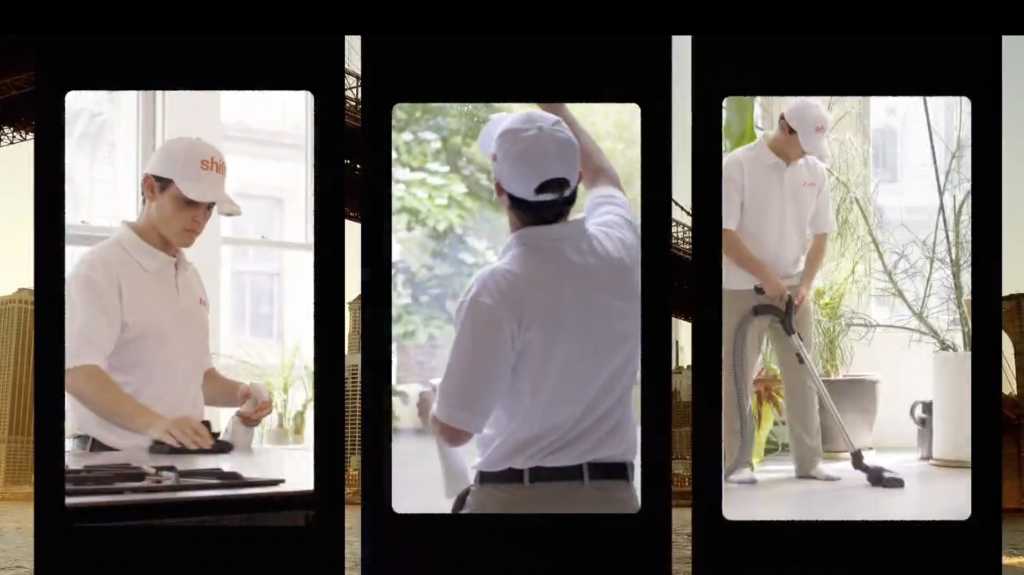
Putzen, wischen, saugen: Die kostenlose Putzkolonne von Shift sammelt Trainingsdaten für Haushaltsroboter.

Screenshot Shift


Das KI-Start-up Shift hat den Einwohnern von New York ein etwas ungewöhnliches Angebot gemacht. Shift bietet nämlich an, Wohnungen und Häuser kostenlos zu reinigen. Die Idee dahinter ist, dass sich die menschlichen Reinigungskräfte bei der Arbeit filmen. Dadurch werden Daten gesammelt, die später zum Training von KI-Modellen und Haushaltsrobotern verwendet werden sollen.


Win-Win-Situation


„Du bekommst eine makellos saubere Wohnung. Wir bekommen Trainingsdaten. Alle gewinnen“, schreibt das Unternehmen, hinter dem sich die Aachener MicroAGI GmbH versteckt, auf seiner Website.


Dabei spiele es auch kein Problem, wenn die Wohnung sehr dreckig sei, heißt es in den FAQ. Vielmehr seien anspruchsvolle Reinigungsumgebungen besonders nützlich. Es könne allerdings sein, dass die Reinigungskräfte bestimmte Aufgaben ablehnen, wenn sie sich dabei nicht wohlfühlen.


Um die Privatsphäre der Menschen zu schützen, verspricht Shift, alle gesammelten Daten zu anonymisieren, berichtet The Verge.


Langfristig soll das Angebot auf weitere Städte ausgeweitet werden, darunter San Francisco, London, Zürich und München. Ein Leiter für den Betrieb von Shift in der bayerischen Metropole, neudeutsch City Ops Manager, ist bereits ausgeschrieben.


1. Sofort-Triage & Abwehrmaßnahmen

SOC Incident Playbook: Vulnerability Remediation & Verification
Syntax validiert (0 Fehler)
title: Detect Exploitation - Demnächst auch in München: KI-Startup reinigt kostenlos die Wohnung
id: cbd75d13-f948-432f-8888-efee259a8547
status: experimental
description: Automatisch generierte SIEM-Erkennungsregel basierend auf CTI Intelligence
references:
  - https://tsecurity.de/
author: iShareStuff CTI Automated Detection Engine
date: 2026-09-27
logsource:
  category: network_connection
  product: any
detection:
  selection:
      CommandLine|contains:
        - 'exploit'
  condition: selection
falsepositives:
  - Legitime administrative Zugriffe oder Penetrationstests
level: high
tags:
  - attack.initial_access
Syntax validiert (0 Fehler)
rule CTI_Threat_Indicator {
    meta:
        author = "iShareStuff CTI Automated Detection Engine"
        date = "2026-09-27"
        description = "YARA Signature for "
    strings:
        $str = "Demnächst auch in München: KI-" ascii wide
    condition:
        any of them
}
Syntax validiert (0 Fehler)
index=security sourcetype IN ("cisco:asa", "pan:traffic", "zeek_conn", "suricata", "WinEventLog:Security")
("Demnchst auch in Mnchen KI-Startup reini")
| stats count earliest(_time) as first_seen latest(_time) as last_seen by src_ip, dest_ip, dest_host, signature
| eval first_seen=strftime(first_seen, "%Y-%m-%d %H:%M:%S"), last_seen=strftime(last_seen, "%Y-%m-%d %H:%M:%S")
| sort - count
Syntax validiert (0 Fehler)
message: "*Demnchst auch in Mnchen KI-Startup reini*"
Syntax validiert (0 Fehler)
CommonSecurityLog
| where Message has "Demnchst auch in Mnchen KI-Startup reini"
| summarize EventCount = count(), FirstSeen = min(TimeGenerated), LastSeen = max(TimeGenerated) by SourceIP, DestinationIP, DestinationPort, Activity
| extend DetectionRule = "iShareStuff-CTI-Compiled"
| sort by EventCount desc

2. Cyber Threat Intelligence & Forensik

CTI Threat Relationship Graph2 Knoten / 1 Relationen
CVE / Incident Software MITRE ATT&CK CWE Weakness IoC
🎯
MITRE ATT&CK Matrix Navigator 14 Taktiken
Reconnaissance
-
Resource Development
-
Initial Access
Execution
Persistence
-
Privilege Escalation
Defense Evasion
Credential Access
-
Discovery
-
Lateral Movement
-
Collection
-
Command and Control
Exfiltration
-
Impact
tsecurity.de Cognitive Threat RAG
Fokus-Vektor:

Analyse für identifizierte Bedrohung auf Basis von Live-CTI (ENISA EUVD): CVSS 0.0 · EPSS 0.0% · CISA KEV: nein. Handlungsableitung aus den verlinkten Hersteller-Quellen.

🛡️ Angriffsfläche & Exposure

Netzwerk/Remote-Zugriff ohne Vorauthentifizierung möglich.

⚡ Empfohlene Sofortmaßnahmen
  • 1. Perimeter-Inspektion: Relevante Portfreigaben und exponierte Endpunkte unverzüglich scannen.
  • 2. Patch-Applikation: Hersteller-Hotfix einspielen oder betroffene Daemons in isolierte DMZ-Segmente überführen.
  • 3. Telemetrie & EDR-Alerts: Prozessaufrufe und Child-Processes auf anomale Shell-Spawns überwachen.
Ähnliche Beiträge
🔍 Verwandte News

Auch interessante Nachrichten Demnächst auch in München: KI-Startup reinigt kostenlos die Wohnung

Thematisch verwandte Begriffe: Demnächst, auch, München, KIStartup · 6 Treffer

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

Laden...

Beiträge werden geladen ...

Laden...

Videos werden geladen ...

💬 Kommentare werden geladen…
Zum Aktualisieren ziehen
ZERO-DAY CVE-2026-100739 | A vulnerability was detected in mathurvishal CloudClassroom-PHP-Project…
Advisory →
tsecurity.de Icon
Offline-Lesen, Eilmeldungen & 0ms Ladezeit

Installiere tsecurity.de direkt auf deinen Home-Bildschirm für das ultimative Vollbild-Magazinerlebnis ohne Browser-Leisten.

Nächster Beitrag