



Onlinezugänge ausschließlich mit Passwörtern zu schützen, ist nicht mehr zeitgemäß. Die Zwei-Faktor-Authentifizierung (2FA) sichert Ihre wichtigsten Konten mit einer zweiten, unabhängigen Hürde ab. Sie ist in wenigen Minuten eingerichtet, in den meisten Fällen kostenlos und bringt einen enormen Sicherheitsgewinn. Wie das konkret funktioniert und wo Sie anfangen sollten, erfahren Sie hier.
1. Warum reicht ein Passwort nicht mehr?
Laut dem HPI Identity Leak Checker des Hasso-Plattner-Instituts sind inzwischen mehr als 14,5 Milliarden Zugangsdaten durch Datenlecks öffentlich im Netz zugänglich – täglich kommen rund 1,5 Millionen neue hinzu.
Die Gefahr ist alles andere als abstrakt: Schon eine einzige Sicherheitslücke bei einem Onlinedienst kann Ihr Kennwort ins Darknet befördern. Kriminelle testen solche gestohlenen Zugangsdaten dann automatisiert bei Amazon, PayPal, Mailanbietern und weiteren Diensten.
Das eigentlich kritische Szenario ist, wenn Sie dasselbe Passwort auch für Ihre E-Mail-Adresse nutzen, denn damit verlieren Sie einen Generalschlüssel. Über die “Passwort vergessen”-Funktion können Angreifer von dort aus weitere Konten übernehmen. Weil dabei Geldforderungen, Einkäufe auf Ihre Kosten und Ähnliches schnell folgen, ist ein zweiter Schutzfaktor keine Kür, sondern Pflicht.
Sichere und einmalige Passwörter für jeden Dienst erstellen und verwalten Sie am einfachsten mit einem Passwortmanager. Die 2FA kommt dann obendrauf: Selbst wer Ihr Passwort kennt, kommt ohne den zweiten Faktor nicht rein.
2. Wie funktioniert 2FA?
Das Prinzip ist relativ simpel: Zum Log-in brauchen Sie zwei voneinander unabhängige Dinge:
- Etwas, das Sie wissen, also Ihr Passwort.
- Etwas, das Sie besitzen, zum Beispiel Ihr Smartphone, eine App oder ein Hardware-Token.
Beim Onlinebanking ist dieses Konzept bereits Standard und gesetzlich vorgeschrieben: Selbst wenn jemand Ihre PIN kennt, kommt er ohne einen zweiten Bestätigungsschritt nicht ans Geld. Dasselbe Prinzip lässt sich auf nahezu jedes Onlinekonto anwenden – E-Mail, Onlineshops, soziale Netzwerke und Passwortmanager.
In der Praxis sieht das so aus: Sie melden sich wie gewohnt mit Benutzername und Passwort an. Dann fragt der Dienst nach einem zweiten Code per SMS, per App oder per Hardware-Schlüssel. Erst danach öffnet sich der Zugang.
Damit es halbwegs komfortabel bleibt, werden einmal eingeloggte Geräte in der Regel als “vertrauenswürdig” markiert. Zu Hause am eigenen PC müssen Sie also nicht jedes Mal den zweiten Faktor eingeben, nur auf fremden oder neuen Geräten.
3. Welche 2FA-Methoden gibt es und wie sicher sind sie?
Nicht alle 2FA-Verfahren sind gleich stark. Aufgelistet von schwach bis stark:
Per SMS oder E-Mail (schwach)
Der Dienst schickt einen Einmalcode ans Handy oder per Mail. Schnell eingerichtet, aber anfällig: Schadsoftware auf dem Smartphone kann SMS-Codes auslesen. Noch gefährlicher ist SIM-Swapping. Kriminelle bringen dabei Mobilfunkanbieter durch Social Engineering dazu, Ihre Handynummer auf eine neue SIM umzubuchen, und erhalten damit alle künftigen SMS-Codes direkt.
Als E-Mail-Code ist die Methode ebenfalls schwach, da ein kompromittiertes Mailkonto den Schutz sofort aushebelt. Besser als kein zweiter Faktor, aber nur als letzte Option wählen.
Per Authenticator-App / TOTP (gut)
Eine App auf dem Smartphone erzeugt alle 30 Sekunden einen neuen sechsstelligen Code. Dieser Code ist zeitgebunden und kann nur auf dem jeweiligen Gerät generiert werden. Das Verfahren heißt TOTP (Time-based One-time Password) und ist der heute verbreitetste 2FA-Standard.
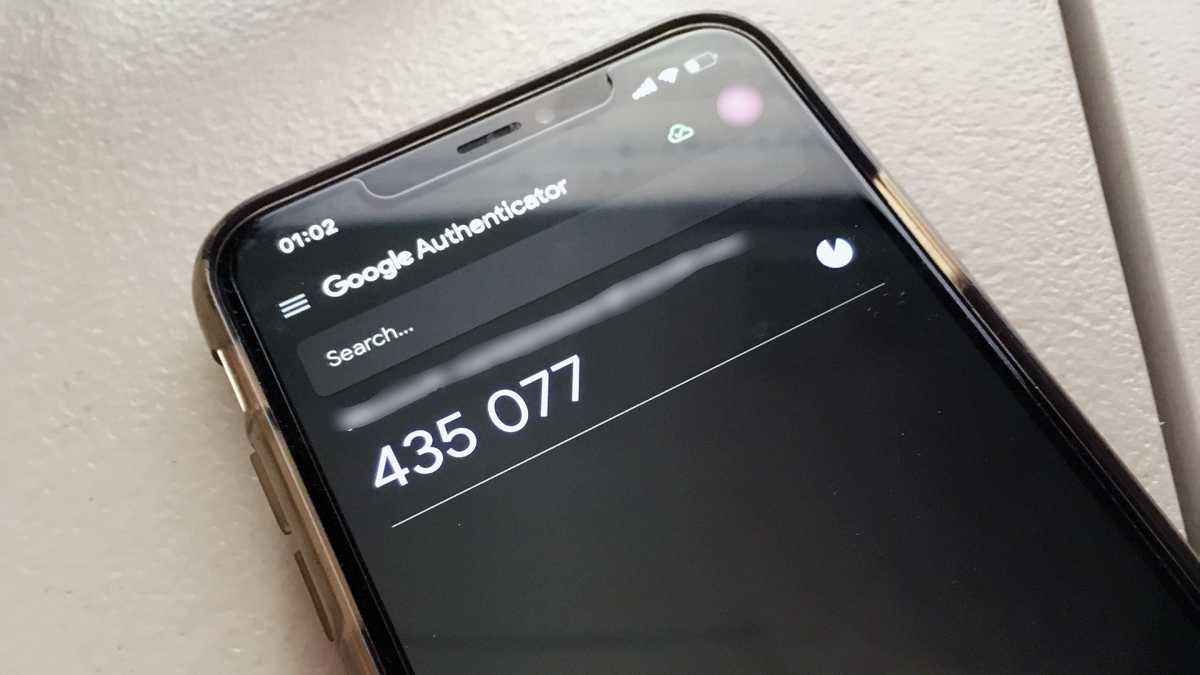
Google Authenticator ist eine der bekanntesten kostenlosen TOTP-Apps.
PCWorld
Bewährte Apps dafür sind der Google Authenticator und Microsoft Authenticator. Empfehlenswertere Alternativen mit verschlüsseltem Backup – damit kein Neustart bei Smartphone-Wechsel nötig ist – sind Aegis Authenticator (Android, Open Source), 2FAS (Android und iOS, Open Source) sowie Ente Auth (plattformübergreifend).
Wer Bitwarden, 1Password oder Proton Pass nutzt, kann TOTP-Codes auch direkt im Passwortmanager verwalten.
Wichtig zu wissen: TOTP-Codes sind zwar besser als SMS, aber nicht phishingsicher. Eine gefälschte Log-in-Seite kann Passwort und TOTP-Code in Echtzeit abfangen und sofort beim echten Dienst verwenden (Adversary-in-the-Middle-Angriff). Für die meisten Nutzer ist das Risiko gering, aber es existiert.
Vorsicht gilt auch bei Push-Benachrichtigungen: Manche Dienste senden statt eines Codes eine Push-Anfrage ans Smartphone (“Waren das Sie?”). Angreifer nutzen inzwischen sogenanntes MFA-Fatigue: Sie bombardieren das Opfer mit Dutzenden solcher Anfragen, bis eine aus Versehen oder aus Frustration genehmigt wird. Neuere Apps begegnen dem mit Nummernabgleich, das heißt, Sie müssen eine im Browser angezeigte Zahl in der App bestätigen.
Per Hardware-Token / FIDO2-Stick (sehr gut)
Ein kleines Gerät, das per USB, NFC oder Bluetooth mit dem Computer oder Smartphone verbunden wird. Beim Log-in tippen Sie nicht nur einen Code ein, sondern drücken kurz eine Taste am Stick. Der integrierte Krypto-Chip übernimmt die Authentifizierung. FIDO2 ist der aktuelle Standard; ältere U2F-Sticks sind veraltet und sollten nicht mehr neu gekauft werden. Das bekannteste Modell ist der YubiKey und schon ab rund 35 Euro auf Amazon erhältlich.
FIDO2-Sticks sind phishingsicher, weil die Authentifizierung an die echte Domain des Dienstes gebunden ist. Eine Phishing-Seite bekommt keinen nutzbaren Schlüssel, wenngleich Sie dort Ihre Zugangsdaten eingeben.
4. Passkeys: Noch sicherer – und ohne Passwort
Neben klassischer 2FA hat sich seit 2023 ein neues Verfahren in der Praxis etabliert, das Passwort und zweiten Faktor in einem einzigen Schritt ersetzt: Passkeys.
Ein Passkey ist ein kryptografisches Schlüsselpaar, das auf Ihrem Gerät gespeichert wird. Beim Einloggen bestätigen Sie sich mit Biometrie (Fingerabdruck, Gesicht) oder Geräte-PIN. Der entscheidende Vorteil: Passkeys sind strukturell phishingsicher. Da die Authentifizierung kryptografisch an die echte Website gebunden ist, kann eine gefälschte Log-in-Seite keinen nutzbaren Schlüssel abgreifen.
Passkeys werden inzwischen von Apple, Google und Microsoft nativ unterstützt. Große Dienste wie Amazon, Paypal, GitHub, Dropbox und viele weitere bieten sie bereits an. Moderne Passwortmanager wie Bitwarden, 1Password und Proton Pass können Passkeys speichern und geräteübergreifend synchronisieren.
Kurzum: Wo Passkeys verfügbar sind, sind sie die beste Wahl. Sie sind sicherer als TOTP und bequemer als Hardware-Token. Das BSI empfiehlt Passkeys ausdrücklich.
5. Welche Konten benötigen 2FA?
Nicht jedes Konto muss doppelt abgesichert sein. Der Zugang zum Hobbyforum ist ärgerlich, wenn er geknackt wird, aber der Schaden ist zugegebenermaßen gering. Konzentrieren Sie sich auf die Konten, bei denen ein Einbruch wirklich wehtut:
- Ihre E-Mail-Adresse (Generalschlüssel für Passwort-Resets)
- Ihr Passwortmanager
- Bezahldienste wie Paypal
- Onlineshops mit hinterlegter Zahlungsmethode (Amazon, Otto etc.)
- Soziale Netzwerke mit hoher Reichweite
Fünf bis zehn Konten reichen für die meisten Nutzer. Welche Dienste 2FA unterstützen und welche Methoden sie jeweils anbieten, zeigt das 2FA Directory.
6. Wie richte ich 2FA ein?
Das Vorgehen ist bei fast allen Diensten gleich: In den Kontoeinstellungen unter “Sicherheit” oder “Datenschutz” finden Sie die 2FA-Option. Falls nicht, hilft eine Google-Suche nach “Zwei-Faktor-Authentifizierung” plus dem Dienstnamen.
Beispiel Amazon: Melden Sie sich an und gehen Sie zu “Mein Konto → Anmelden und Sicherheit → Einstellungen für die Zwei-Schritt-Verifizierung (2SV): Bearbeiten”. Amazon verschickt zunächst eine Bestätigungsmail. Danach wählen Sie Ihre bevorzugte Methode und folgen den weiteren Anweisungen.
Unsere Empfehlung: Richten Sie, wo möglich, gleich zwei verschiedene Methoden ein (zum Beispiel Authenticator-App und Backup-Code). Das schützt vor dem Aussperren, falls ein Gerät verloren geht.
7. Was tun, wenn der zweite Faktor verloren geht?
Das ist das häufigste Bedenken, aber es gibt eine einfache Lösung: Backup-Codes. Die meisten Dienste erlauben beim Einrichten von 2FA, einmalige Wiederherstellungscodes zu erzeugen. Diese sollten Sie:
- sofort abrufen,
- ausdrucken oder sicher notieren,
- an einem sicheren Ort aufbewahren (und im Passwortmanager speichern).
Mit diesen Codes kommen Sie auch dann rein, wenn Smartphone, Token oder App nicht mehr verfügbar sind. Und was, wenn kein Backup-Code eingerichtet ist? Dann bleibt in der Regel nur der Weg über den Kundensupport des jeweiligen Dienstes, was mühsam und nicht immer erfolgreich ist.
SOCIAL SHARE CARD GENERATOR