
Zum Hauptinhalt springen
Echtzeit-Radar & Feeds
Alle RSS Feeds ➔
👥 Community & Social
Windows Tipps & SecurityGrafikkarte vor Überhitzung schützen: So geht’s(25.09.2026 um 08:00 Uhr)
••••••••••
Windows Tipps & SecurityGrafikkarte vor Überhitzung schützen: So geht’s(25.09.2026 um 08:00 Uhr)
••••••••••
Intelligence View
⚡ tsecurity.de Intelligence

Resilienz: Telekom bringt Mobilfunk per Drohne

Fliegende Antenne: Drohnen sollen im Notfall oder in schlecht versorgten Gebieten den Mobilfunkempfang sicherstellen. Deutsche Telekom Bisher galt für die Mobilfunkversorgung: Wer ein Netz will, braucht einen Mobilfunkmast auf festem …

0
↗ Quelle (computerwoche.de)
Reagiere als Erste:r — dein Feedback zählt!


Drohne

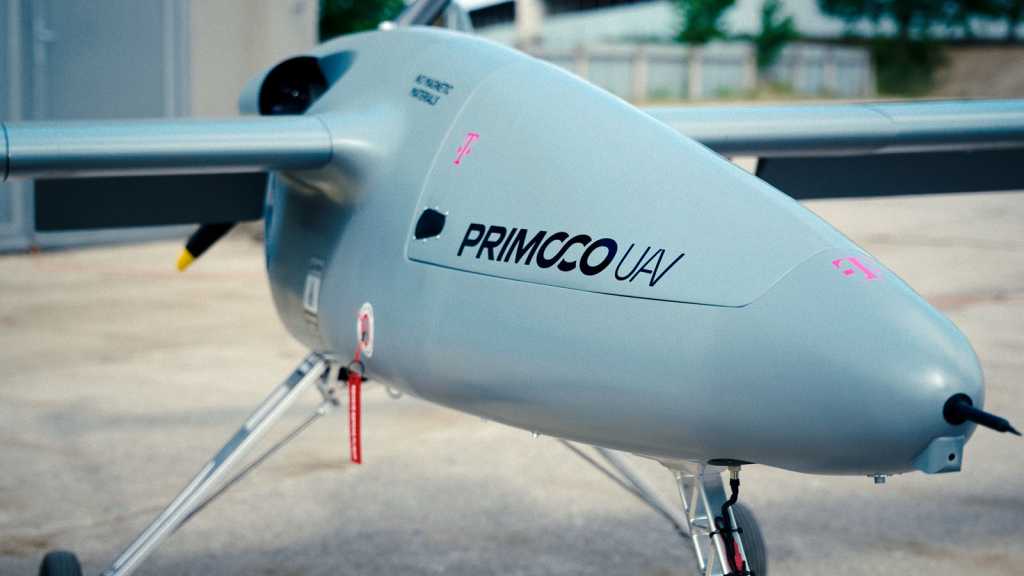
Fliegende Antenne: Drohnen sollen im Notfall oder in schlecht versorgten Gebieten den Mobilfunkempfang sicherstellen.


Deutsche Telekom


Bisher galt für die Mobilfunkversorgung: Wer ein Netz will, braucht einen Mobilfunkmast auf festem Boden. Doch was passiert, wenn die Erde bebt, Überschwemmungen die Infrastruktur wegspülen oder ein Großevent in der tiefsten Wildnis stattfindet? Cisco setzte hier auf fliegende Ballons, um so eine Anbindung an das Internet zu gewährleisten.


Die Telekom liefert nun eine andere Antwort. In einem Feldversuch beim tschechischen Trailrunning-Event „Běhej lesy“ verwendete der Carrier zwei Drohnen. Als fliegende Mobilfunkantennen patrouillierten sie in einer Höhe von zwei bis drei Kilometern. Dabei versorgten sie ein Gebiet von 20 Quadratkilometern mit LTE und 5G.


Staffellauf in den Wolken


Im nahtlosen Wechselbetrieb wurden zwei unbemannte Fluggeräte (UAVs) vom Typ Primoco One 150 im Tandem eingesetzt. Das Prinzip gleicht dabei einem Staffellauf: Während ein Flugzeug am Boden betankt wird, übernimmt das zweite in der Luft die Versorgung. Für die Nutzer am Boden blieb dieser Wechsel völlig unbemerkt – Telefonate und Datenverbindungen liefen ohne Unterbrechung weiter, während sich die Smartphones automatisch mit der jeweils aktiven Zelle verbanden.


In dieser durchgehenden Versorgung sehen Telekom und Primoco denn auch den entscheidenden Vorteil des Konzepts. Dieser komme etwa dann zum Tragen, wenn es gelte, in Krisensituationen eine stabile Kommunikation aufrechtzuerhalten.


Autark dank Satelliten-Anbindung


Zur Anbindung der Drohnen an das globale Netz schlägt die Telekom eine technologische Brücke ins All. Eine integrierte Satellitenanbindung an Bord der Flugzeuge ermöglichte es, die Antennen direkt mit dem Mobilfunkkernnetz zu verbinden – ohne zusätzliche Bodenstationen vor Ort. Damit sei das System vollkommen unabhängig von der lokalen Infrastruktur und erreiche Datenraten von bis zu 100 Mbit/s, so der Carrier


Die Einsatzmöglichkeiten gehen laut Telekom weit über Sportveranstaltungen hinaus. Überall dort, wo stationäre Netze an ihre Grenzen stoßen, biete die fliegende Funkzelle eine hochflexible Ergänzung. Ob bei verheerenden Waldbränden, Überschwemmungen oder zur Absicherung kritischer Infrastrukturen. Dank spezieller Priorisierungsmöglichkeiten können Netzkapazitäten im Ernstfall gezielt für Einsatzkräfte reserviert werden, um deren Koordination sicherzustellen.


Die Technologie, so schwärmt der Carrier, verspreche eine neue Ära der resilienten Mobilfunkversorgung. Mit den bereits vorliegenden europäischen Zulassungen für die Flugsysteme sei ein breiter Einsatz auch keine Zukunftsmusik mehr.


1. Sofort-Triage & Abwehrmaßnahmen

SOC Incident Playbook: Vulnerability Remediation & Verification
Syntax validiert (0 Fehler)
title: Detect Exploitation - Resilienz: Telekom bringt Mobilfunk per Drohne
id: 3d30bd8b-a066-44f1-8493-19f706256f1f
status: experimental
description: Automatisch generierte SIEM-Erkennungsregel basierend auf CTI Intelligence
references:
  - https://tsecurity.de/
author: iShareStuff CTI Automated Detection Engine
date: 2026-09-27
logsource:
  category: network_connection
  product: any
detection:
  selection:
      CommandLine|contains:
        - 'exploit'
  condition: selection
falsepositives:
  - Legitime administrative Zugriffe oder Penetrationstests
level: high
tags:
  - attack.initial_access
Syntax validiert (0 Fehler)
rule CTI_Threat_Indicator {
    meta:
        author = "iShareStuff CTI Automated Detection Engine"
        date = "2026-09-27"
        description = "YARA Signature for "
    strings:
        $str = "Resilienz: Telekom bringt Mobi" ascii wide
    condition:
        any of them
}
Syntax validiert (0 Fehler)
index=security sourcetype IN ("cisco:asa", "pan:traffic", "zeek_conn", "suricata", "WinEventLog:Security")
("Resilienz Telekom bringt Mobilfunk per D")
| stats count earliest(_time) as first_seen latest(_time) as last_seen by src_ip, dest_ip, dest_host, signature
| eval first_seen=strftime(first_seen, "%Y-%m-%d %H:%M:%S"), last_seen=strftime(last_seen, "%Y-%m-%d %H:%M:%S")
| sort - count
Syntax validiert (0 Fehler)
message: "*Resilienz Telekom bringt Mobilfunk per D*"
Syntax validiert (0 Fehler)
CommonSecurityLog
| where Message has "Resilienz Telekom bringt Mobilfunk per D"
| summarize EventCount = count(), FirstSeen = min(TimeGenerated), LastSeen = max(TimeGenerated) by SourceIP, DestinationIP, DestinationPort, Activity
| extend DetectionRule = "iShareStuff-CTI-Compiled"
| sort by EventCount desc

2. Cyber Threat Intelligence & Forensik

CTI Threat Relationship Graph2 Knoten / 1 Relationen
CVE / Incident Software MITRE ATT&CK CWE Weakness IoC
🎯
MITRE ATT&CK Matrix Navigator 14 Taktiken
Reconnaissance
-
Resource Development
-
Initial Access
Execution
Persistence
-
Privilege Escalation
Defense Evasion
Credential Access
-
Discovery
-
Lateral Movement
-
Collection
-
Command and Control
Exfiltration
-
Impact
tsecurity.de Cognitive Threat RAG
Fokus-Vektor:

Analyse für identifizierte Bedrohung auf Basis von Live-CTI (ENISA EUVD): CVSS 0.0 · EPSS 0.0% · CISA KEV: nein. Handlungsableitung aus den verlinkten Hersteller-Quellen.

🛡️ Angriffsfläche & Exposure

Netzwerk/Remote-Zugriff ohne Vorauthentifizierung möglich.

⚡ Empfohlene Sofortmaßnahmen
  • 1. Perimeter-Inspektion: Relevante Portfreigaben und exponierte Endpunkte unverzüglich scannen.
  • 2. Patch-Applikation: Hersteller-Hotfix einspielen oder betroffene Daemons in isolierte DMZ-Segmente überführen.
  • 3. Telemetrie & EDR-Alerts: Prozessaufrufe und Child-Processes auf anomale Shell-Spawns überwachen.
Zum Aktualisieren ziehen
ZERO-DAY CVE-2026-100620 | Capgo CLI (npm package @capgo/cli) through 7.98.2 is affected by an ove…
Advisory →
tsecurity.de Icon
Offline-Lesen, Eilmeldungen & 0ms Ladezeit

Installiere tsecurity.de direkt auf deinen Home-Bildschirm für das ultimative Vollbild-Magazinerlebnis ohne Browser-Leisten.

Nächster Beitrag