
Zum Hauptinhalt springen
Echtzeit-Radar & Feeds
Alle RSS Feeds ➔
👥 Community & Social
Windows Tipps & SecurityMicrosoft got hacked, and somehow Clippy ended up in a crypto scheme(02.10.2026 um 14:11 Uhr)
•
Windows Tipps & SecurityBank-Überweisung: Dieser Fehler kann zur Sperrung Ihres Kontos führen(02.10.2026 um 14:30 Uhr)
••
Sichere ProgrammierungLog Safety Events, Not Full Transcripts: One Audit Trade-Off(02.10.2026 um 14:10 Uhr)
•••••
Sichere ProgrammierungBuild a Python Subtitle Generator with ffmpeg: A Step-by-Step Guide(02.10.2026 um 14:14 Uhr)
•
Sichere Programmierung🔐 Vault — Privacy-First Local AI for Sensitive Legal Documents(02.10.2026 um 14:14 Uhr)
•
Intelligence View
⚡ tsecurity.de Intelligence

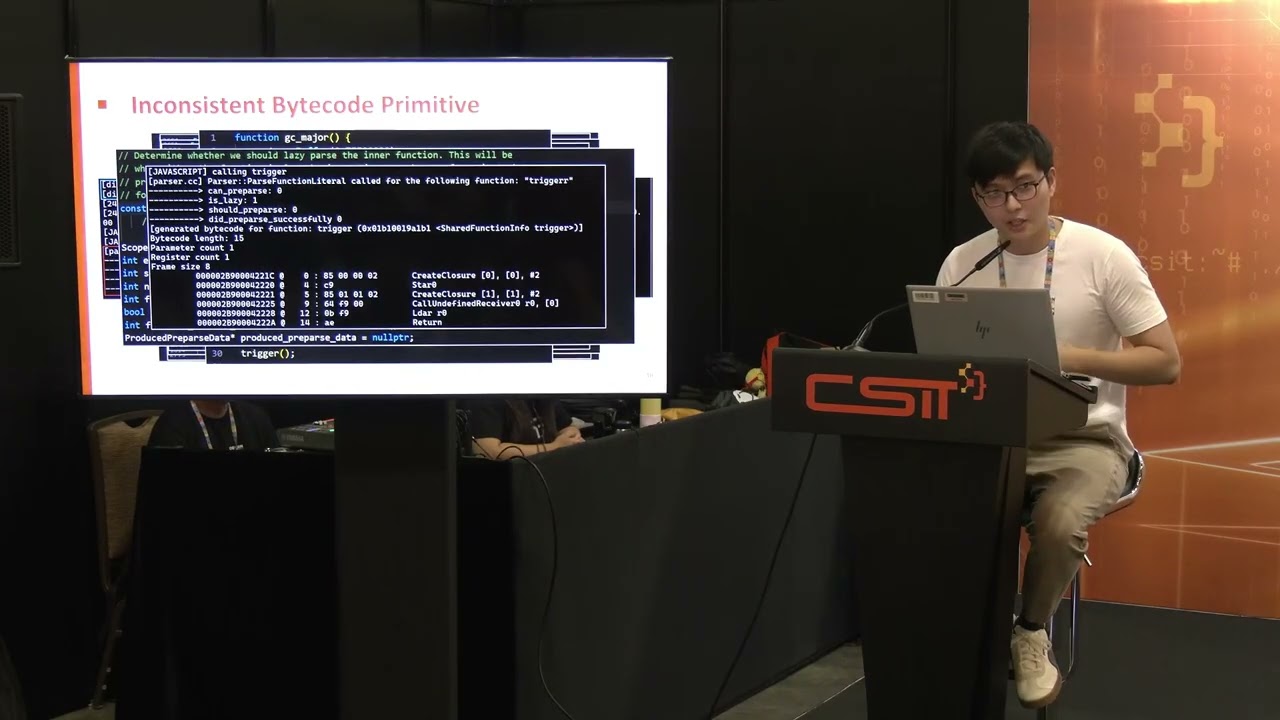
DEFCONConference: DEF CON SG1 - CSIT Village - Ernest Ang - From Chrome Renderer, To Mouse To System

Video von DEFCONConference auf YouTube: You click on a link. A download prompt appears. Your mouse suddenly seems to take on a life of its own and clicks the…

HD Video
DEF CON SG1 - CSIT Village -   Ernest Ang - From Chrome Renderer, To Mouse To System
Video abspielen
Beitrag
0
Seite
0
↗ Quelle (DEFCONConference)
Social ReaktionenReagiere als Erste:r — dein Feedback zählt!

YouTube Video

You click on a link. A download prompt appears. Your mouse suddenly seems to take on a life of its own and clicks the pop-up. Before you know it, your Windows machine belongs to me.


This session breaks down an amusing and far-fetched (yet entirely technical) exploit chain, starting from the highly restrictive Chromium renderer process and escalating to kernel-level privileges by chaining and abusing three vulnerabilities: CVE-2024-5274, CVE-2024-11114, and CVE-2025-29824. I will be sharing my learnings, laughs and grief while venturing into V8, Mojo, CLFS and everything in between (i.e. Ubercage, kCFG) while attempting to make this work.

Cyber Threat Intelligence & Forensik

ATT&CK-Navigator · IoC-Radar · Exploit-Belege
IoC Intelligence
3 Indikatoren · Defanged · STIX 2.1
CVE-2024-5274CVE-2024-11114CVE-2025-29824
Exploit & Remediation Lifecycle
PoC · Ausnutzung · Patch-Stufen
CVE-2025-29824
Entdeckung & Meldung
Schwachstelle identifiziert & registriert
Sicherheits-Advisory
Offizielle Warnung & CVE-Zuweisung
Exploit / PoC
Bislang kein öffentlicher Exploit
In-the-Wild Ausnutzung
Aktive Angriffe beobachtet (CISA KEV / EPSS)
Patch & Schutzmaßnahmen
Noch kein offizieller Patch dokumentiert
Exploit Weaponization & PoC Radar
Nur belegte Faktoren · kein Score-Theater
HIGH EXPLOITABLE · Index 50/100
Exploit-DB
Kein EDB-Eintrag
Interaktion
0-Click
Authentifizierung
Erforderlich

Compliance, SLA & Vendor Adherence

Advisory-Prüfung · Score-Einordnung · Fristen
CVSS 7.8CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H/E:F/RL:O/RC:C
Impact: 5.87 | Exploitability: 1.83
AVL
Lokal (Dateisystem / SSH)
Erfordert bereits ein lokales Benutzerkonto oder Ausführung vor Ort.
ACL
Niedrig (Low)
Wiederholbar und deterministisch ohne spezielle Race Conditions ausnutzbar.
PRL
Niedrig (Standard-Benutzer)
Erfordert Anmeldedaten eines regulären Benutzers.
UIN
Keine (Zero-Click)
Autonom ohne menschliches Zutun ausführbar (Zero-Click Exploitation).
SU
Unverändert (Scope Unchanged)
Auswirkungen verbleiben isoliert in der angreifbaren Anwendungskomponente.
CH
Hoch (Totaler Abfluss)
Vollständiger Zugriff auf alle sensiblen Datenbank- und Speicherinhalte.
IH
Hoch (Volle Manipulation)
Vollständige Modifikation von Dateien, Parametern oder Ausführung von Code.
AH
Hoch (Totaler Ausfall / DoS)
Dienst oder Server wird komplett unbrauchbar (Denial of Service).
CISA-SSVC-Triage (vulnrichment)CVE-2024-5274
Exploitation: active (Aktiv ausgenutzt)Automatable: no (Nicht automatisierbar)Technical Impact: total (Vollständig)
Quelle: CISA-ADP vulnrichment · Stand 2024-05-29T14:18:13.519087Z · CISA Coordinator
Advisory Radar

Hersteller-Sicherheitsmeldungen & Patch-Status

Kritischer Zero-Day / Ohne Upstream-Patch
Handlungsempfehlung für Administratoren

Wird aktiv im Feld ausgenutzt! Kein verifiziertes Hersteller-Update gemeldet. Sofortige Quarantäne oder WAF-Virtual-Patching zwingend.

Referenzen aus der Primärquelle („Verifiziert" nur bei Hersteller-Domäne):
Zum Aktualisieren ziehen
tsecurity.de Icon
Offline-Lesen, Eilmeldungen & 0ms Ladezeit

Installiere tsecurity.de direkt auf deinen Home-Bildschirm für das ultimative Vollbild-Magazinerlebnis ohne Browser-Leisten.

Nächster Beitrag