



Linux entwickelt sich laufend weiter und damit auch die Werkzeuge, die seine Fans tagtäglich nutzen. Manche der Klassiker wie das durch nftables ersetzte iptables sind inzwischen aber nicht nur überholt, sondern auch potenziell unsicher oder ineffizient.
Dabei sind sie noch in vielen Linux-Büchern und auf zahlreichen Webseiten beschrieben. Das verleitet Anwender dazu, sie weiterhin zu einzusetzen. Einige dieser veralteten Befehle finden Sie auch in unseren bereits viele Jahre alten Ratgebern Die 10 wichtigsten Linux-Befehle für Netzwerk und Internet und Die 10 wichtigsten Linux-Befehle für Einsteiger.
In diesem Artikel stellen wir die am häufigsten noch anzutreffenden „deprecated“, also veralteten, Linux-Kommandos vor. Vielen Anwendern dürften sie noch vertraut sein. Sie sind aber den eben genannten Gründen nicht mehr zeitgemäß, weil sie nicht geschlossene Sicherheitslücken aufweisen, Funktionen unvollständig sind oder es effizientere Alternativen gibt.
Manche der alten Befehle wurden schon aus den aktuellen Distributionen entfernt. Andere sind aber immer noch enthalten.

Das Netfilter-Projekt kümmert sich nicht nur um den Klassiker iptables, sondern ebenso um den Nachfolger nftables, der auch die Befehle ip6tables, arptables und ebtables ersetzt.
Foundry
So hat etwa der Softwareentwickler und Systemadministrator Jose Vicente Nunez für das Blog von Red Hat eine Liste mit Linux-Kommandos erstellt, die nicht mehr genutzt werden sollten.
Dafür nennt er auch Alternativen, die nach seiner Ansicht mindestens den gleichen Funktionsumfang bieten, trotzdem meist leistungsfähiger sind und zudem immer noch aktiv gepflegt werden.
egrep und fgrep
Als erste Beispiele nennt Nunez die Befehle egrep und fgrep. Sie basieren auf dem Tool grep, das gezielt nach Textmustern in Dateien oder Eingaben sucht. Sowohl egrep als auch fgrep werden aber nicht mehr weiterentwickelt, weil sie mittlerweile als zusätzliche Parameter in grep integriert wurden.
Anstelle des eigenständigen Befehls egrep, der erweiterte reguläre Ausdrücke nutzt, um das gewünschte Muster zu finden, können Sie jetzt
grep -Everwenden. So lassen sich komplexere Muster und Sonderzeichen einsetzen, ohne sie extra maskieren zu müssen.
Ähnlich wurde fgrep ersetzt, das nach festen, also unveränderten Text-Strings sucht und dadurch Zeit spart. Der Befehl fgrep entspricht heute im Wesentlichen
grep -FIn neueren Distributionen sind sowohl egrep als auch fgrep lediglich symbolische Links auf grep.
nslookup
Auch das Kommando nslookup ist nicht mehr ganz auf der Höhe der Zeit. Es wurde und wird auch heute noch häufig genutzt, um DNS-Anfragen (Domain Name System) durchzuführen.
So lässt sich damit zum Beispiel per Forward Lookup die IP-Adresse zu einer Domain oder umgekehrt per Reverse Lookup der Domainname zu einer IP-Adresse herausfinden.
Außerdem kann man mit nslookup gezielt verschiedene DNS-Server abfragen, DNS-Einträge überprüfen oder Fehler bei der Namensauflösung diagnostizieren.
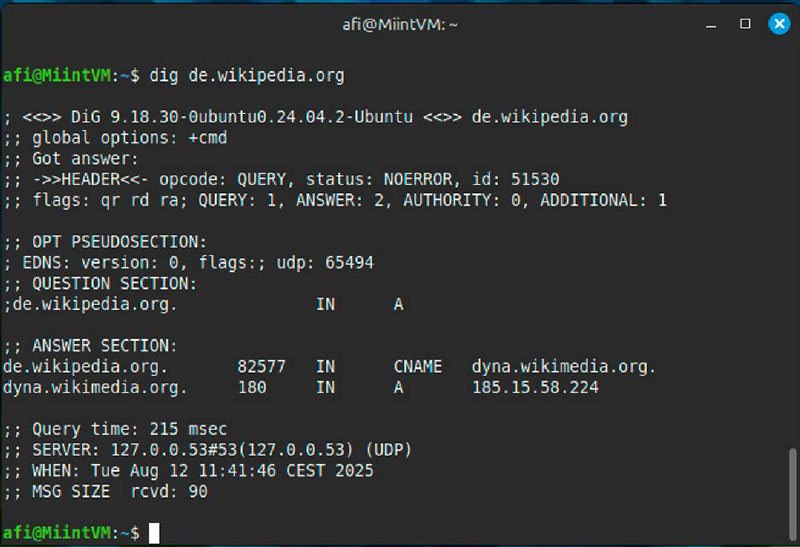
Der dig-Befehl informiert hier darüber, dass de.wikipedia.org ein anderer Name für dyna.wikimedia.org ist, zeigt die zugehörige IP-Adresse an und liefert damit einen schnellen Überblick über die DNS-Zuordnung.
Foundry
Die Entscheidung, nslookup nicht mehr weiterzuentwickeln, wurde zwar schon 2004 widerrufen. Nunez und viele andere empfehlen trotzdem, auf die Befehle
digund
host umzusteigen.
Beispielsweise dig ist Teil der BIND-DNS-Tools, wird aktiv gepflegt und kann daher mittlerweile mehr als nslookup.
Der Name ist eines der Wortspiele, wie sie die Open-Source-Community liebt. Einerseits lässt sich der englische Begriff „to dig“ im Deutschen mit „ausgraben“ übersetzen, andererseits ist es auch die Abkürzung für „domain information groper“ (grob übersetzt: „Domain-Informationen-Grapscher“).
Dig unterstützt DNSSEC, kann gezielte Abfragen aller Record-Typen durchführen, liefert strukturierte und gut lesbare Ausgaben und bietet damit auch bei komplexen Anfragen eine höhere Flexibilität.
Außerdem greift nslookup anders als dig nicht auf die lokale Domain-Name-System-Resolver-Bibliothek des Betriebssystems zurück, um Abfragen durchzuführen. Dadurch kann es vorkommen, dass nslookup andere Ergebnisse liefert als dig, wenn etwa die Resolver-Bibliothek zusätzliche „hosts“-Dateien beachtet oder einen lokalen Cache verwendet.
ifconfig, route und netstat
Zu den bekanntesten mittlerweile nicht mehr ganz zeitgemäßen Tools gehört der Befehl ifconfig. Wenn das Programm ohne Parameter verwendet wird, zeigt es die aktuelle Netzwerkkonfiguration. Es kann aber auch genutzt werden, um zusammen mit Angaben zu Serveradresse, Gateway, Netzmaske oder IP-Adresse den Netzwerkadapter zu konfigurieren.
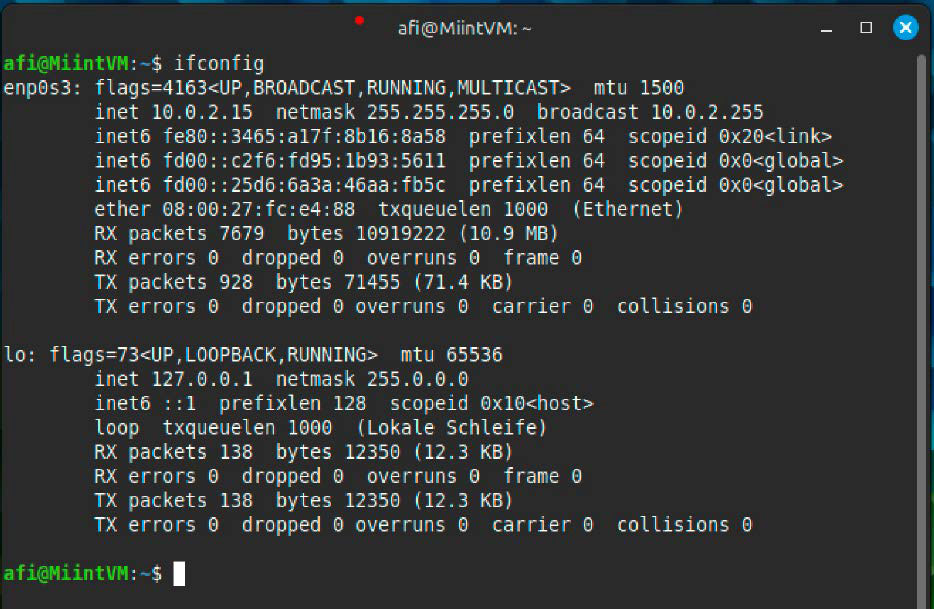
Der Linux-Befehl ifconfig gehört zu den beliebtesten Relikten aus der Vergangenheit, die Alternative ip bietet aber weit mehr Möglichkeiten und Funktionen, um Netzwerkinterfaces, IP-Adressen und Routing präzise zu verwalten.
Foundry
Die meisten Distributionen liefern ifconfig immer noch mit. Dabei sollte der Befehl bereits vor Jahren durch die Alternative
ipaus der iproute2-Familie ersetzt werden.
Auf den ersten Blick wirkt ip komplizierter als ifconfig, da etwa zum Anzeigen der aktuellen IP-Adresse ein Befehl wie „ip addr show“ erforderlich ist. Dafür informiert ip mit einem Befehl wie
ip link showüber die Netzwerkinterfaces, also etwa echte oder virtuelle Netzwerkkarten und WLAN-Adapter.
Weitere Beispiele für die Verwendung des ip-Befehls:
ip link set eth0 upAktiviert das Netzwerkinterface „eth0“.
ip link set eth0 downDeaktiviert das Netzwerkinterface „eth0“ wieder.
ip addr show dev eth0Zeigt die IP-Adresse des Netzwerkinterfaces „eth0“.
ip link show dev eth0Zeigt die Details des Netzwerkinterfaces „eth0“.
ip addr del 192.168.0.77/24 dev eth0Dieser Befehl steht zum Beispiel nur mit ip zur Verfügung. Er löscht die angegebene IP-Adresse für das Interface „eth0“. Neben solchen Aufgaben informiert ip auch über die Routingtabelle:
ip route showoder
ip route listHier zeigt der ip-Befehl die Routingtabelle und ersetzt somit auch gleich noch den Route-Befehl. So zeigt das Kommando „route -n“ die Adressen zwar in einer tabellarischen Form an, allerdings nur numerisch und ohne DNS-Auflösung. Die Ausgabe von „ip route show“ oder „ip route list“ ist dagegen weit kompakter und enthält zusätzliche Informationen.
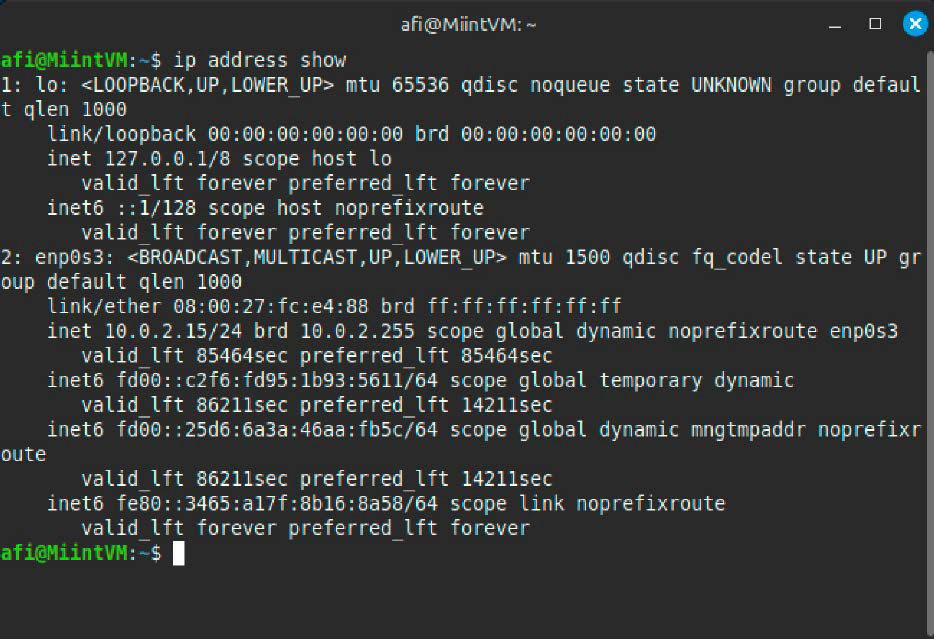
Der Befehl ip erscheint zunächst komplizierter als ifconfig, informiert aber zum Beispiel ausführlicher über die verschiedenen Netzwerklayer und erlaubt eine präzisere Steuerung und Analyse der Netzwerkkonfiguration.
Foundry
Ein weiteres Netzwerkkommando, das in diesem Fall durch den Befehl
ss (die Abkürzung steht für „Sockets Statistics“) ersetzt wurde, ist netstat. Das Werkzeug zeigt zum Beispiel die Liste der aktiven Netzwerkverbindungen. Ein Beispiel:
netstat --numeric --tcp --listenDer Befehl listet die aktiven TCP-Verbindungen ohne Namensauflösung auf. Das ss-Äquivalent lautet:
ss --numeric --tcp --listenDer Befehl ss ist ebenfalls Teil des iproute2-Pakets und ersetzt auf modernen Systemen netstat, da er mehr Details anzeigen kann und unter anderem auch schneller startet.
Während sich netstat Informationen aus den „/proc“-Dateien holt, greift ss direkt auf den Kernel zu. Im Gegensatz zu netstat, das zu den nicht mehr aktiv gepflegten nettools gehört, wird ss kontinuierlich weiterentwickelt und an moderne Betriebssysteme und Protokolle angepasst.
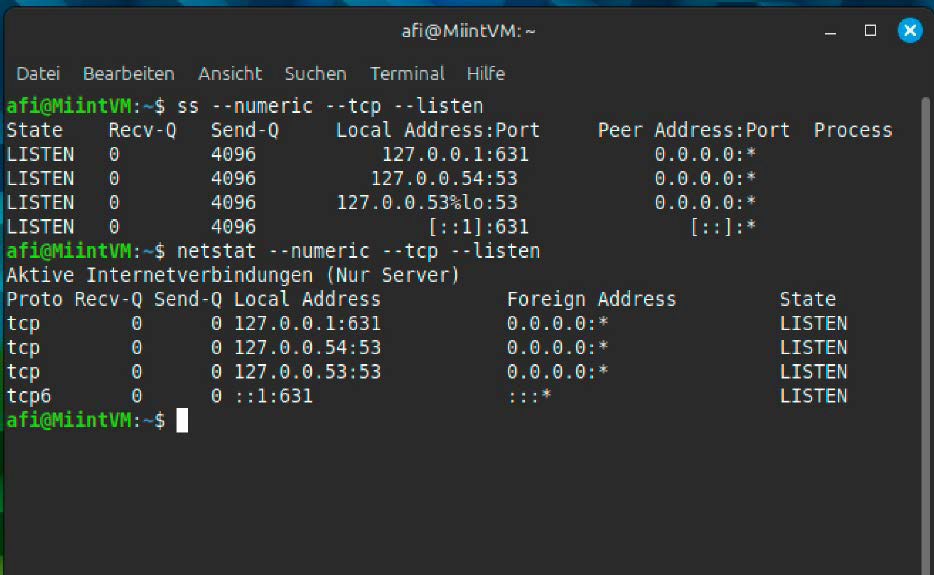
Die Befehle netstat und ss listen beide die aktiven TCP-Verbindungen ohne Namensauflösung auf. ss arbeitet dabei direkt mit dem Kernel und liefert daher zusätzliche Details zu Sockets.
Foundry
Der Befehl „ss“ ohne weitere Parameter gibt eine Liste aller Netzwerkverbindungen aus.
Zu den Stärken des Befehls gehört außerdem, dass er Verbindungen nach verschiedenen Kriterien filtern kann. So listet etwa „ss -t“ nur TCP-Verbindungen auf, während „ss -u“ dasselbe mit UDP-Verbindungen macht. Um etwa anzuzeigen, welche Prozesse auf das Netzwerk zugreifen, verwenden Sie den Befehl „ss -p“.
iwconfig
Ein weiterer Netzwerkbefehl, der mittlerweile aus guten Gründen als veraltet gilt, ist iwconfig. Er ähnelt ifconfig, ist aber auf Wireless-Adapter ausgelegt. In einigen Distributionen wie Ubuntu ist er noch zu finden. Andere wie Red Hat haben ihn jedoch bereits entfernt und mit dem neueren Befehl
iw ersetzt.
Denn iwconfig deckt viele aktuelle WLAN-Funktionen nicht ab und unterstützt moderne Standards wie 802.11ac oder 802.11ax nicht mehr zuverlässig.
Iw wird hingegen aktiv weiterentwickelt, liefert detaillierte Informationen über Netzwerkkarten, Signalstärken, Frequenzen und Kanäle, erlaubt komplexe Konfigurationen und unterstützt alle aktuellen WLAN-Standards sowie neue Funktionen wie Mesh-Netzwerke oder WPA3.
scp
Das Kommando scp ist ein weiterer Klassiker, dessen Nutzung mittlerweile aber nicht mehr empfohlen wird. Zu seinen Stärken gehört, dass es dem bekannten cp-Befehl ähnelt, mit dem sich Dateien und Verzeichnisse lokal auf einem Rechner kopieren lassen.
Scp dient dagegen dazu, Daten mit SSH (Secure Shell) verschlüsselt über das Netzwerk zu übertragen. Zusätzlich zu cp enthält scp auch Funktionen zur Authentifizierung mit Passwort oder per SSH-Schlüssel.
Beispielsweise kopiert der Befehl
cp Bericht.txt /home/user/backup/Die Datei „Bericht.txt“ aus dem aktuellen Verzeichnis in einen Backupordner. Bei scp würde das so aussehen:
scp Bericht.txt user@server:/home/user/Statt nur einen lokalen Pfad anzugeben, sind bei scp noch ein paar zusätzliche Angaben nötig. So ist „user“ der Benutzer auf dem entfernten System, „server“ dessen Adresse und „/home/user“ der Pfad in das Verzeichnis, in das die Datei „Bericht.txt“ übertragen werden soll.
Ein weiterer Unterschied ist, dass die Übertragung erst nach der Eingabe des richtigen Passworts erfolgt. Bei beiden Varianten ist es übrigens zusätzlich möglich, an den Pfad noch einen Dateinamen anzuhängen. Die Kommandos ändern den ursprünglichen Dateinamen dann in den neu angegebenen.
In dem Beitrag “Deprecating scp” beschreibt der Autor Jonathan Corbet die wichtigsten Gründe, warum scp nicht mehr weiterentwickelt wird.
Jonathan Corbet erläutert auf LWN.net die Gründe, warum auch langjährige scp-Nutzer das Programm nicht mehr zur Übertragung von Dateien über das Netzwerk nutzen sollten.
Foundry
So basiert scp auf dem veralteten rcp-Protokoll, das heute als unsicher eingestuft wird. Ein weiteres Problem ist laut Corbet die Methodik, mit der scp Argumente übergibt. Dies könne zur unbeabsichtigten Ausführung von Befehlen führen, insbesondere auf Systemen, auf denen der Zugriff eigentlich auf das reine Kopieren von Daten per scp beschränkt ist.
Red Hat und Fedora haben sich daher 2022 entschieden, das alte SCP-Protokoll nicht mehr standardmäßig zu unterstützen. Der Befehl scp ist weiterhin verfügbar, nutzt aber intern nun standardmäßig das sicherere SFTP-Protokoll (je nach Interpretation steht die Abkürzung für „Secure File Transfer Protocol“ oder „SSH File Transfer Protocol“), während der Verweis auf das ursprüngliche SCP-Protokoll entfernt wurde.
Als Begründung nennt Dmitry Belyavskiy, Senior Software Engineer bei Red Hat, dass das SCP-Protokoll bereits Jahrzehnte alt ist und zahlreiche Sicherheitsrisiken und Probleme aufweist, für die es keine einfachen Lösungen gibt.
Die Änderung wurde unter Beteiligung von Jakub Jelen programmiert, der unter anderem mehrere Jahre als Maintainer für das Open-SSH-Paket aktiv war. Vorsichtshalber wurde jedoch noch eine Art Hintertür eingebaut.
So gibt es nun den neuen scp-Schalter „-O“, der das alte SCP-Protokoll wieder aktiviert. Er dürfte aber in einer der kommenden Red-Hat-Releases wieder entfernt werden. Seine Nutzung wird daher nicht empfohlen.

Mit der Veröffentlichung von RHEL 9 hat sich Red Hat entschieden, scp zwar noch nicht ganz zu entfernen, aber das dahinter liegende Protokoll trotzdem mit SFTP zu ersetzen.
Foundry
Sinnvoller dürfte es deswegen meist sein, gleich auf die Alternativen
rsyncoder
sftp umzusteigen. Beide verwenden ebenfalls SSH, um sicher auf entfernte Maschinen zuzugreifen. Beide bieten zudem mehr Funktionen und werden vor allem aktiv weiterentwickelt.
iptables
Viele Linux-Nutzer setzen das Tool iptables zur Paketfilterung und Firewallkonfiguration ein. Mit ihm lassen sich Regeln definieren, die Pakete zulassen, blockieren oder umleiten.
Mittlerweile gilt aber auch iptables als nicht mehr ganz zeitgemäß, vor allem wegen Problemen bei Skalierbarkeit und Leistung.
Daher entwickelt das Netfilter-Projekt selbst, das neben dem Kernel-Subsystem auch das Userland-Tool iptables betreut, mit
nftables eine Alternative, weil das iptables-Framework etwas unübersichtlich geworden ist.
So ist es zum Beispiel nicht gerade effizient, Regeln für IPv4 mit iptables und für IPv6 mit ip6tables zu erzeugen, um sie dann jeweils mühsam abzugleichen. Mit nftables geht das leichter.
Beide Befehle funktionieren relativ ähnlich, nftables verwendet aber nicht nur eine einfachere Syntax. Das neue Werkzeug versteht sogar noch die Syntax von iptables. Außerdem wurde mit iptables- translate ein weiteres Tool entwickelt, das iptables-Befehle in ihr nftables-Äquivalent umwandelt.
Fazit: Bitte umsteigen!
In der Linux-Welt verlaufen Veränderungen eher behutsam. Veraltete Dienstprogramme bleiben oft über Jahre hinweg im Einsatz, selbst wenn längst modernere und sicherere Alternativen verfügbar sind. Erst nach längerer Zeit, manchmal erst nach einigen Jahren, werden diese älteren Tools schrittweise durch ihre aktualisierten Gegenstücke ersetzt.
Dieser Prozess sorgt in der Linux-Community aber auch für Stabilität und Kompatibilität. Viele alte Tools bleiben daher bewusst aus Kompatibilitätsgründen in den Distributionen enthalten, sollten jedoch zumindest in Tutorials, Scripts und neuen Projekten durch ihre moderneren Alternativen ersetzt werden.