 Intelligence View
⚡ tsecurity.de Intelligence
Hak5: 🍍📟 New DuckyScript: PROMPT_QR - WiFi Pineapple Pager #pentesting #hacking #cybersecurity
HD Video
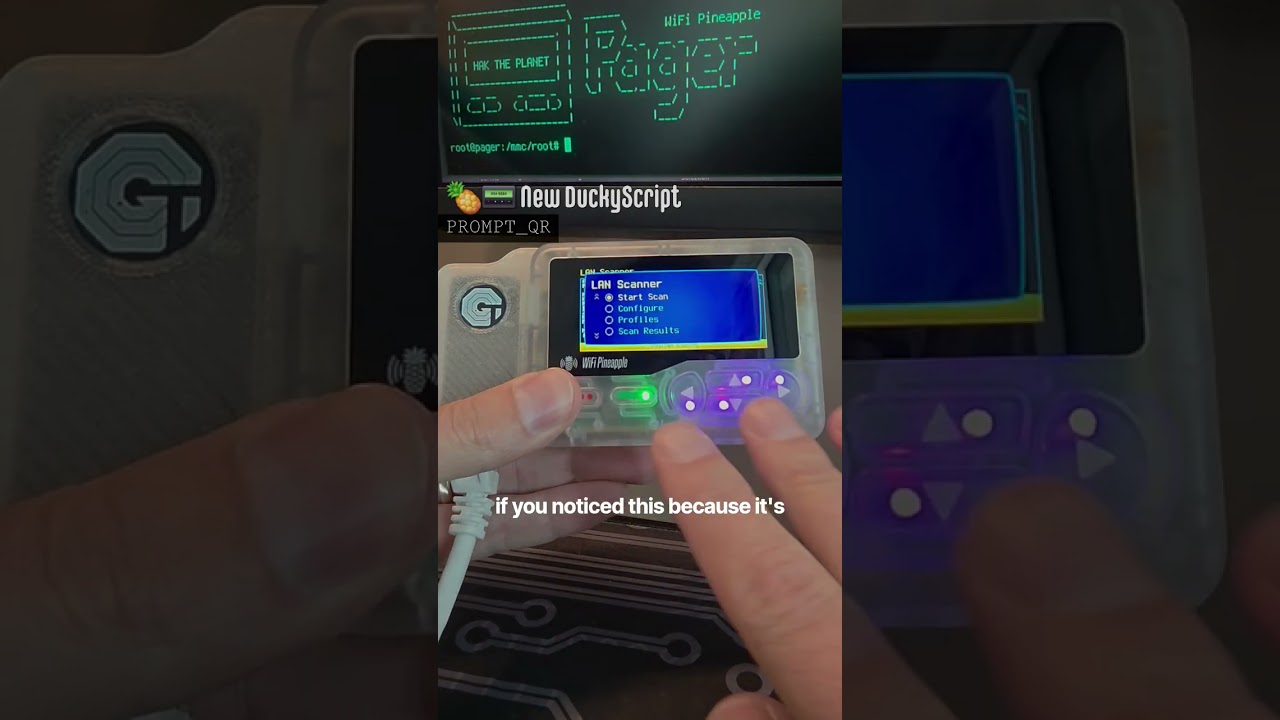
Video abspielen
Beim Abspielen wird das Video von YouTube (Google Ireland Ltd.) geladen. Dabei werden Ihre IP-Adresse und weitere Daten an YouTube übertragen. Datenschutzerklärung
Video von Hak5 auf YouTube: YouTube Video
Social ReaktionenReagiere als Erste:r — dein Feedback zählt!
🔍 CTI & Forensik
2
Cyber Threat Intelligence & Forensik
ATT&CK-Navigator · IoC-Radar · Exploit-Belege
CTI Threat Relationship Graph
Akteure · Techniken · Beziehungen
CVE / Incident Threat Actor Software MITRE ATT&CK CWE Weakness IoC
Powered by tsecurity.de
tsecurity.de Hub
Zeka Digest - ücretsiz Günlük en önemli güvenlik haberi · herhangi bir zamanda alınabilir
Community Rating & Social Proof
⭐ Leser-Wertung
–
Ø / 5.0
★★★★★
Hiçbir okuyucu henüz yorum yok
Bu sayfa yararlı mıydı?
0
Powered by tsecurity.de
tsecurity.de Hub
İlgili Story Cluster & Kaynaklar (vector AI)
8 Kaynaklar
GitHub Release: google-gemini/gemini-cli v0.68.0-preview.0 (04.11.2026)
7 diğer kaynaklar
GGitHubvor 3 Std.GitHub Release: mastodon/mastodon v5.0.0-beta.1 (04.11.2026) GGitHubvor 3 Std.GitHub Release: google/clusterfuzz v2.47.0 (04.11.2026) GGitHubvor 2 Std.GitHub Release: matomo-org/matomo v6.1.0-alpha.20261104180410 (04.11.2026) GGitHubvor 4 Std.GitHub Release: dbeaver/dbeaver v26.2.0.1 (04.11.2026) GGitHubvor 2 Std.GitHub Release: openclaw/openclaw vrelease-publish/0fa486c39fba-1793818311 (04.11.2026) TTechRepublicvor 9 Std.EU Court Adviser Outlines Copyright Risks for Google Gemini
+1
6 Kaynaklar
Hugging Face’s CEO Says His P(Doom) Is ‘Close to Zero’
5 diğer kaynaklar
WWIREDvor 2 Std.Hugging Face’s CEO Says His P(Doom) Is ‘Close to Zero’ TTechCrunchvor 2 Std.Open source AI is booming. Hugging Face explains who profits. FFeed: Artificial Intelligen…vor 2 Std.Hugging Face’s CEO Says His P(Doom) Is ‘Close to Zero’ TTechCrunchvor 2 Std.Open source AI is booming. Hugging Face explains who profits. IIT Security Newsvor 2 Std.Building on open source AI? Hugging Face’s policy chief on the costs, risks, and trade-offs
6 Kaynaklar
PlayStation’s Early Black Friday Sale Is Here With Up to 70% Off Games, Plus Deals on PS5 Accessories
5 diğer kaynaklar
ZZDNETvor 4 Std.Best early Black Friday MacBook deals: 5 I’d recommend shopping now ZZDNETvor 4 Std.Best early Black Friday MacBook deals: 5 I’d recommend shopping now CCNETvor 3 Std.Dreame’s Aero Pro Wet-Dry Vac Is Down to $314 Ahead of Black Friday With CNET’s Exclusive Code Nnetzwelt.devor 6 Std.Black Friday kann warten: Peugeots fettes E-SUV mit sieben Sitzen kostet im Leasing unter 280 Euro ZZDNETvor 4 Std.Best early Black Friday MacBook deals: 5 I’d recommend shopping now
Mehr aus dieser Kategorie
Blättern: Pfeiltasten [ ← ] [ → ] · Tasten j / k · mobil: Wischen
HAND-OFF
Auf Smartphone übergeben (ADVISORY)
Scannen Sie den QR-Code mit der Smartphone-Kamera für sofortigen mobilen Zugriff:
https://tsecurity.de/tr/4279515/it-guevenlik-videolar/new-duckyscript-promptqr-wifi-pineapple-pager-pentesting-hacking-cybersecurity/